令和5年度 秋期 情報処理安全確保支援士試験 午後 問2|偽のアクセスポイントが待ち構える大通り——情報処理安全確保支援士で学ぶ無線LANセキュリティの実例

この記事で扱うセキュリティ事例
試験区分: 情報処理安全確保支援士
出典: 令和5年度 秋期 情報処理安全確保支援士試験 午後 問2
主なテーマ: 無線LANのセキュリティ対策見直し、偽AP(Evil Twin)、サーバ証明書とHSTS、中間者攻撃、WPA2-PSKからEAP-TLSへの移行、RADIUS認証、クライアント証明書とTPM、来客用無線LANの分離、クラウドストレージの外部共有機能の悪用
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
オフィスで「Wi-Fiにつながる」ことは、もはや空気のように当たり前になりました。社員はノートPCを開けば自動的に無線LAN(ケーブルを使わずに電波で通信するネットワーク)に接続し、クラウド上のファイルを開いて仕事を始めます。けれど、その「つながる」という体験の裏側には、見えにくい落とし穴がいくつも潜んでいます。
情報処理安全確保支援士試験の令和5年度 秋期 午後 問2は、まさにこの「無線LANの当たり前」を疑うところから始まる事例です。舞台となるのは、人通りの多い都内の大通りに面したオフィスビル。その立地は便利である一方、建物の外からでも電波が届きやすいという、セキュリティ上のリスクを抱えています。攻撃者は会社の中に侵入する必要すらありません。ビルの近くに立ち、本物そっくりの偽の無線LANを用意するだけでよいのです。
この記事では、過去に起きた情報持出し事件をきっかけにセキュリティ対策を見直した一社が、無線LANをめぐってどんな脅威に直面し、どう守りを固めていったのかを、一つのセキュリティインシデント事例として読み解きます。偽のアクセスポイントによるなりすまし、サーバ証明書の警告、HSTSの限界、そしてWPA2-PSKからEAP-TLSへの移行という「認証方式の作り直し」まで——受験対策としての論点はもちろん、企業のネットワークを預かる立場の人が「自社の無線LANは本当に安全か」を自問するための材料が詰まっています。
インシデントの概要
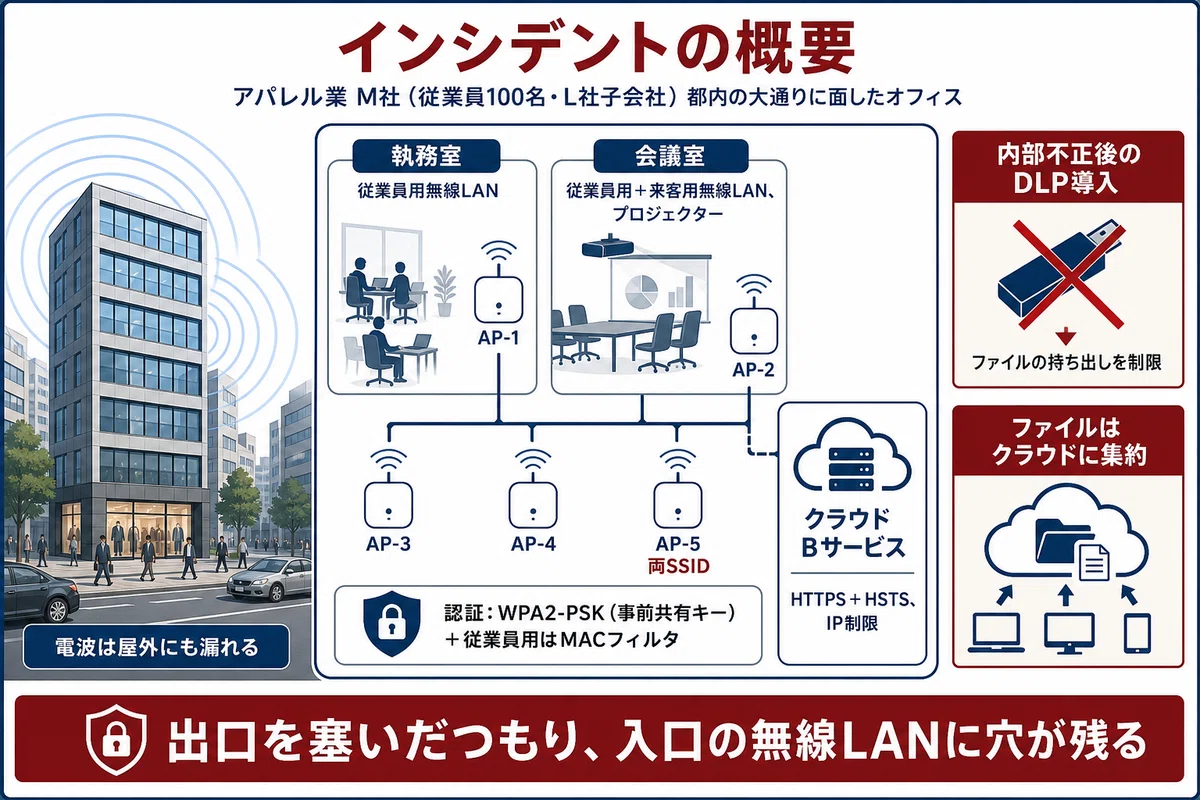
舞台は、アパレル業を手掛ける従業員100名の会社、M社です。M社は大手であるL社の子会社で、商品デザインという機密性の高い情報を日々扱っています。オフィスは人通りの多い都内の大通りに面したビルにあり、執務室と会議室が設けられています。
この物語には、その前段となる「事件」がありました。昨年、M社の従業員が、社内のファイルサーバに保存されていた秘密情報——商品デザインファイル——をUSBメモリにコピーし、競合他社に持ち込んでしまったのです。デザインはアパレル企業の生命線です。この内部不正をきっかけに、親会社であるL社からの指導のもと、M社はセキュリティ対策の全面的な見直しに着手しました。
まず手を付けたのは、業務PC(従業員に貸与するノートPC)への情報漏えい対策ソフト、いわゆるDLP(Data Loss Prevention。データの持出しや漏えいを防ぐためのソフトウェア)の導入でした。このソフトで、USBメモリなどの外部記憶媒体の接続を禁止し、ソフトウェアのインストールを除いてローカルディスク(PC本体の記憶領域)へのファイル保存を禁止し、会社が許可していないWebメールやクラウドストレージサービスへの通信を遮断し、許可外ソフトのインストールと電子メールへのファイル添付も禁じました。要するに、データを「外へ出す経路」を一つずつ塞いでいったわけです。
同時に、業務用ファイルの保存場所は、以前から使っていたクラウドストレージサービス(インターネット上にファイルを預けて共有できるサービス。本事例では「Bサービス」と呼びます)の1か所に集約し、設定を見直しました。そして社内ファイルサーバそのものを廃止しました。USBメモリに気軽にコピーできる「手元のファイルサーバ」をなくし、すべてをクラウドに寄せることで、出口を一本化したのです。
M社のネットワークを見ておきましょう。執務室では従業員用無線LANが使え、会議室では従業員用無線LANに加えて来客用無線LANも使えます。会議室にはプロジェクターが置かれ、来客が持ち込むPCやタブレット、スマートフォン(以下、来客持込端末)、あるいは業務PCを来客用無線LANに接続して利用できるようになっていました。無線LANのアクセスポイント(AP。電波の親機にあたる機器)はAP-1からAP-5まであり、このうちAP-5だけが従業員用と来客用の両方のSSID(無線LANの識別名。接続先を見分ける名前)を提供していました。
認証の仕組みはこうです。素材から読み取れる範囲では、無線LANの認証方式はWPA2-PSK(Wi-Fi Protected Access 2 - Pre-Shared Key。あらかじめ決めた共通のパスワードで接続を認証する方式)で、さらに従業員用無線LANにはMACアドレスフィルタリング(機器固有の識別番号であるMACアドレスを使い、登録済みの端末だけ接続を許す仕組み)が設定されており、情報システム部で事前登録された業務PCだけが接続できる、という建て付けでした。
ネットワークの境界にはFW(ファイアウォール。通信を許可・遮断する関所のような機器)が置かれ、ステートフルパケットインスペクション型(通信の状態を追跡して、行きと帰りの整合性を見ながら制御する方式)で動き、NAT(社内のIPアドレスを外向けのグローバルIPアドレスに変換する機能)とDHCPリレー(IPアドレスを自動配布する仕組みの中継)を有効にしていました。社内はL2SW(レイヤー2スイッチ)のVLAN(一つの物理ネットワークを論理的に分割する技術)で区切られ、サーバネットワークにはDHCPサーバ、DNSサーバ、ディレクトリサーバが置かれていました。
肝心のBサービスには、安全のための設定がいくつも施されていました。アクセスはHTTPS(通信を暗号化するHTTP)で行い、HSTS(HTTP Strict Transport Security。一度HTTPSで接続したサイトには、以後必ずHTTPSで接続するようブラウザに強制する仕組み)を有効化していました。利用者ID(設問の空欄a)とパスワード(空欄b)でログインし、M社の従業員に割り当てられた利用者IDは、特定のグローバルIPアドレス(本事例では「a1.b1.c1.d1」と表記)からだけログインできるよう制限されていました。さらに、業務PCにはTPM(Trusted Platform Module。鍵や証明書を安全に保管するための専用チップ)2.0が搭載されていました。
ここまでだけ見れば、対策は手厚く見えます。けれど、L社の情報処理安全確保支援士であるS氏と、M社情報システム部のYさんが「本当にこれで持出しを防げるのか」を点検し始めると、無線LANという入口に、いくつもの抜け穴が残っていることが次々と明らかになっていきます。
何が起きたのか
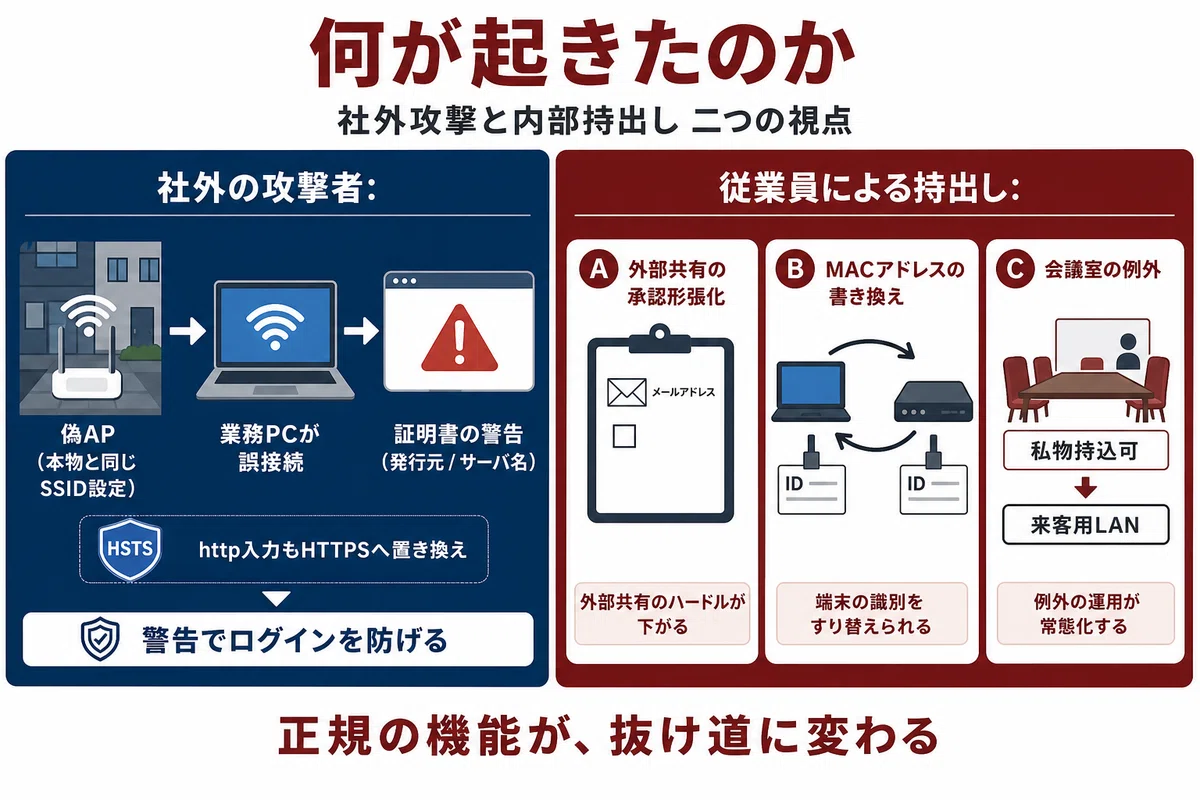
点検は、二つの視点から進められました。一つは「社外の攻撃者による持出し」、もう一つは「従業員による持出し」です。内部不正がきっかけだった以上、攻撃者だけでなく、内部の人間が悪意を持った場合まで想定する必要があったのです。
最初に俎上に載ったのは、社外の攻撃者でした。Yさんは、ある不安を口にします。「来客用無線LANを使ったことのある来客者が、攻撃者として会社の近くから来客用無線LANに接続し、Bサービスにアクセスすることは考えられないでしょうか」。人通りの多い大通りに面したビルという立地が、ここで効いてきます。電波は壁を越えて屋外にも漏れます。建物の前に立った攻撃者が、来客用無線LANに紛れ込むのは、想像に難くありません。
S氏は答えます。「それは考えられます。しかし、Bサービスにログインするには、利用者IDとパスワードが必要です」。つまり、ネットワークにつながっただけでは情報は取れない。攻撃者には、まだ認証という壁が立ちはだかっていました。
ところが、Yさんはさらに踏み込んだ手口を想定します。来客用無線LANのAPと同じ設定の「偽のAP」(以下、偽AP)を用意し、Bサービスと同じURLの「偽サイト」も用意し、DNS(ドメイン名をIPアドレスに変換する仕組み)の設定を細工して、利用者IDとパスワードを盗む——というシナリオです。これは無線LANの世界でよく知られた攻撃で、本物そっくりの偽APを立てて利用者をおびき寄せる手口を、しばしば「Evil Twin(悪魔の双子)」と呼びます。
なぜこれが成立しうるのか。WPA2-PSKは、あらかじめ決めた共通のパスワード(事前共有キー)を知っていれば誰でも接続できる方式です。そして来客用無線LANは、来客に使わせる以上、その事前共有キーが多くの人の目に触れます。一度でも来客として接続した人物なら、キーを知っています。攻撃者は、そのキーを使って自分の手元に「本物と同じ設定の偽AP」を作れてしまう。SSIDも暗号化キーも同じなら、近くにいる業務PCが、より電波の強い偽APのほうへ自動的につなぎに行ってしまうこともあるのです。
攻撃者が偽APをM社の近くに用意した場合、M社の従業員が業務PCを偽APに誤って接続してしまうと、何が起きるか。従業員がBサービスにアクセスしようとすると、DNSの細工によって、本物のBサービスではなく攻撃者の偽サイトへ誘導されてしまう。そこで利用者IDとパスワードを入力すれば、それらは攻撃者の手に渡る——これがYさんの恐れたシナリオでした。
ここで、ブラウザの「証明書の警告」という防御が登場します。S氏は説明します。従業員がHTTPSで偽サイトにアクセスしようとすると、「安全な接続ではない」という旨のエラーメッセージとともに、偽サイトに使われたサーバ証明書(通信相手が本物であることを証明する電子的な身分証)に応じた警告の詳細が表示される、と。具体的には、「このサーバ証明書は、信頼された認証局から発行されたサーバ証明書ではない」(空欄c)、あるいは「このサーバ証明書に記載されているサーバ名は、接続先のサーバ名と異なる」(空欄d)といったメッセージです。認証局(CA。Certificate Authority。証明書を発行し、その正しさを保証する第三者機関)に裏付けられていない証明書や、宛先のサーバ名と食い違う証明書を使えば、ブラウザは異常を検知して警告を出します。だから「従業員は正規のサイトでないことに気付けるので、ログインしてしまうことはないと考えられます」とS氏は言います。
しかし、Yさんはなおも食い下がります。「偽APに接続した状態で、従業員がWebブラウザにBサービスのURLを入力する際、誤って『http://』と入力してBサービスにアクセスしようとした場合、エラーメッセージが表示されないのではないでしょうか」。HTTPS(暗号化あり)ではなく、HTTP(暗号化なし)で入力してしまったら、証明書の検証そのものが行われず、警告も出ないのではないか、という疑問です。
S氏は「大丈夫です。HSTSを有効にしてあるので、その場合でも、先ほどと同じエラーメッセージが表示されます」と答えます(下線①)。ここがHSTSの肝です。HSTSは、一度でもHTTPSで安全に接続した実績のあるサイトについて、「このサイトは今後HTTPでアクセスしてはいけない。必ずHTTPSで」とブラウザに記憶させます。だから、従業員がうっかり「http://」と入力しても、ブラウザは記憶に従ってアクセス先をHTTPからHTTPSへと置き換えてアクセスし直し、その結果として偽サイトからサーバ証明書を受け取ることになる。証明書の検証が走り、結局は同じ警告が出るというわけです。HTTPのアクセスをHTTPSのアクセスに置き換えてアクセスし、その後で偽サイトからサーバ証明書を受け取る——この一連の動きが、警告が表示される直前のブラウザの挙動でした。
社外の攻撃者については、こうして「証明書の警告とHSTSという二段構えで、ひとまず防げている」という結論に至ります。けれど、問題はここで終わりません。視点が「従業員による持出し」へ移ると、対策の手薄さが一気に表面化します。
S氏は確認します。「ファイル共有機能では、上長はちゃんと宛先のメールアドレスとファイルを確認してから承認を行っていますか」。Bサービスには外部共有機能があり、従業員がM社以外の相手と業務ファイルを共有するには、共有したいファイルを指定し、外部の共有者のメールアドレスを入力して上長の承認を申請する、という手順を踏みます。承認されると、外部との共有用URL(外部共有リンク)が発行され、指定したメールアドレス宛に自動で送信される仕組みです。この外部共有リンクは推測困難なランダム文字列を含み、有効期限は1日。本人と上長には知らされないという念の入れようでした。
ところがYさんは、こう打ち明けます。「確認できていない上長もいるようです」。ここに、運用の綻びがありました。S氏は即座に問題の本質を突きます。承認が形骸化しているなら、「従業員は、ファイル共有機能を悪用すれば、M社外からBサービスにあるファイルをダウンロード可能ですね」(下線②)。
その悪用方法は、驚くほど単純でした。外部の共有者のメールアドレスとして、自分自身の私用メールアドレスを指定すればよいのです。上長がメールアドレスを確認せずに承認すれば、外部共有リンクが従業員自身の私用メールに届く。あとは会社の外から、自分のスマートフォンなりPCなりでそのリンクを開けば、機密ファイルがダウンロードできてしまう。DLPでUSBもメール添付も塞いだはずなのに、「正規の共有機能」という正面玄関が、内部不正の抜け道として残っていたのです。
さらにS氏は、別の持出し経路にも目を向けます。「会議室には個人所有PCは持ち込めるのでしょうか」。Yさんは「会議室への持込みは禁止していないので、持ち込めます」と答えます。セキュリティルールでは、業務PC以外の機器(個人所有PC、タブレット、スマートフォンなど)の執務室への持込みは禁止されていましたが、会議室は対象外でした。この「会議室の例外」が、新たな抜け穴になります。
S氏が挙げたのは二つの方法でした。方法1は、個人所有PCの無線LANインタフェースのMACアドレス(空欄e)を、業務PCの無線LANインタフェースのMACアドレスに変更したうえで、個人所有PCを従業員用無線LANに接続し、Bサービスからファイルをダウンロードして、個人所有PCごと持ち出す、というもの。従業員用無線LANはMACアドレスフィルタリングで守られていましたが、MACアドレスは比較的容易に書き換えられるため、業務PCのMACアドレスになりすませば、フィルタリングをすり抜けられてしまうのです。方法2は、個人所有PCを会議室の来客用無線LANに接続し、Bサービスからファイルをダウンロードして、個人所有PCごと持ち出す、という、もっと素朴な経路でした。
こうして点検は、無線LANという入口に「偽AP」「MACアドレスのなりすまし」「来客用LANの抜け穴」「外部共有機能の悪用」という、性質の異なる複数の脅威が同居していることを浮き彫りにしました。Bサービスへの集約とDLPで出口を固めたつもりが、入口と運用の側に穴が残っていたのです。YさんとS氏は、これらを一つずつ塞ぐ対策の検討へと進んでいきます。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
