令和4年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問2|検知できても止められない——情報処理安全確保支援士で学ぶEDRとインシデント対応体制の実例

この記事で扱うセキュリティ事例
- 試験区分: 情報処理安全確保支援士
- 出典: 令和4年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問2
- 主なテーマ: EDR(Endpoint Detection and Response)、検知ルール設計、マクロ型マルウェア、USBメモリ経由の感染拡大、インシデントレスポンス体制(IRT/CSIRT)、内部からの情報漏えい
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
「マルウェアを検知できる仕組みは入れた。でも、検知したあと誰がどう動くかは決めていない」——多くの企業が陥るこの落とし穴を、今回の情報処理安全確保支援士試験の事例は正面から描いています。
舞台となるのは、未知のマルウェアに悩まされた輸入卸売業の会社です。物語は二つの山場を持っています。前半は、EDRという新しい検知の仕組みを導入し、その検知ルールをどう設計すればマルウェアの特徴的な動きを捉えられるかという「技術の話」。後半は、取引先からの一本の連絡をきっかけに発覚した情報漏えいに、社内の対応チームがうまく動けず12日もかかってしまうという「体制の話」です。
この記事を読むと、EDRが「ファイルの一致」ではなく「イベントの連なり」でマルウェアを捉える仕組み、USBメモリ一本から感染がどう広がるか、そして検知できても初動が遅れれば被害は止まらないという冷たい現実が見えてきます。受験者には午後Ⅱのログ読解と体制設計の勘所が、経営者・管理職には「インシデント対応体制(IRT)をどう設計すべきか」という示唆が得られる事例です。
インシデントの概要
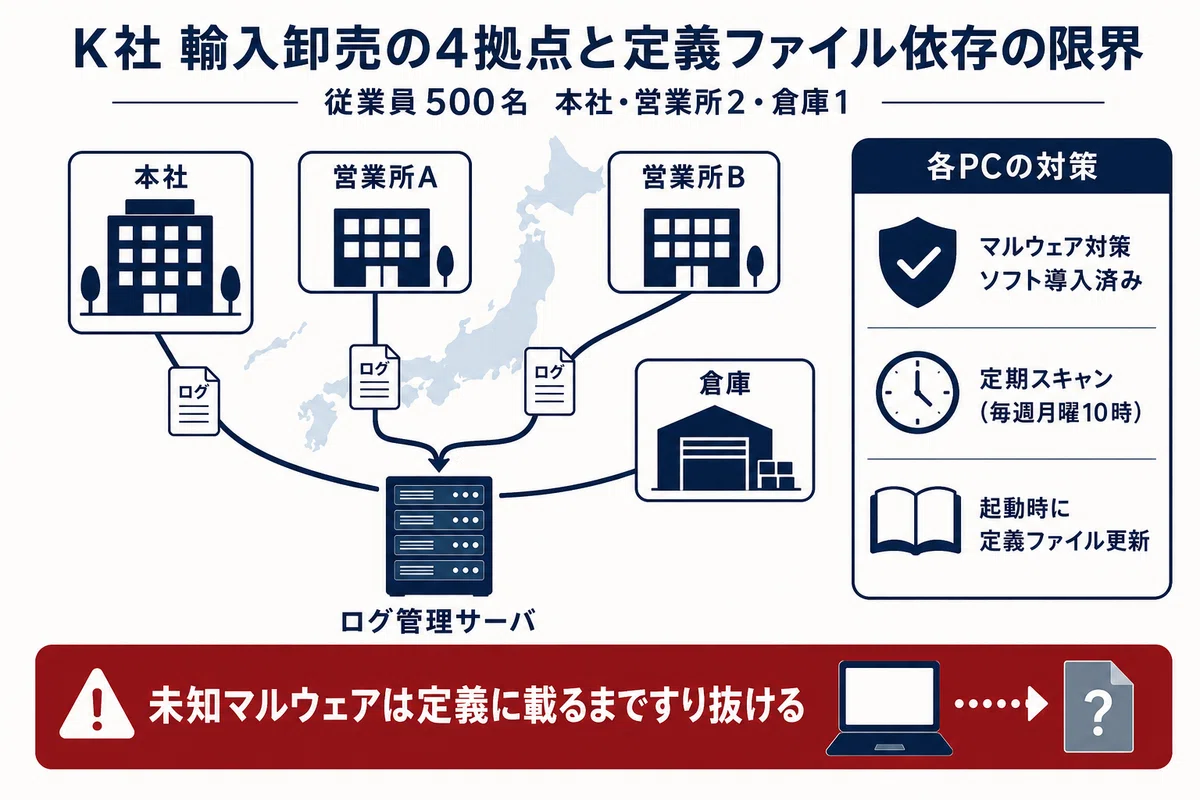
舞台は、従業員500名の輸入卸売業者K社です。本社、営業所2か所、倉庫1か所の計4拠点を持ち、ネットワークと規程の整備は情報システム課が担当していました。各サーバではログが取得され、ログ管理サーバで一元管理されています。
K社の各PCにはマルウェア対策ソフトが導入され、リアルタイムスキャンとスケジュールスキャン(毎週月曜10時に実行)が動いていました。マルウェアの定義ファイル(既知のマルウェアの特徴を記録した照合用データ)は、PC起動時に更新されます。一見すると、標準的な対策が整った会社です。
しかしこの「定義ファイルに頼る対策」には弱点がありました。定義ファイルに登録されていない未知のマルウェアは、すり抜けてしまうのです。物語は、まさにその未知のマルウェアがK社に忍び込むところから始まります。
何が起きたのか
ある月曜日、情報システム課のW主任がスケジュールスキャンの結果を確認すると、10台のPCで「マルウェアα」が検出され、駆除されていました。W主任がインターネット上の公開情報を調べると、不安をかき立てる事実が次々と判明します。
マルウェアαが発見されたのは8日前。ところが、K社のマルウェア対策ソフトの定義ファイルにこのマルウェアが登録されたのは「昨日」でした。つまり、発見から7日間、マルウェアαはK社のPC上で検知されないまま潜んでいた可能性があるのです。
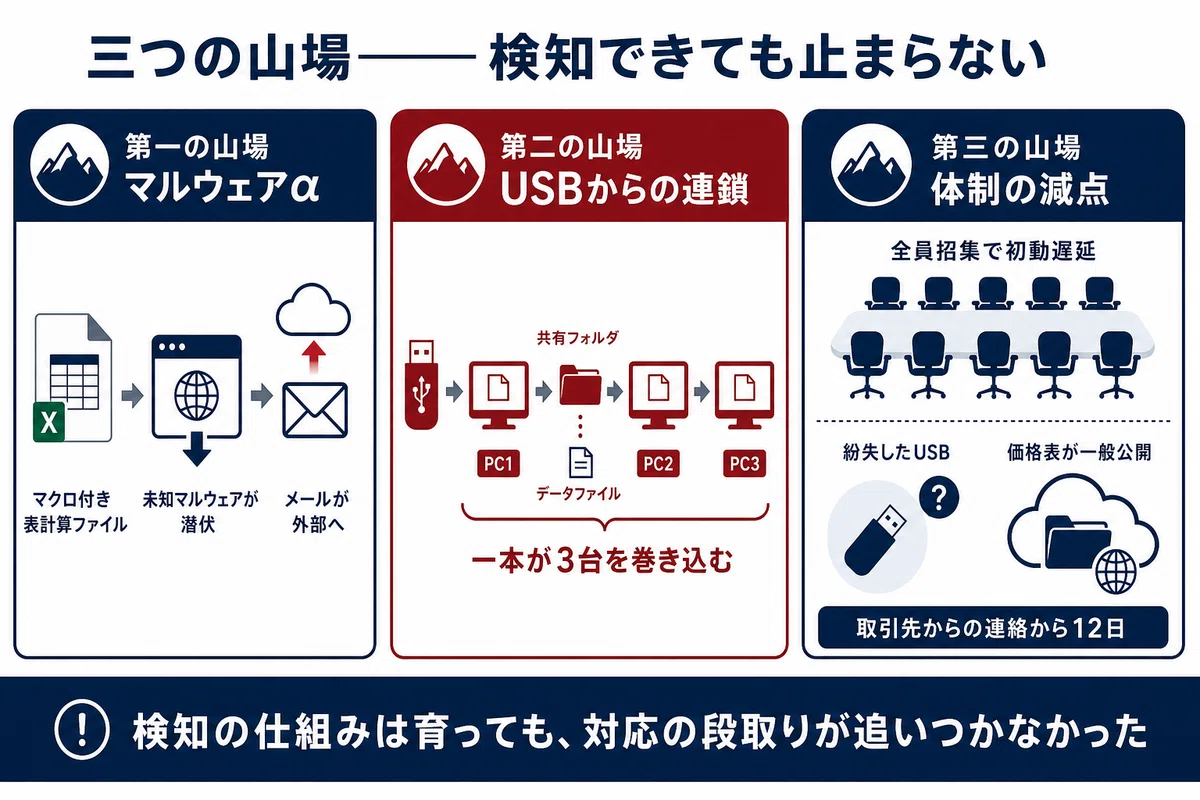
その感染経路も巧妙でした。細工されたマクロ(表計算ソフトに仕込まれた自動実行プログラム。以下マクロG)が、表計算ソフトのデータファイル(ファイルG)に埋め込まれており、利用者がそのファイルを開いてマクロを実行してしまうと、攻撃者のWebサーバからマルウェアαがダウンロードされ起動する仕組みでした。そしてマルウェアαは起動すると、PC上のメールフォルダにある電子メールを読み出して攻撃者のWebサーバへアップロードし、さらにOS設定を変更してログイン時に自動起動するようにしていました。情報を盗み、居座る——典型的な情報窃取型の挙動です。
W主任がプロキシサーバ(社内から外部Webへの通信を中継するサーバ)のログを調べると、先週の水曜以降、攻撃者のものと思われるURLにファイルをアップロードしていたPCが見つかりました。つまり、すでに情報は外部へ流出していたのです。W主任は上司のM課長に報告し、機器を納入しているP社の登録セキスペ(情報処理安全確保支援士)であるU氏の協力を得て、アップロードされたファイルの特定とマルウェアα・ファイルGの削除を進め、いったんは収束させました。
この一件で、W主任は痛感します。「定義ファイルに登録されていないマルウェアも検知したい」と。U氏が提案したのが、EDR(Endpoint Detection and Response。端末上の操作イベントを記録・分析し、不審な振る舞いを検知して対応する仕組み)でした。K社は全PCに製品C(EDR製品)を導入します。
EDRの肝は「検知ルール」です。製品Cは、ファイル操作やネットワーク動作といった端末上のイベントを記録し、特徴的なイベントの組み合わせを検知ルールとして登録できました。たとえばマルウェアαなら、「同じサイズのファイルに対するファイル操作(メールフォルダのメール読み込み)」と「同じサイズのファイルのネットワーク動作(HTTPでのアップロード)」、そしてログイン時の自動起動に関するOS設定変更——これらが短時間に、この順序で起きたことを検知すればよい、という具合です。ファイルの一致ではなく、振る舞いの連なりで捉えるのがEDRの発想です。
ここで押さえておきたいのが、製品Cの検知ルールには「単純ルール」と「複合ルール」の二種類があることです。単純ルールは、一つのイベントの中の情報を条件にします(たとえば「値が一致する」「範囲内である」「列挙された値のいずれかに一致する」など)。複合ルールは、複数の単純ルールや複合ルールを組み合わせたもので、「指定した複数のルールに合致するイベントが、指定した時間内に発生した」「指定した時間内に指定した回数以上発生した」「指定した順に発生した」といった、時間・回数・順序の条件を加えられます。さらに、複数のイベントの間で値が一致することも条件にできました。マルウェアの「振る舞いの型」を、こうしたルールの組み合わせで写し取るのがEDR運用の腕の見せどころです。
導入から半年後、第二の山場が訪れます。スケジュールスキャンで3台のPC(PC1、PC2、PC3)から同一のマルウェアが検知され、駆除に失敗していました。新種の「マルウェアβ」です。製品Cが記録したイベントを解析すると、感染の連鎖が浮かび上がりました。
5月19日、あるUSBメモリがPC1に装着されます。そのUSBメモリには「file1.v」というファイルが存在し、これにマルウェアβが潜んでいました。file1.vはPC1のCドライブにコピーされ、開かれてマクロが実行されると、マルウェアβが起動。その直後、ファイル利用履歴から選ばれたと思われる「file2.v」が開かれ、マルウェアβがマクロとして埋め込まれて保存されました。こうして感染したfile2.vが共有フォルダ経由でPC2に渡り、PC2の利用者がfile2.vを開いてマクロを実行すると、PC2にも感染が拡大——さらに3台目のPC3へと広がっていったのです。USBメモリ一本が、3台のPCを巻き込む連鎖の起点でした。
K社は試験的にP社の運用サービス・監視サービスも使い、マルウェアβと同じ手段の感染拡大を検知する新しいルールを登録します。そのおかげで、1か月後に別の従業員がマルウェアβの亜種に感染したときには、直ちに検知し、被害拡大を防げました。EDRと体制がうまく噛み合った成功体験です。
ところが——最後の山場で、その体制の弱さが露呈します。
IRT(インシデントレスポンスチーム)の体制が整った1週間後の9月29日、社内の通報専用メールアドレスに、ある従業員から連絡が入りました。「S社が提供するオンラインストレージサービス(Sサービス)に、K社の取扱商品の価格表(ファイルN)と思われるファイルが一般公開されていて、仕入原価も載っている。9月26日に取引先から連絡があった」というのです。
通報を受けた窓口の要員は、IRT全員を招集して会議を開こうとしました。しかし日程調整が難航し、開催できたのは10月4日。その間の10月3日には、営業部門から「顧客から苦情が来ているので対応を急いでほしい」とM課長へ抗議が入る始末でした。検知や通報の仕組みはあったのに、人を集めて判断する初動でつまずいたのです。
会議でファイルNが秘密情報だと確認され、ようやくS社へ公開停止を依頼します。P社の調査でマルウェア感染の痕跡はなく、想定される公開経路を四つに絞って一つずつ調べた結果、原因が判明しました。従業員のJさんが、公開可能な価格表を個人所有のUSBメモリにコピーした際、誤って秘密のファイルNも一緒にコピーしてしまい、そのUSBメモリを紛失していたのです。拾った何者かがファイルNをSサービスにアップロードしたと推測されました。取引先からの連絡から対応完了まで、実に12日。体制不足が、被害対応を長引かせたのです。
この一件のあと、P社とK社は合同でインシデント対応を振り返り、いくつもの改善点を洗い出しました。通報窓口を社内向けだけにしていたために、社外からの異常連絡を素早く拾えなかったこと。全員の集合を待つ運用が初動を遅らせたこと。「影響の広がり」の判定基準が、外部ストレージでの公開という事態をうまく拾えず、当初「軽微」と過小評価してしまったこと。そして、最初の判定をしたあとに新しい事実が判明しても、重大さを判定し直す仕組みがなかったこと——。検知の仕組みは育っていたのに、対応の段取りが追いついていなかった。この落差こそ、K社が支払った授業料でした。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
