令和3年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問1|「見送った脆弱性」が突かれた日——情報処理安全確保支援士で学ぶインシデント対応体制とCSIRTの実例

この記事で扱うセキュリティ事例
- 試験区分: 情報処理安全確保支援士
- 出典: 令和3年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問1
- 主なテーマ: インシデント対応体制(CSIRT)、パスワードリスト攻撃、脆弱性管理、権限昇格、暗号資産マイニング、ログのタイムゾーン、ファイアウォール設定、情報開示の判断
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
セキュリティインシデントは、起こさないことが理想です。けれども現実には「いつか起こる」前提で備えるしかありません。そのとき企業の明暗を分けるのは、技術力だけではなく「誰が、いつ、何を、どの順番で判断するのか」という対応体制そのものです。
情報処理安全確保支援士試験の午後Ⅱで出題されたこの事例は、ドラッグストアチェーンを舞台に、二つの異なるインシデントを通じて「インシデント対応体制をどう整備するか」を問う、非常に学びの多い問題です。一つ目は通販サイトへのパスワードリスト攻撃。二つ目は、開発用サーバへの不正侵入でした。とりわけ後者は、「影響が小さいから」と対応を見送っていた二つの脆弱性が組み合わさって悪用され、サーバが乗っ取られるという、脆弱性管理の落とし穴を生々しく描いています。
この記事を読むと、パスワードリスト攻撃の正体、ログの時刻情報がなぜ調査を狂わせるのか、CSIRT(シーサート)という組織が何をする集まりなのか、そして「悪用される可能性は低い」という評価がどこで甘くなるのかが見えてきます。受験者にとっては論点が詰まった良問であり、経営者にとっては「インシデント対応は経営課題だ」と実感できる教材になるはずです。
インシデントの概要
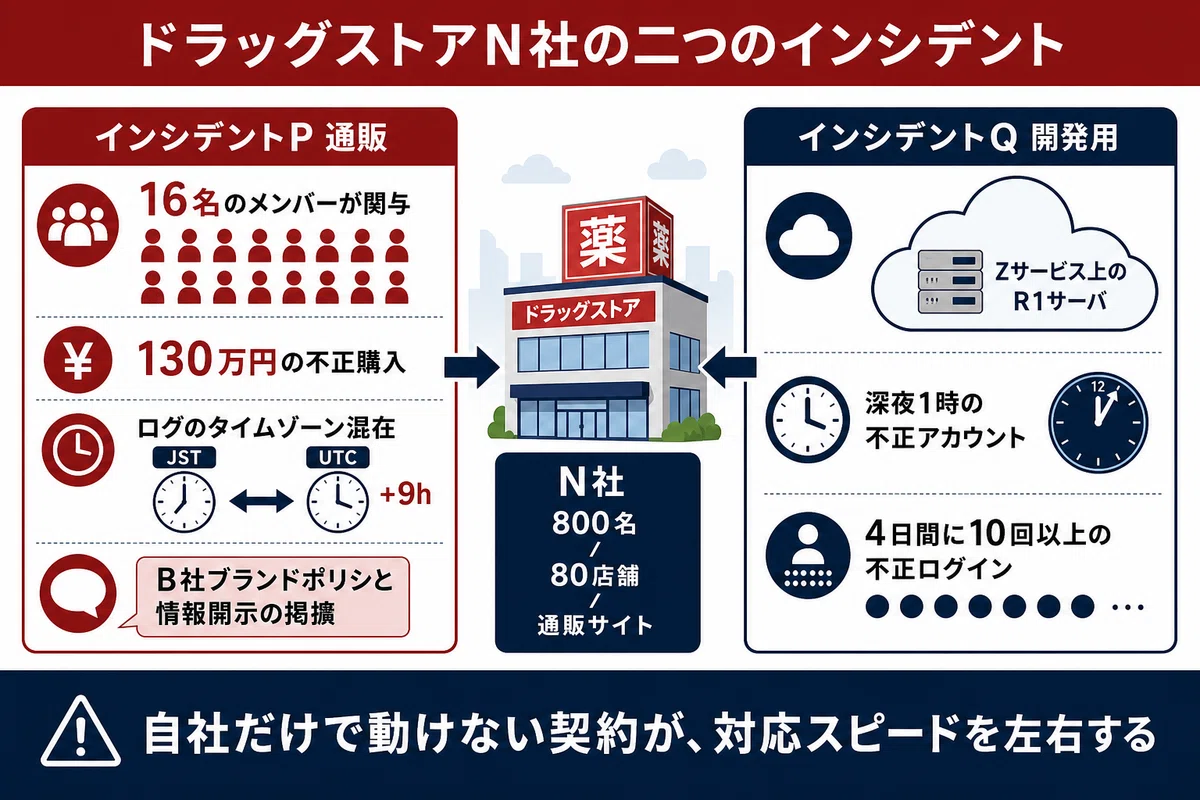
舞台は、従業員800名のドラッグストアチェーンであるN社です。N社は、海外企業B社のブランドライセンスを取得し、同じブランドの下で国内に80店舗を展開しながら、自社のWebサイト(通販サイト)でも通信販売を行っていました。消費者向けの会員制度を設けており、会員は商品購入時に特典を受けられます。
N社のシステム環境は、いくつもの主体が絡み合った構造でした。通販サイトは、Z社が提供するクラウドサービス(Zサービス)上に構築され、その設計・開発・運用はV社という外部企業に委託されています。通販サイトとは別に、開発作業を行うための「開発用システム」もZサービス上に置かれ、その中心には「R1サーバ」という開発支援サーバがありました。R1サーバには、OSとSSHサーバ、そしてWebインタフェースを持つ開発支援ツールJが導入されています。一方、各店舗の情報を一元管理する「店舗管理システム」はN社内に設置され、社内LANとはネットワークが分離されていました。
ここで重要なのが、N社とB社の関係です。B社は、ブランドを提供する店舗運営会社を対象とした「B社インシデント対応ポリシ」を定めていました。これはB社ブランドの毀損を最小限にすることを目的としたもので、N社はこのポリシを順守する契約を結んでいます。つまり、N社でインシデントが起きたら、まずB社のセキュリティ担当部署(B社セキュリティ部)に報告し、その指示に基づいて対応しなければならなかったのです。自社の判断だけで動けない——この縛りが、のちに大きな摩擦を生みます。
技術的には、N社は脆弱性管理プロセスも定めていました。4日に1回以上の頻度で脆弱性情報を収集し、悪用される可能性を評価し、可能性が高ければシステムへの影響を評価し、対応が必要なら対応方法・優先度・期限を決める——という一連の流れです。手順としては筋が通っていました。しかし、その「可能性の評価」と「影響の評価」に潜んだ甘さが、二つ目のインシデントを招くことになります。
何が起きたのか
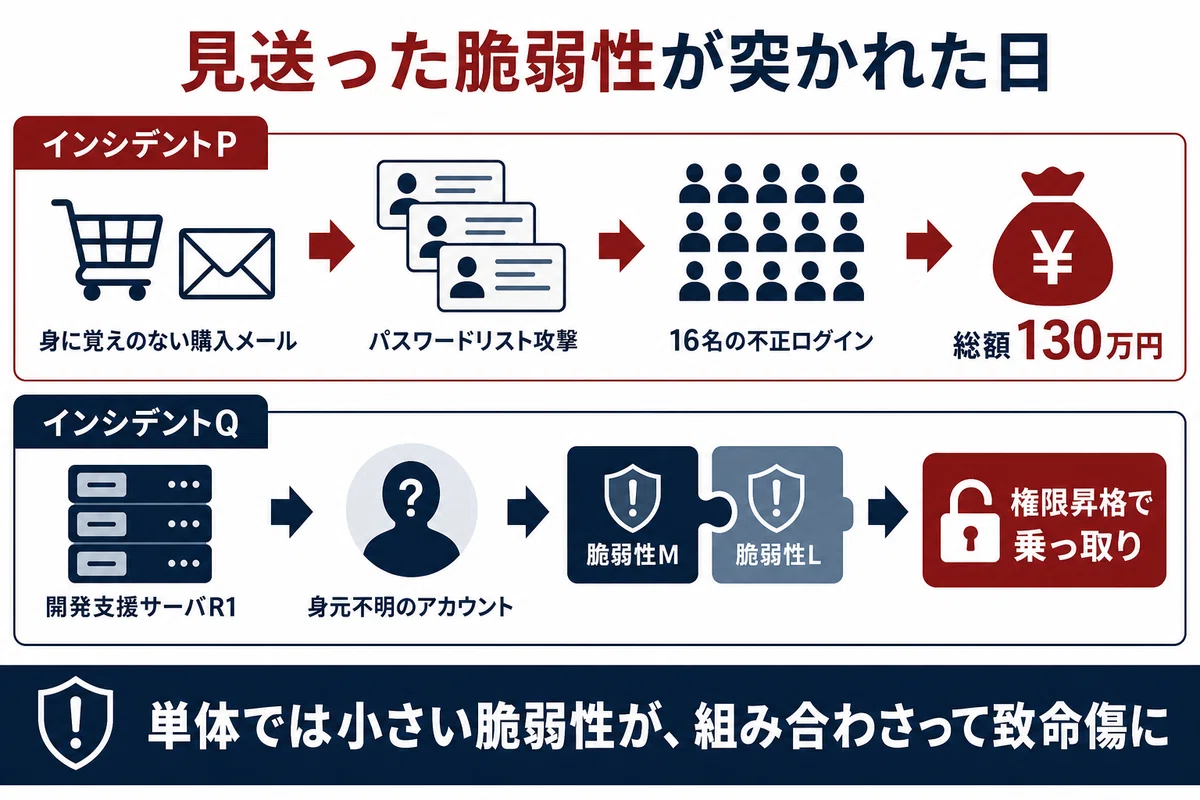
最初の異変は、ある日突然届いた苦情から始まりました。複数の会員から、N社のお客様相談室に「身に覚えのない商品購入を知らせる電子メールが届いた」という連絡が入ったのです。N社は対応チームを立ち上げて調査し、通販サイトが不正アクセスを受けたと判断しました。これが「インシデントP」です。
被害は決して小さくありませんでした。16名の利用者IDが不正ログインされ、総額130万円もの商品が勝手に購入されていたのです。ログを調べると、攻撃の正体はパスワードリスト攻撃と推定されました。攻撃の接続元IPアドレスは五つ。N社は不正購入の半数について注文と発送を取り消し、被害を受けた16名のパスワードを強制的にリセットし、全会員にパスワードの安全な設定方法を案内しました。さらに、不正アクセスがあったことを情報開示し、認証への攻撃を検知する仕組みも導入していきます。
ところが、この対応の過程で、思わぬところでつまずきます。N社が提供したログを、B社セキュリティ部が分析しようとしたとき、誤解が生じたのです。原因は、ログに記録された時刻情報のタイムゾーン(その時刻がどの地域の標準時に基づくかを示す情報)でした。N社のログの大半は、記録時刻のタイムゾーンが日本標準時であり、世界共通の基準である協定世界時(UTC)に対して9時間進んだ値で記録されていました。ところが、中には協定世界時で記録されたログや、そもそもタイムゾーンを示す情報が記録されていないログも混じっていたのです。基準がバラバラのログを突き合わせれば、攻撃の時系列がずれて読めてしまう。ログは「取ってあれば良い」わけではなく、「時刻の基準が統一され、明示されていて初めて使える」という教訓が、ここに表れています。
さらにN社を悩ませたのが、情報開示をめぐるB社との対立でした。B社インシデント対応ポリシでは、情報開示は法令で規定されている場合などごく限られたケースだけに認められていました。一方、N社の基本方針は「消費者に影響を与えるインシデントの場合、社外に向けて速やかに情報開示する」というもの。N社は速やかな開示を望みましたが、当初B社からは認められません。最終的に、N社の社長がB社の経営陣に特別な要請を行うことで、ようやく開示が認められました。技術ではなく、契約とブランドをめぐる経営判断が、対応のスピードを左右したのです。
このインシデントPをきっかけに、N社の経営陣は「今後はN社の基本方針に従って対応したい」とB社に申し入れます。B社は三つの条件付きで了承しました。ISO/IEC 27001(情報セキュリティマネジメントの国際規格)を使って自社の対策を評価すること、B社の支援なしにインシデント対応を行う体制を整えること、そして対応後にB社へ事後報告すること。N社はこの条件を満たすため、専門家である情報処理安全確保支援士(登録セキスペ)のT氏の支援を受けながら、CSIRT(Computer Security Incident Response Team。組織内のセキュリティインシデントに対応する専門チーム)を「N-CSIRT」として立ち上げ、インシデント対応のライフサイクルを整理していきました。
体制を整え終えた直後、二つ目のインシデントが牙をむきます。ポリシ運用を始めて約1か月後、委託先のV社が、R1サーバに見覚えのない利用者アカウント「AC-X」が作成されていることを発見したのです。利用者アカウントの作成には管理者権限が必要であり、しかもAC-Xは深夜1時という、誰も作業していない時間帯に作られていました。明らかに不正アクセスの疑いが濃い。これが「インシデントQ」です。
調査を進めると、事態の深刻さが浮かび上がってきます。AC-Xが作成されてから発見されるまでの4日間、N社でもV社でもない複数のIPアドレスから、合計10回以上もAC-Xを使った不正ログインが行われていました。N社のシステム担当者Hさんは、ファイアウォール(FW2)の通信量集計をもとに、不正ログインの接続元を割り出します。ここに巧妙な罠がありました。一見するとN社のIPアドレスのように見える接続元も、よく見るとN社に割り当てられたアドレス範囲(x1.y1.z1.0/28、つまり末尾0〜15の16個)の外側だったのです。範囲をきちんと計算しなければ、正規の通信と不正な通信を見分けられない——アドレス範囲の読み取りが、調査の精度を決めました。
そして、専門事業者の支援を受けたチーム(PT)が、攻撃の全貌を解き明かします。攻撃者は、二つの脆弱性を組み合わせていました。一つは脆弱性L——OSコマンドAに存在する欠陥で、一般利用者権限でコマンドを実行しても、指定したプログラムを管理者権限で起動できてしまうもの。もう一つは脆弱性M——開発支援ツールJに存在する欠陥で、細工したHTTPリクエストを送れば、ツールが動作している一般利用者権限で任意のコマンドを実行できてしまうものでした。
N社は、この二つをいずれも「影響は小さい」と判断し、修正プログラムの適用を見送っていました。脆弱性Lは「悪用にはSSHでログインする必要があるから可能性は低い」、脆弱性Mは「一般利用者権限でしか動かないから影響は小さい」と。ところが攻撃者は、まさにこの二つを連鎖させたのです。まず脆弱性Mで任意のコマンド実行の足がかりを得て、次に脆弱性Lで権限を管理者権限へと昇格させ、認証情報が格納された"/etc/shadow"ファイルを参照。そこから管理者権限でAC-Xを作成し、R1サーバをインターネット経由で操作できるよう設定を変え、AC-XでSSHログインを確立しました。さらに、脆弱性スキャンツールXをR1サーバにダウンロードして外部の多数のIPアドレスをスキャンし、その結果を二つのファイル(F1、F2)にまとめて攻撃者のサーバへ送り出していました。R1サーバは、暗号資産マイニングこそ書かれていませんが、外部スキャンの踏み台として完全に乗っ取られていたのです。「単体では影響が小さい脆弱性」が、二つ重なった瞬間に致命傷へと変わる——この事例の核心が、ここにあります。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
