令和5年度 秋期 情報処理安全確保支援士試験 午後 問4|委託先の運送会社が情報漏えいの入口になる日—情報処理安全確保支援士で学ぶリスクアセスメントの実例

この記事で扱うセキュリティ事例
試験区分: 情報処理安全確保支援士
出典: 令和5年度 秋期 情報処理安全確保支援士試験 午後 問4
主なテーマ: 委託先管理、リスクアセスメント(リスク特定・分析・評価)、SaaSの貸与アカウント管理、IPアドレス制限、多要素認証、EDR、URLフィルタリング、振舞い検知
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
自社のセキュリティをどれだけ固めても、業務を任せている委託先が手薄なら、そこが情報漏えいの入口になります。情報処理安全確保支援士試験の午後 問4で出題されたこのセキュリティインシデント事例は、まさにその「委託先という死角」を正面から扱っています。
舞台は、贈答品の配送と在庫管理を運送会社に委託している百貨店。顧客の受注情報——配送先の住所・氏名・電話番号という、漏れれば確実に問題になる個人情報が、自社の手を離れて委託先の現場で日々扱われていました。攻撃者にとって、本丸(百貨店)を直接狙うより、守りの薄い委託先(運送会社)を踏み台にするほうがはるかに楽です。
この記事のもう一つの軸は、リスクアセスメントという「考え方の型」です。漠然と「危なそう」と心配するのではなく、リスク源を洗い出し(リスク特定)、被害の大きさと発生頻度で評価し(リスク分析)、優先順位をつける(リスク評価)——この一連の手続きを、実際の調査結果に沿って体験できます。読み終えるころには、委託先管理を経営課題としてどう捉えるか、そして試験で「リスクレベルはどう決まるのか」をどう答えるかが、両方とも見えてくるはずです。
インシデントの概要
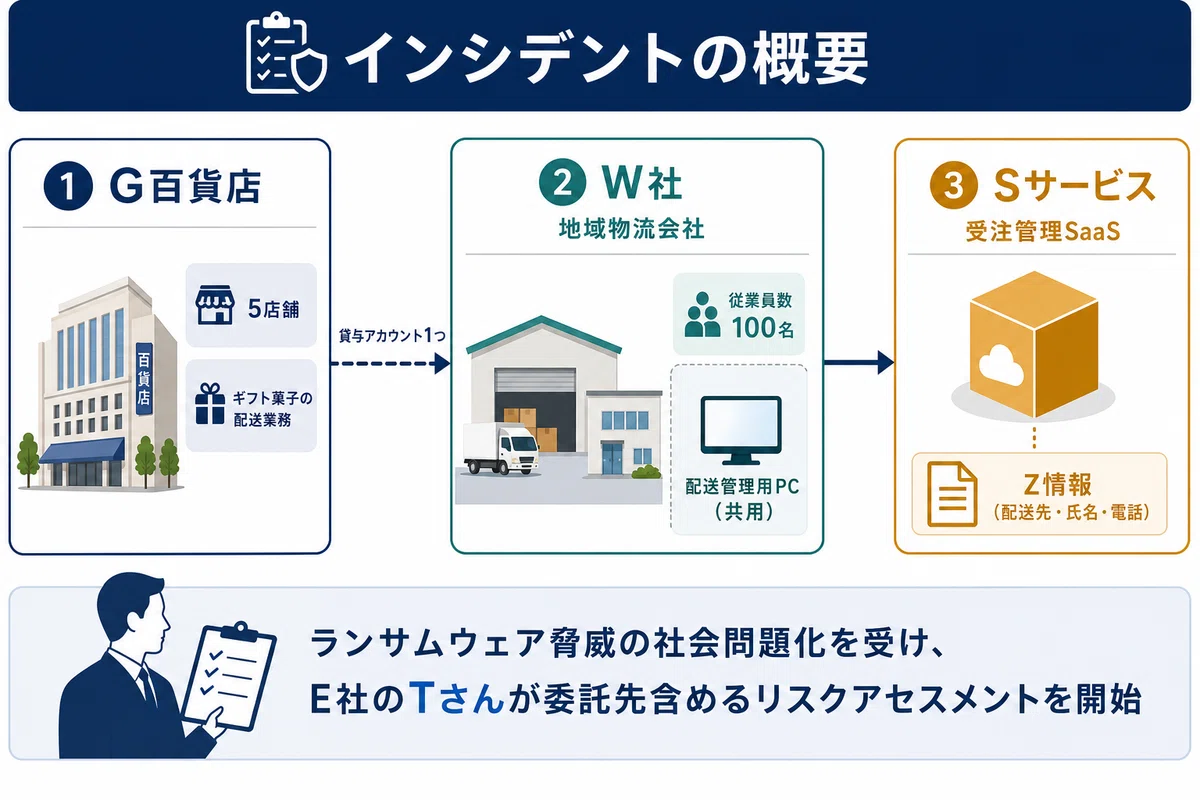
主役は、国内で5店舗を営業するG百貨店です。G百貨店では、贈答品として販売する菓子類のうち、特定の地域向けに配送されるもの(記事では「菓子類F」と呼びます)について、配送と在庫管理を運送会社のW社に委託していました。
W社は従業員100名の地域運送会社で、本社事務所と倉庫が同じ敷地内にあるだけの、こぢんまりとした会社です。G百貨店は、菓子類Fの受注情報(以下、これを「Z情報」と呼びます。配送先の住所・氏名・電話番号が含まれます)を、Sサービスという受注管理SaaS(クラウド上で動く受注管理システム)に登録していました。
ここで重要なのが、W社がZ情報にアクセスする仕組みです。G百貨店は、自社に発行されたSサービスのアカウントを一つだけW社に貸し出していました(以下「貸与アカウント」)。W社の配送管理課員は、この貸与アカウントでSサービスにログインしてZ情報を画面で確認し、その内容を在庫管理サーバや配送管理SaaSへ手作業で入力していきます。SサービスとW社のシステムは直接つながっていないため、人が目で見て写すのです。Z情報は1日あたり10〜50件。配送管理課は朝9時から夜21時まで、常時1名が6時間交代で、1台の配送管理用PCを共用して業務にあたっていました。
きっかけは、ランサムウェア(データを暗号化して身代金を要求するマルウェア)による「二重の脅迫」——暗号化に加えて「払わなければ盗んだデータを公開する」と脅す手口——が社会問題になったことでした。これを受けてG百貨店は、すべての情報資産を対象にしたリスクアセスメントを実施することにし、セキュリティコンサルティング会社のE社に依頼します。委託先であるW社も調査対象に含まれました。担当したのは、E社の情報処理安全確保支援士(登録セキスペ)であるTさん。Tさんはまず、Z情報の「機密性」に絞ってリスクアセスメントを進めることにしました。
何が起きたのか
この事例は実際の被害が出た事故ではなく、「どこにリスクが潜んでいるか」を専門家が洗い出していく調査の物語です。しかしその過程で見えてくる攻撃シナリオは、どれも現実に起こりうるものばかりでした。
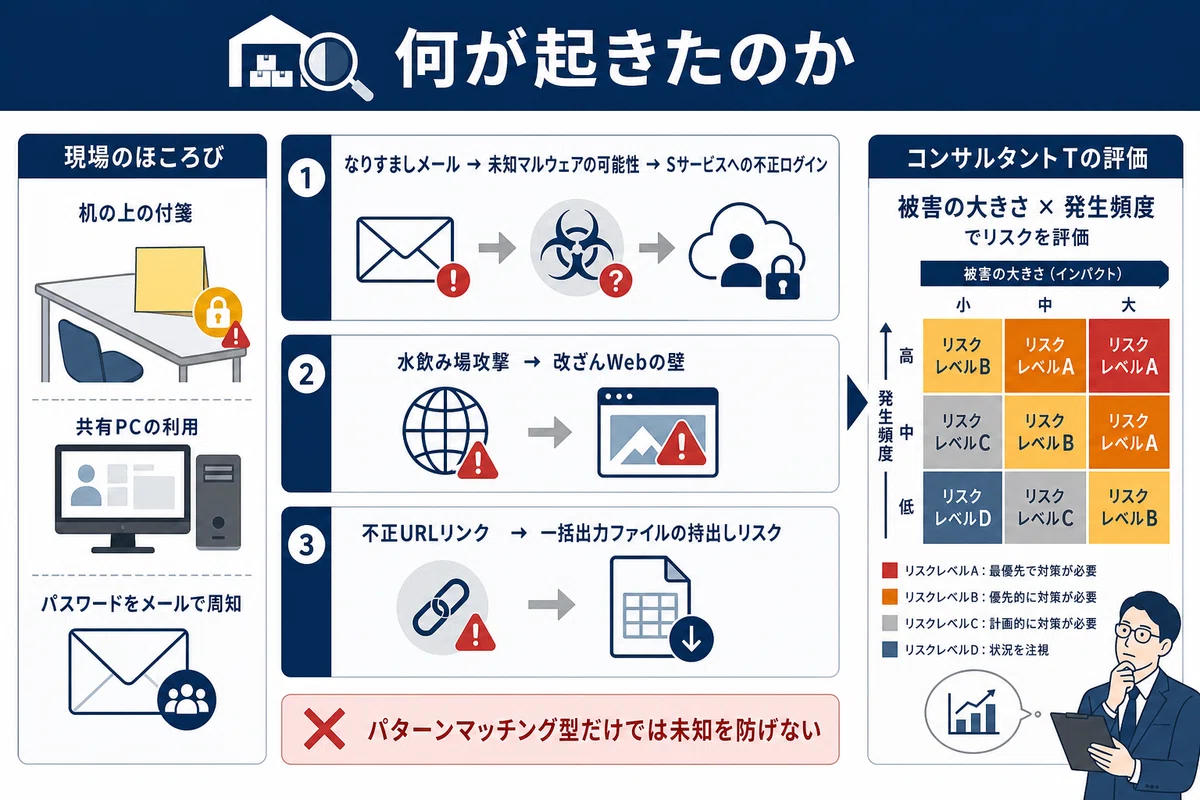
Tさんが調査を進めると、W社の現場には、いくつもの「ほころび」が見えてきます。まず目を引いたのが、貸与アカウントのパスワード管理です。配送管理課長は毎月パスワードを変更し、変更後のIDとパスワードをメールで課員全員に周知していました。パスワードは英数記号のランダムな文字列で、十分に長く、推測は困難です。課長は「暗記が難しいだろうから、ノートなどに書いてもよい。ただし他人に見られないように管理せよ」と指示していました。ところが——配送管理課には、パスワードを書いた付箋が机の上に貼ってあったのです。本社事務所はICカードで入退室管理されているものの、いったん中に入れば従業員は誰でも配送管理用PCに近づけます。
ここからTさんは、Z情報の機密性を脅かすシナリオを、リスク源(リスクを引き起こす主体)ごとに整理していきます。一つは「W社従業員」が起こすもの。たとえば、SサービスのIDとパスワードをメモ用紙に書き写して持ち出し、W社の外からログインしてZ情報を抜き出す——故意の内部不正です。あるいは、Z情報を表示した画面を私物のスマートフォンで写真に撮る、一括出力機能(検索した受注情報をまとめてファイルに書き出す機能)でファイル化して外部にメール送信する、といった手口も考えられました。さらに、悪意がなくても「誤ってIDとパスワードを社外の第三者にメール送信してしまう」過失も、立派なリスクです。
そしてもう一つ、より深刻に描かれたのが「W社外の第三者」によるサイバー攻撃です。攻撃者は、守りの薄いW社を突破口に、Z情報へ手を伸ばそうとします。
一つ目のシナリオは、巧妙ななりすましメールです。攻撃者は、G百貨店からW社への連絡を装った電子メールに、未知のマルウェア(まだ世に知られておらず、パターンマッチング型——既知の悪性プログラムの「指紋」と照合する方式——では検知できないマルウェア)を添付し、配送管理課員宛てに送りつけます。配送に関するG百貨店からの特別な連絡事項は、ふだんからメールで届く運用でした。だからこそ課員は疑いにくい。課員が添付ファイルを開いた瞬間、配送管理用PCはマルウェアに感染します。すると攻撃者は、PC内に届いていた「IDとパスワードを周知するメール」を読み取り、貸与アカウントの認証情報を手に入れ、W社の外からSサービスにログインしてZ情報を持ち去る——。毎月メールで配り回していたパスワードが、ここで牙をむきます。
二つ目は水飲み場攻撃です。攻撃者は、配送管理課員がよく閲覧するWebサイトをあらかじめ改ざんしておき、課員がアクセスした瞬間に別のサイトから未知のマルウェアをダウンロードさせます。獣が水を飲みに集まる場所(水飲み場)で待ち伏せるように、標的が日常的に訪れる場所に罠を仕掛けるのです。感染したPCではキー入力が監視され、課員がSサービスに接続するときに打ち込むIDとパスワードがそのまま盗まれていきます。
三つ目は、不正なURLリンクを使う手口です。攻撃者は、アクセスすると未知のマルウェアをダウンロードさせるWebページを用意し、そのURLリンクを記載したメールを、やはりG百貨店からの連絡を装って送ります。課員がリンクをクリックすればPCは感染し、今度はPC内に残っていたZ情報の一括出力ファイルが、まるごと攻撃者のサーバへ送信されてしまう——。
これらのシナリオに共通するのは、W社の防御の前提が崩れる点です。W社はパターンマッチング型のマルウェア対策ソフトを全PCに導入し、定義ファイルも遅滞なく更新していました。しかし「未知の」マルウェアには、過去の指紋との照合は効きません。標的型攻撃に関する周知は行っていても、訓練は実施していない。プロキシサーバのURLフィルタリングは、アダルトとギャンブルのカテゴリしか禁止していない。一つひとつは小さな緩みでも、つなぎ合わせれば、Z情報がW社の外へ流れ出す経路になってしまうのです。Tさんは、これらのリスクを「被害の大きさ」と「発生頻度」で評価し、優先順位をつけていきました。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
