令和2年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問3|診断のはずが攻撃に見えた日——情報処理安全確保支援士で学ぶ脆弱性診断計画の実例

この記事で扱うセキュリティ事例
- 試験区分: 情報処理安全確保支援士
- 出典: 令和2年度 10月 情報処理安全確保支援士試験 午後Ⅰ 問3
- 主なテーマ: 脆弱性診断の計画策定、プラットフォーム診断(PF診断)とWebアプリケーション診断、N-IPS/ホスト型IPSによる診断通信の遮断、ホワイトリスト登録、診断時間帯の調整、ステージング環境の活用
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
「自社のシステムに穴がないか、専門業者に診断してもらおう」——セキュリティ意識の高い企業なら、一度は検討する取り組みです。ところが、いざ脆弱性診断(システムに潜む弱点を意図的に探し出す検査)を実施しようとすると、思わぬ壁に突き当たります。診断とは、要するに「攻撃に似た通信」をシステムに送り込む行為です。すると、せっかく入れたセキュリティ機器——侵入防止システム(IPS)——が、その診断通信を「攻撃だ」と判断して遮断してしまうのです。
情報処理安全確保支援士試験で出題されたこのセキュリティ事例は、攻撃そのものの物語ではありません。攻撃を防ぐための診断を、いかに安全に・正確に計画するかという「診断計画の策定」を題材にしています。一見地味なテーマですが、ここには現場で本当によくある落とし穴が詰まっています。診断通信がIPSに弾かれて「脆弱性なし」と誤った安心を得てしまう、診断中に本番サービスが止まる、診断のための設定変更が新たな穴を作る——どれも、計画段階で詰めておかなければ防げない失敗です。
この記事を読むと、なぜ診断のときにIPSの設定を触る必要があるのか、なぜ全機能を無効にせず「ホワイトリスト」で診断PCだけを通すのか、なぜ診断を深夜帯に寄せるのか、そして本番データベースのような最も守るべき資産をどう診断するのか——その判断の筋道が見えてきます。受験者には記述式で問われる「設定変更の理由」を言語化する力が、システムを発注・運用する立場の管理職には「診断とは段取りが九割」という実務感覚が得られるはずです。
インシデントの概要
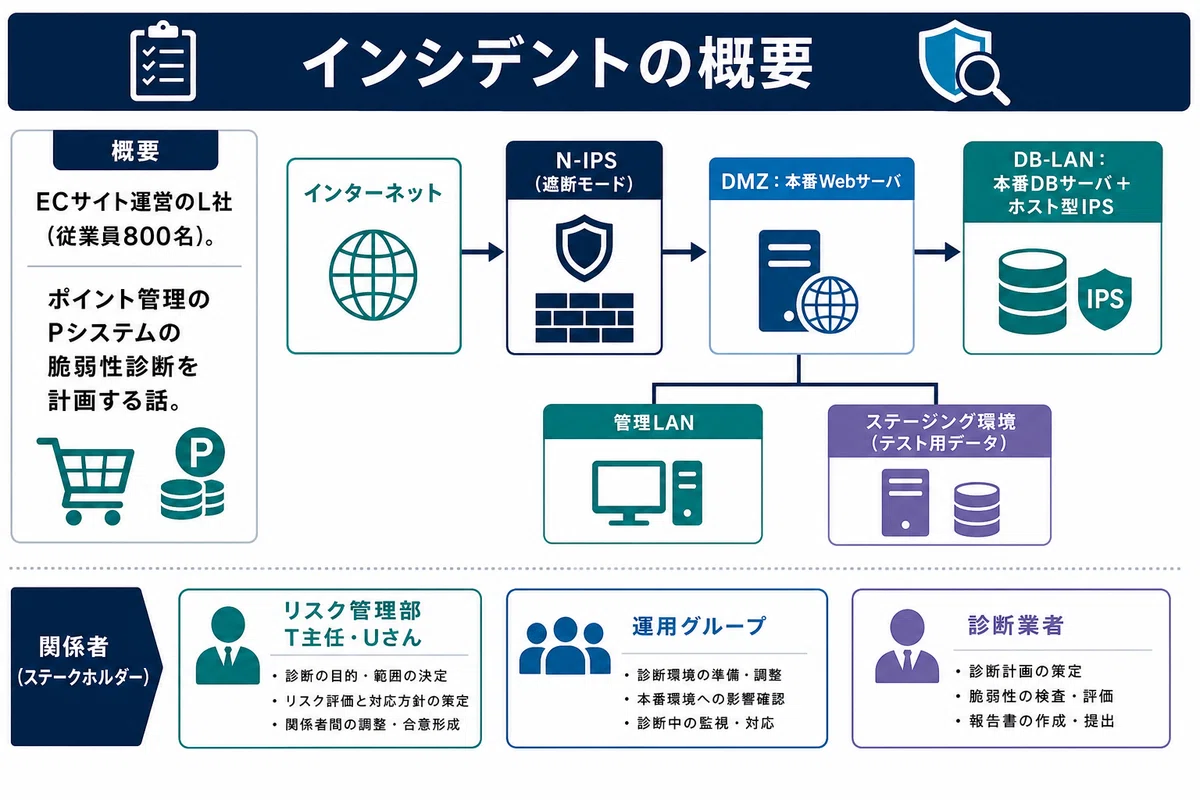
舞台は、ECサイト(インターネット上の通販サイト)を運営する従業員数800名の企業、L社です。L社のモールでは、会員が買物をすると購入金額に応じて独自のポイントが付与されます。このポイントを管理しているのが、ポイントサービス部が運用する「Pシステム」でした。
Pシステムのネットワークは、しっかりと区画分けされています。インターネットに面した「本番環境」のなかには、外部からの通信を最初に受ける緩衝地帯であるDMZ(非武装地帯。インターネットと社内をつなぐ中間の区画)があり、そこに本番Webサーバが置かれています。会員のポイント情報や購入履歴という、最も漏らしてはならないデータを抱える本番DBサーバ(データベースサーバ)は、DMZのさらに奥のDB-LANという別区画に隔離されていました。加えて、管理者が機器を保守するための「管理LAN」、新しいソフトウェアを本番投入する前に動作確認する「ステージング環境」も独立して存在します。
守りも厚い構成でした。インターネットと本番Webサーバの間にはN-IPS(ネットワーク型侵入防止システム。ネットワークを流れる通信を監視し、攻撃と判定した通信を遮断する装置)が配置され、現在は通信を遮断する「遮断モード」で稼働中。本番DBサーバには、サーバ自身の通信を監視するホスト型IPS(その機器の中で動き、機器宛て・機器発の通信を見張る侵入防止ソフト)も導入されていました。さらにファイアウォール(FW。通信の許可・拒否を制御する関所)が二重に置かれ、必要最小限の通信だけを通す設計です。
ECサイトへの情報セキュリティ上の脅威が高まるなか、L社はPシステムの脆弱性診断を実施することを決定します。診断計画の策定を任されたのは、リスク管理部のT主任と、その部下のUさん。本来であれば淡々と段取りを組むだけのはずだったこの仕事が、「守りを固めた構成だからこそ診断が一筋縄ではいかない」という現実に、二人を引き込んでいきます。
何が起きたのか
Uさんが最初に整理したのは、診断の「種類」でした。専門業者の診断サービスには、大きく二つの方法があります。一つはプラットフォーム診断(以下、PF診断)。サーバやネットワーク機器に対して全てのポートをスキャンし、開いているポートを見つけてはそこを突いて検査する手法で、主にOSやミドルウェア(OSとアプリの中間で動く基盤ソフト)の脆弱性を見つけます。もう一つがWebアプリケーション診断(以下、Web診断)で、Webアプリそのものの作りの甘さを探します。診断PCを社内またはインターネットに接続し、対象機器と通信してレスポンス(応答)の中身を評価する——これが診断の基本動作です。
Web診断の計画はわりとすんなり進みました。診断用の利用者IDを新しく作り、そのIDに診断用のポイントを付与してログインして検査する。ログイン無しで見られるページも対象にする。そして「診断前の状態に戻せないようなデータ更新が起きる診断はやらない」という歯止めも置きました。本番環境を壊さない、という大前提があったからです。
問題は、PF診断のほうでした。Uさんが調べた事例のなかに、気になる記述があったのです。「インターネットからPF診断を実施するとき、その時間だけN-IPSの脅威通信判定を無効にすることがある」——。なぜそんなことをするのか。Uさんは、ここで診断の本質に気づきます。
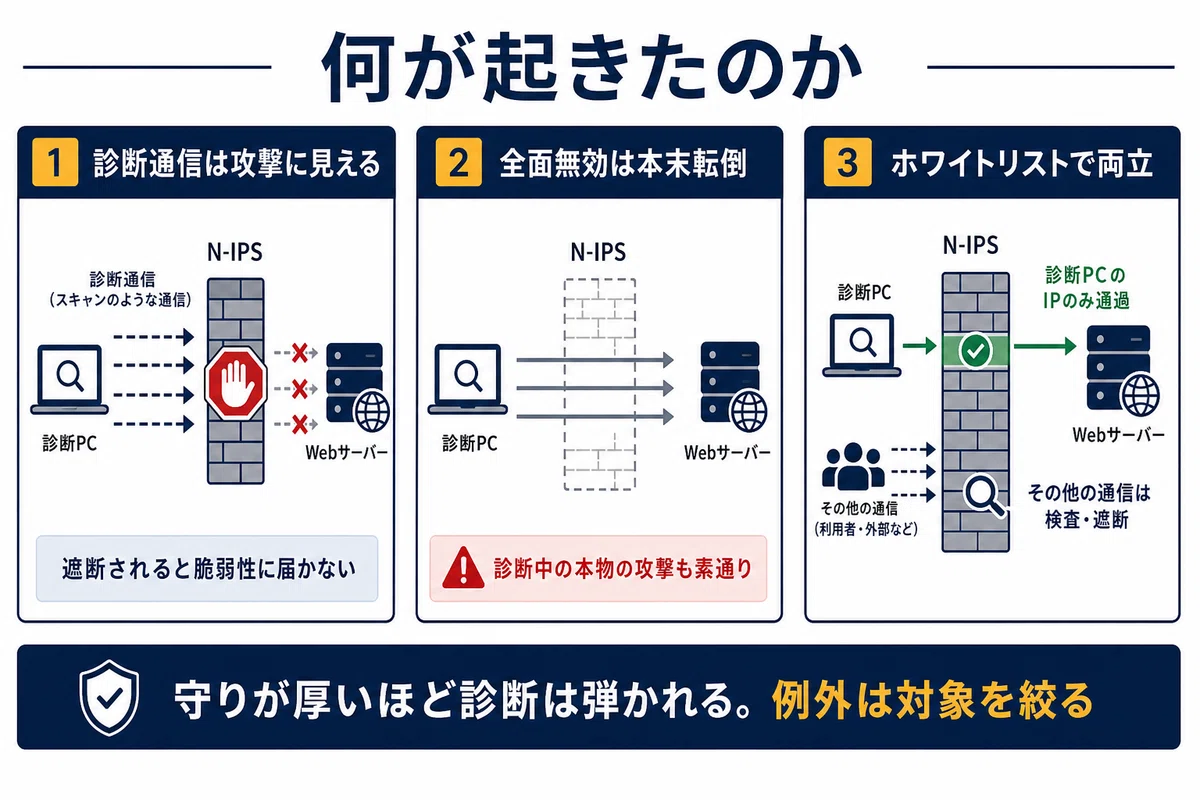
PF診断の通信は、見た目には攻撃そのものです。全ポートをスキャンし、脆弱性を突くような通信を送る。すると遮断モードのN-IPSは、当然それを「脅威」と判定して遮断してしまう。診断通信が途中で弾かれれば、その先にある本物の脆弱性までたどり着けません。結果として「脆弱性は見つからなかった」という、誤った安心だけが残るのです。だからこそ、N-IPSの脅威通信判定を無効にすれば、遮断されていた診断通信が通過し、より多くの脆弱性を検出できる可能性が出てくる。これが、会話のなかでUさんが口にした「無効にすると、より多くの脆弱性を検出する可能性がある」という指摘の中身でした。
しかし、T主任はすかさず釘を刺します。「無効にすると、PF診断をやっている最中に本物の攻撃が来ても防げない、というリスクが生じる」。診断のためにガードを下ろした、まさにその隙を本物の攻撃者に突かれたら本末転倒です。では、どうするか。T主任の答えは明快でした。脅威通信判定を丸ごと無効にするのではなく、N-IPSの設定を変更すればいい——具体的には、ホワイトリスト(あらかじめ登録した相手の通信は安全とみなして通す仕組み)に診断PCのIPアドレスを登録するのです。こうすれば、診断PCからの通信だけは脅威判定をすり抜けて対象に届き、それ以外の通信に対する防御はそのまま生き続けます。診断の精度と、診断中の安全を両立させる——この一手が、計画の肝でした。
会話はさらに踏み込みます。T主任は「インターネットからのPF診断だけでなく、内部のネットワークからのPF診断も実施すべきだ」と助言しました。攻撃者は、必ずしも正面玄関から来るとは限りません。何らかの方法で社内に入り込んだ攻撃者が、内側から本番Webサーバを狙う——その脅威を想定するなら、診断PCを社内側の適切な接続点につないで診断しなければ、内部からの攻撃経路に潜む穴は見えてこないのです。
そして、診断計画が形になりかけたころ、もう一つの脅威シナリオが浮かびます。最も守るべき本番DBサーバへの診断です。「攻撃者が何らかの方法で管理LANに侵入し、本番DBサーバの秘密情報を盗み取る」——この脅威を想定し、本番DBサーバにもPF診断を行うことになりました。ここで再び、IPSが立ちはだかります。本番DBサーバにはホスト型IPSがあり、しかもホワイトリストには本番WebサーバとDB管理PCのIPアドレスしか登録されていない。診断PCの通信は、ホワイトリスト設定の段階で拒否されてしまうのです。
計画レビューの場で、T主任はさらに実務的な指摘を重ねます。Web診断は本番環境ではなく、テスト用データだけを持つステージング環境で行うべきだ。そのとき、終わったらFW1の設定を元に戻し、ステージング環境に作った診断用の利用者IDを削除することを、手順書に明記せよ——診断のために開けた穴を、診断後に確実に閉じる。この「後始末」までを計画に織り込めと、T主任は念を押したのです。
そして、計画が机上で固まりかけたまさにそのとき、現実のほうが先に動きました。運用グループに診断計画を説明し設定変更を依頼したところ、思いがけない報告が返ってきたのです。「最近配属された担当者が、Web管理PCから本番DBサーバへログインを試みた。その結果、警告灯が点灯し、運用グループは緊急対応体制をとることになってしまった」——。
これは、ホスト型IPSが正しく働いた証でもありました。本来、本番DBサーバの保守は運用ルール上DB管理PCからしか行わないことになっています。それを知らない新任担当者が別のPCからログインを試みたため、ホスト型IPSが「許可していない通信」を検知し、執務室の警告灯を点灯させ、運用グループを最優先で動かしたのです。診断計画を立てている最中に、図らずも「IPSが守りとして機能している」現場が露呈した。診断はこの守りをいかに安全に一時迂回するかという問題なのだと、Uさんは肌で理解することになりました。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
