令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問3|ツールを装ったマルウェアと「初動対応」の正解——情報処理安全確保支援士で学ぶPCのマルウェア対策の実例

この記事で扱うセキュリティ事例
- 試験区分: 情報処理安全確保支援士
- 出典: 令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問3
- 主なテーマ: マルウェア感染対応、初動対応、ディジタルフォレンジックス、URLフィルタリング、hostsファイルの悪用、ラテラルムーブメント、ファイアウォール設計、アプリケーション許可リスト
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
「便利そうなフリーソフトを検索して、見つかったサイトからダウンロードして使う」——多くの人が日常的にやっている行為です。けれども、そのソフトが本物とは限りません。正規のツールを装ったマルウェアだったら、どうなるでしょうか。
情報処理安全確保支援士試験の午後Ⅰで出題されたこの事例は、金属加工会社を舞台に、一人の従業員が「ファイル比較ツール」を装ったマルウェアをインストールしてしまい、社内のファイルサーバへのログイン試行が検知される、というインシデントを描いています。この問題が秀逸なのは、攻撃そのものよりも「感染に気づいた後、どう動くか」——つまり初動対応とその後の調査、再発防止の設計に重きを置いている点です。慌てず、正しい順番で、漏れなく対応できるか。それが組織の力量を決めます。
この記事を読むと、マルウェア感染時に最初にすべきこと、ディジタルフォレンジックスで何を保全するのか、URLフィルタリングがなぜ感染を食い止めたのか、ネットワークから切り離したPCの定義ファイルをどう更新するのか、そしてマルウェアの社内拡散(ラテラルムーブメント)をファイアウォールでどう抑えるのかが見えてきます。受験者にとってはインシデント対応の実践演習であり、PCを全社員に配る企業の経営者にとっては「管理者権限の付与」と「対応手順の整備」を見直す教材になるはずです。
インシデントの概要
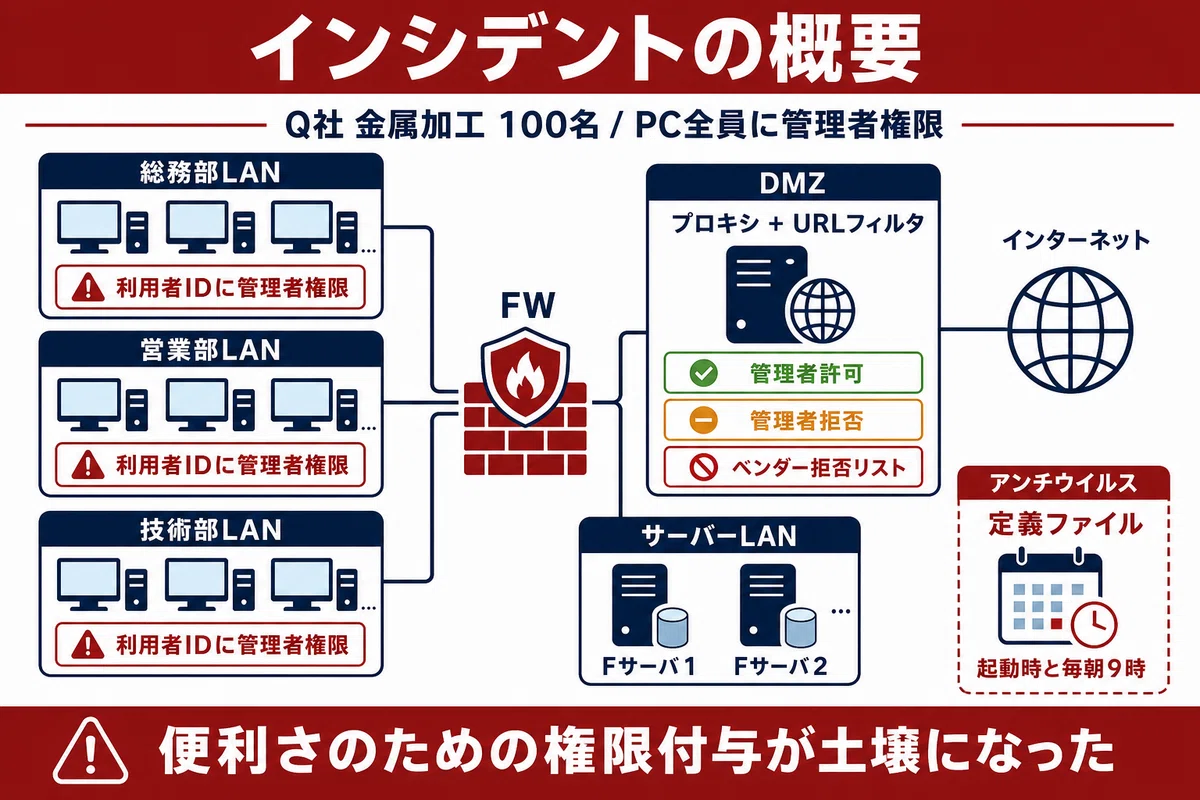
舞台は、従業員100名の金属加工会社Q社です。総務部、営業部、技術部があり、全従業員にPCを貸与していました。総務部員のPCは総務部LAN、営業部員のPCは営業部LAN、技術部員のPCは技術部LANに接続されています。
ここに、一つの重大な「土壌」がありました。Q社では、「業務に必要なソフトウェアを自分でインストールして使いたい」という各部からの要求に応えるため、貸与PCの従業員の利用者IDに管理者権限を付与していたのです。つまり、従業員は誰でも、自分の判断でソフトをインストールできる状態でした。
ネットワークは、ファイアウォール(FW)で内外を仕切り、DMZ(緩衝地帯)にプロキシサーバ(社内からインターネットへの通信を中継するサーバ)を、サーバLANに二台のファイルサーバ(Fサーバ1、Fサーバ2)を置く構成です。インターネットへの通信は、必ずプロキシサーバを経由します。このプロキシサーバには、V社のURLフィルタリング機能が組み込まれていました。アクセスを許可・拒否するURLを、管理者許可リスト・管理者拒否リスト・V社拒否リスト(V社が提供する危険URLのリスト)の三段階で判定する仕組みです。
さらにQ社は、PCとサーバにV社のマルウェア対策ソフトを導入し、リアルタイムスキャンを有効にしていました。マルウェア定義ファイル(マルウェアを見分けるための最新データ)は、PCでは起動時と毎朝9時に、サーバでは毎朝9時に、自動でV社の配布サイトから更新されます。手動更新も可能で、別のPCでダウンロードした定義ファイルをDVD-Rに保存して更新する方法も用意されていました。情報システムの管理は、総務部情報システム係のD主任とEさんが担っていました。
一見、相応に守られた環境です。しかし、「全従業員が管理者権限を持つ」という土壌が、トラブルの呼び水になりました。
何が起きたのか
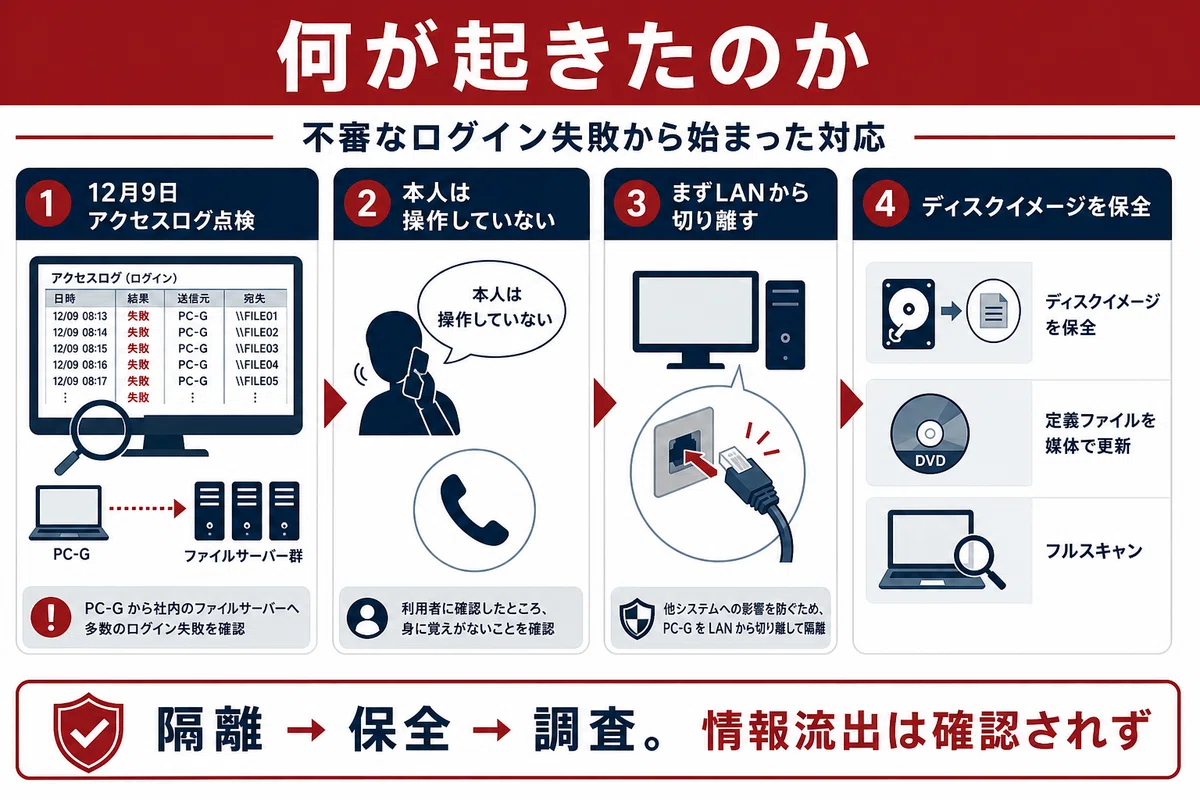
きっかけは、Eさんの地道な習慣でした。Eさんは毎週月曜日に、前週のファイルサーバへのアクセスログを調べています。12月9日の調査で、不審な記録を見つけました。12月6日の11時から13時にかけて、Fサーバ1とFサーバ2に対して、ログインを試みて失敗した記録が多数残っていたのです。アクセス元は、営業部のGさんのPC(PC-G)でした。
Eさんが10時40分にGさんへ電話で確認すると、Gさんは「12月6日はファイルサーバにログインを試みていない」と答えます。本人が操作していないのに、そのPCからログイン試行が大量に発生している——マルウェア感染のおそれが濃厚でした。
ここからのEさんとD主任の動きが、この事例の核心です。まずEさんは、Gさんに対して、マルウェアの感染拡大を防ぐための初動対応として「PC-GをLANから切り離す」よう指示しました。感染したPCをネットワークにつないだままにすれば、被害が他のPCやサーバへ広がりかねないからです。次に、Gさんに代替PCを貸し出してPC-Gを回収し、PC-Gについてはディジタルフォレンジックス(証拠保全と分析)による調査のために、必要な情報——ディスクイメージ(ディスク全体を丸ごと複製したデータ)——を取得しました。調査の前に、まず証拠を保全する。順番が大切でした。
報告を受けたD主任は、PC-Gに対して「最新のマルウェア定義ファイルを保存したDVD-Rを使って定義ファイルを更新した後、フルスキャンを実施する」よう指示します。ここがポイントです。PC-Gはすでにネットワークから切り離されているため、いつもの自動更新ができません。だから、別のPCでダウンロードした最新の定義ファイルをDVD-Rで持ち込んで更新する必要があったのです。さらにD主任は、Q社全体に対しても「マルウェア対策ソフトの画面操作で定義ファイルを更新した後、フルスキャンを実施する」よう指示しました。こちらはネットワークにつながったままなので、画面操作での手動更新が使えます。同じ「定義ファイル更新→フルスキャン」でも、隔離されたPCと通常のPCで方法を使い分ける——この細やかさが問われました。
EさんはPC-Gのフルスキャンで検出されたマルウェア(マルウェアX)を駆除し、Gさんへのヒアリングで感染の経緯を突き止めます。Gさんは12月6日の10時に、インターネットの検索サイトで「ファイル比較ツール」を検索し、見つかったサイト(サイトP)にあった「ツールP」をダウンロード。管理者権限を使ってインストールし、11時に起動していました。このツールPこそが、マルウェアXの正体だったのです。
V社の情報によれば、マルウェアXは「ツールPを装っている」マルウェアで、内部にC&CサーバのURLリスト(Cリスト。攻撃者が指令を送る拠点の一覧)を保持していました。そして恐ろしいのが、その拡散手法です。マルウェアXは、内部のパスワードリストを使って、感染PCのhostsファイル(ホスト名とIPアドレスの対応を記したファイル)に登録されている機器へのログインを試みます。Q社では、PCやサーバのhostsファイルに、プロキシサーバやFサーバ1・Fサーバ2のホスト名とIPアドレスが登録されていました。だから、感染したPC-Gは、hostsファイルを手がかりにファイルサーバへのログインを次々に試みていた——あの「多数のログイン失敗」の正体は、これだったのです。ログインに成功すれば、その機器からファイルをダウンロードしてC&Cサーバへ送り出す仕組みでした。社内の別の機器へ侵入を広げる「ラテラルムーブメント(horizontal movement)」が、まさに進行していたのです。
幸い、被害は食い止められていました。プロキシサーバのアクセスログを調べると、Cリストに載っているURLへのアクセスは12月6日に1件だけあり、それはURLフィルタリング機能によって拒否されていました。Cリストに登録されていたURLは、11月25日の時点でV社拒否リストに追加されていたのです。つまり、マルウェアXはC&Cサーバへの連絡(指令の受信や情報の送出)に失敗しており、URLフィルタリングが最後の砦として機能していました。Fサーバへのログイン失敗記録だけで済み、情報の流出は確認されませんでした。
その後、D主任はプロキシサーバについて二つの指示を出します。一つは、社内からサイトPへ接続できないように管理者拒否リストを設定変更すること。もう一つは、プロキシサーバのアクセスログに関して、調査すべき範囲の漏れをカバーする追加調査でした。最初の調査はPC-Gだけを対象にしていたため、PC-G以外のすべてのPC・サーバについても、サイトPやCリストのURLへのアクセスがなかったかを確認する必要があったのです。「一台で見つかったら、全台を疑う」——調査範囲の網羅性が問われました。
さらに、総務部長の指示で、追加のマルウェア対策が検討されます。テーマは二つ。「万が一感染したときの被害拡大を防ぐ」ことと、「感染のリスクそのものを低減する」ことでした。前者では、従業員が所属部以外のLANにPCをつなぐことを禁じたうえで、ファイルサーバの利用者を部署ごとに振り分け、ファイアウォールのルールやプロキシサーバのフィルタリングを見直します。後者では、管理者権限の付与を情報システム係の利用者IDだけに限定し、さらに「あらかじめ登録した実行ファイルだけを、ハッシュ値の照合によって実行許可する」アプリケーション許可リスト型のソフトウェア(Yソフト)の導入を検討しました。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
