令和元年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問2|攻撃は届いていた、しかし盗まれなかった——情報処理安全確保支援士で学ぶ脅威インテリジェンスとC&C通信の実例

この記事で扱うセキュリティ事例
- 試験区分: 情報処理安全確保支援士
- 出典: 令和元年度(2019年)秋期 情報処理安全確保支援士試験 午後Ⅰ 問2
- 主なテーマ: 脅威インテリジェンスの活用、ISAC、標的型攻撃、IoC(侵害指標)、C&C通信、プロキシ認証、DNSを悪用したデータ持ち出し
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
セキュリティの世界には、「攻撃されなかった企業」と「攻撃されたが被害を最小化できた企業」という二種類の成功があります。後者のほうが、実はずっと現実的で、ずっと学びが多い。情報処理安全確保支援士試験で出題されたこの事例は、まさに後者——標的型攻撃を実際に受けながら、情報の持ち出しだけは食い止めた金融企業の物語です。
この企業を救ったのは、最新の万能なセキュリティ製品ではありませんでした。鍵になったのは三つです。一つは、同業他社の被害情報を共有してくれる組織(ISAC)から届いた一通の脅威情報。もう一つは、社内のPCすべてに導入されていたEDR(端末の挙動を記録し調査できる仕組み)。そして最後に、攻撃者の通信を結果的にブロックしていた、ごく当たり前のプロキシ認証の設定でした。
この記事を読むと、攻撃者がどうやってマルウェアを送り込み、盗んだ情報を「C&C通信」という裏口を使って外へ運び出そうとするのか、その通信がなぜHTTPとDNSという二つの経路を使い分けるのか、そして他社から共有された「脅威インテリジェンス」が自社の調査にどう効くのかが見えてきます。受験者には頻出のインシデント対応・ログ分析・DNS悪用の論点が詰まっており、経営層にとっては「情報を外部と共有する勇気」がいかにリスクを下げるかを理解する教材になります。
インシデントの概要
舞台となるのは、Z社という従業員150名の金融事業会社です。規模は決して大きくありません。しかし金融業であるがゆえに、扱っている個人情報の量は規模に見合わないほど多い。つまり、攻撃者から見れば「小さいけれど中身は濃い」、狙う価値のある標的でした。
Z社には特徴的な取り組みがありました。最近、ISAC(Information Sharing and Analysis Center。同じ業界の組織どうしがサイバー攻撃の情報を共有し合い、防御力を高めるために活動する組織)に加盟したばかりだったのです。サイバーセキュリティの世界では、一社だけで全部の攻撃を見張るのは不可能に近い。だからこそ、業界で被害情報を持ち寄り、「うちはこんな攻撃を受けた」「このマルウェアはこんな挙動をする」と共有し合う仕組みが重要になります。Z社のISAC加盟は、この物語の伏線でした。
社内のシステムを支えるIT部門は、わずか5名。ネットワーク構成はシンプルで、インターネットとの境界にはFW(ファイアウォール。通信を許可・遮断するための関所)が置かれ、その内側が三つの区画に分かれていました。外部に公開するサーバを置くDMZ(外部DNSサーバ・公開Webサーバ・プロキシサーバ・メールサーバ)、社員が使うPCが並ぶオフィスセグメント、そして内部Webサーバや認証サーバ、内部DNSサーバが置かれた内部サーバセグメントです。
ここで一つ、後の展開の鍵を握る設計があります。社員のPCがインターネット上のWebサイトを見るときは、必ずプロキシサーバ(社内とインターネットの間に立ち、通信を中継するサーバ)を経由する設定になっていました。しかもそのプロキシを使うには、利用者IDとパスワードによるBASIC認証(ブラウザに利用者IDとパスワードを入力させる、もっとも基本的な認証方式。ここではこれを「プロキシ認証」と呼びます)が必須だったのです。一見すると地味なこの設定が、のちに攻撃者の最後の一手を阻むことになります。
何が起きたのか
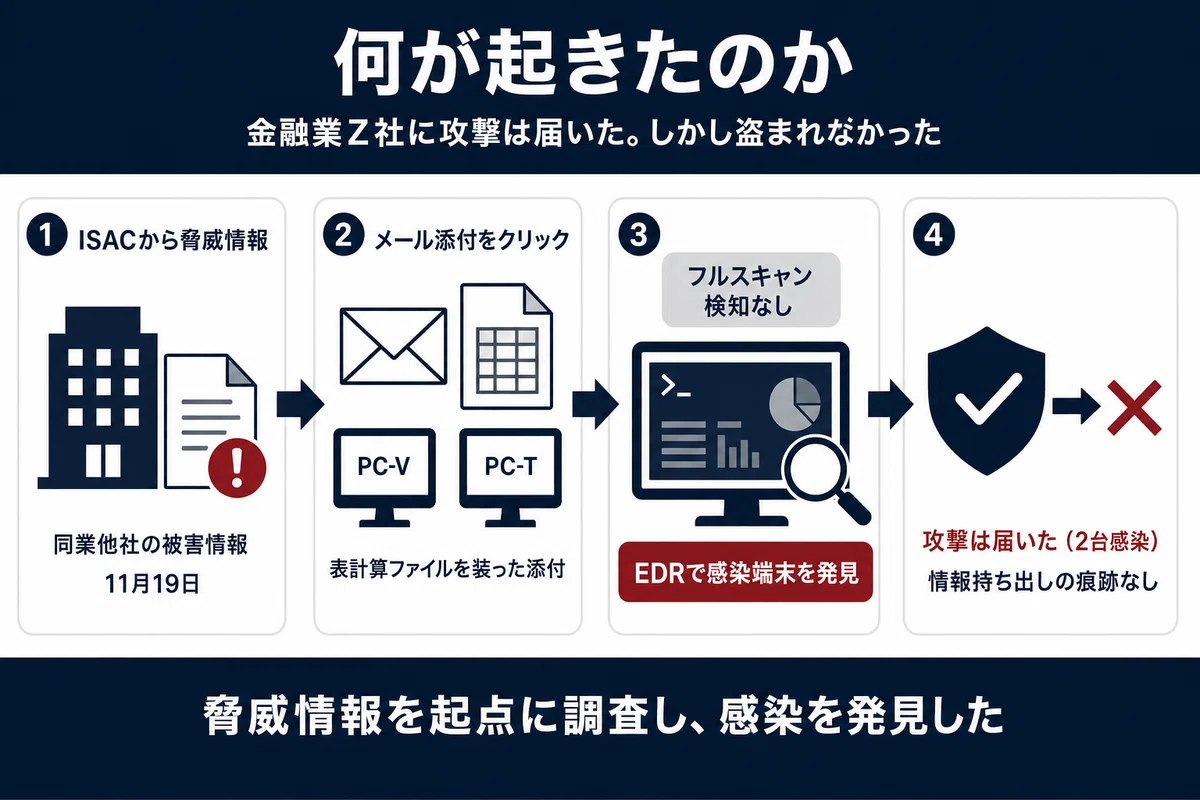
物語が動き出すのは、20XX年11月19日。Z社が加盟したばかりのISACから、一本のサイバーセキュリティ情報が届いたところからでした。
その情報の中身は、Z社の背筋を凍らせるものでした。要約すると、こうです。11月17日、同じ金融業界のQ社で、社員が社内で使っていた利用者IDとパスワードが盗まれ、ある掲示板に晒される、という攻撃が発覚した——。そして、その窃取に使われたのは「マルウェアP」というマルウェアで、これは「マルウェアY」という既知のマルウェアの亜種(コードの一部を変えた変種)の一つだというのです。
さらに不穏なのは、その先でした。このマルウェアYとその亜種を好んで使うことで知られる「攻撃グループX」という集団がいて、今回のQ社攻撃もこのグループの仕業である可能性が高い。しかも、その攻撃グループXが掲示板上で「Z社の利用者IDとパスワードを盗む計画」を立てていた形跡があった、というのです。会話は途中までしか確認できず、実際に計画が実行されたかどうかは不明。けれども、自社の名前が攻撃計画に挙がっていた——これは無視できる話ではありません。
ISACの情報には、攻撃グループXの過去の手口も付記されていました。彼らはメールでマルウェアを配信します。それも、同じマルウェアを攻撃対象ごとにファイル名だけ変えて送ったり、挙動は同じでもコードの一部とファイル名を変えた亜種を送ったりする。つまり、被害企業ごとに「見た目の違う」マルウェアをばらまくのです。これは、後で触れる「ファイル名はあてにならない」という重要な論点につながります。
そして手口の核心が、情報の盗み出し方でした。マルウェアは侵入後、社内ネットワークを探索して重要情報を探し出し、盗む際にはまず情報を暗号化して一定サイズに分割します。そのうえで「C&C通信」(Command and Control通信。攻撃者が遠隔からマルウェアに指令を出したり、盗んだデータを受け取ったりするための通信)を使って外部へ持ち出す。このC&C通信には、HTTPまたはDNSというありふれたプロトコルが使われる、というのです。
「自社が攻撃計画の標的に挙がっている」。この一点を重く見たZ社は、実際に攻撃を受けたのかどうかの調査を即座に開始しました。IT部門のK部長がプロジェクトリーダーとなり、部下のHさんが手を動かします。
最初の一手は、全PCのフルスキャンでした。最新のマルウェア定義ファイルを使い、社内すべてのPCをスキャンする。ところが——何も検知されません。一見、安心できる結果です。しかしHさんはここで手を止めませんでした。攻撃グループXは亜種を使い分ける集団です。定義ファイルに載っていない亜種なら、スキャンをすり抜けてしまう。「検知されなかった=安全」とは限らないのです。
そこでHさんは、ISACから提供されたマルウェアPの情報そのものを手がかりに、EDR(Endpoint Detection and Response。PC上のプロセス起動・終了、ネットワーク通信、ファイル操作などを記録し、後から検索できる仕組み)を使って調べ直しました。すると、ついに一台が浮かび上がります。あるPC——PC-Vと呼びましょう——が、マルウェアPに感染していたのです。
調査を進めると、感染の経緯が生々しく見えてきました。マルウェアPは「AmX3PxvR7.exe」というファイル名で、PC-Vのローカルストレージの「フォルダN」という場所に潜んでいました。感染した瞬間も特定できました。11月18日11時09分、PC-Vを使っていた社員が、表計算ファイルを装ったメールの添付ファイルをクリックしてしまった——たったそれだけ。ありふれた業務メールに見えたのでしょう。その一クリックが、攻撃者を社内に招き入れていました。
ではマルウェアPは、何をしようとしたのか。EDRの記録によれば、マルウェアPは汎用検索サービスA、そしてあるグローバルIPアドレス(ここでは「IPアドレスM」とします)へHTTPで通信しようと試みていました。ところが、ここで決定的なことが起きます。その通信は、Z社のネットワーク環境によって遮断されていた——その事実が、プロキシサーバのログにしっかり記録されていたのです。なぜ遮断されたのか。この「なぜ」こそ、この事例最大の見どころの一つです(詳しくは後述します)。
しかも追加調査で、IPアドレスMの正体が判明します。それは、攻撃グループXのC&Cサーバに割り当てられたIPアドレスだったのです。マルウェアPは、盗んだ情報を攻撃者の手元へ送り出すために、このC&Cサーバへ通信しようとしていた。けれど、届かなかった。
Hさんの調査はまだ終わりません。攻撃グループXのもう一つの通信経路、DNSも気になります。Z社のEDRはDNSプロトコルの通信を記録しない設定になっていました。しかし、もしマルウェアがパブリックDNSサービス(インターネット上に公開され、誰でも自由に使えるDNSサービス。ここでは「パブリックDNSサービスL」とします)に対してDNS通信を行えば、その通信は別の機器のログに残るはずです。Hさんはそのログを調べました。結果、該当する通信はありませんでした。DNSを悪用した持ち出しも、行われていなかったのです。
そして最後に、Hさんは念のため、全PCを対象にIPアドレスMとの通信があったかをEDRで調べました。すると、もう一台が見つかります。PC-Tと呼ばれるPCのフォルダNに「bV6fZq3hi.exe」というファイルが置かれ、IPアドレスMへの通信を試みたログが残っていたのです。セキュリティベンダの協力で調べたところ、このファイルはマルウェアY亜種の一つ「マルウェアR」でした。感染時刻は11月18日16時15分。手口はマルウェアPと同じ、メール添付のクリックです。そしてマルウェアRもまた、IPアドレスMへのHTTP通信を試み、マルウェアP同様に遮断されていました。
二台が感染していた。攻撃は、確かにZ社に届いていたのです。けれど、Hさんは最後にもう一つ確認します。ISACの情報を基に、「情報の持ち出しが成功した場合に残るはずの痕跡」を探したのです。結果——そうした痕跡は、どこにも見つかりませんでした。
調査結果A)からF)を突き合わせ、Z社はこう結論づけます。攻撃は受けた。しかし、情報の持ち出しは成功していない、と。K部長は「持ち出しが成功していないと判断できたことは不幸中の幸いだった」として調査を一旦完了し、調査で判明した情報をISACへ提供しました。受け取る側だったZ社が、今度は与える側に回ったのです。
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
