結論:Node.jsの開発チームは2026年10月21日、22系・24系・26系のセキュリティ更新(22.23.4・24.22.1・26.12.1)を公開しました。最も重い深刻度は「高(HIGH)」で、Brotli形式の圧縮データを展開する処理の不具合から、外からプログラムを実行されるおそれ(リモートコード実行)がある問題(CVE-2026-111497)も含まれます。Node.jsを動かしているサーバー・開発環境・CIは、今日中に版を確かめて更新してください。
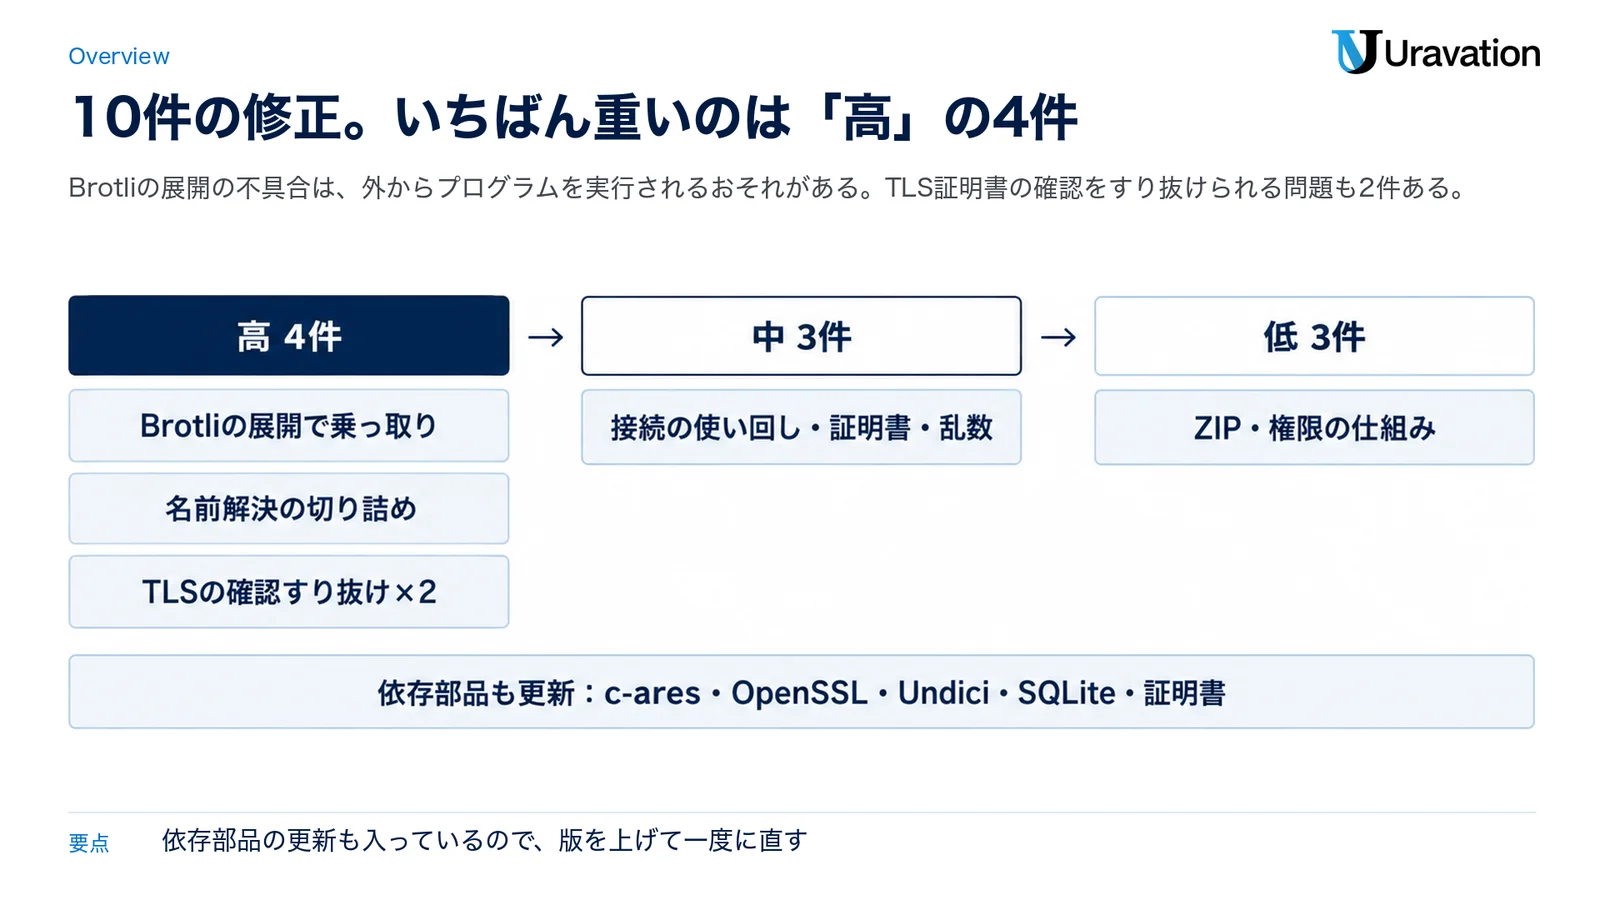
- 何が起きた:深刻度「高」が4件、「中」が3件、「低」が3件の、合わせて10件の脆弱性の修正です。c-ares・OpenSSL・Undici・SQLiteなどの依存部品の更新と、侵害されたeMudhraの中間認証局の証明書への対応も入っています。
- 誰に影響する:サポート中の22系・24系・26系のすべてです。20系は2026年4月30日にサポートが終わっていて、修正は出ません。
- 何をする:サーバー・Dockerのイメージ・CI・開発機のNode.jsを修正版へ上げます。Claude Code本体は実行時にPCのNode.jsを使いませんが、npxなどで動かしているMCPサーバーは対象です。
対象読者:Node.jsでWebサービスや社内ツールを動かしている開発・情報システムの担当者、AIエージェントやMCPサーバーを社内で使っている会社の担当者
読了後にできること:どの版が対象かを確かめ、サーバー・コンテナ・CI・開発機の順に更新を進められます。
最終更新:2026年11月12日(JST)
更新履歴(2026年11月12日に確認)
- 10月27日 米国CISA:この記事の表の1行目にあるBrotliの脆弱性(CVE-2026-111497)を、「悪用が確認された脆弱性の一覧(KEV)」に載せました。Node.jsの告知によると、攻撃者が渡したBrotliのデータをアプリが node:zlib で展開する作りのときに、プロセスのメモリを壊されるおそれがあります。
- 10月26日 JPCERT/CC:Brotliの脆弱性について注意喚起を出しました。原因はBrotliのC言語の実装にあり、JPCERT/CCは「本脆弱性はNode.jsが2026年10月21日に公表した脆弱性に関連して「Node2Shell」と呼称されていました。」としたうえで、Brotliを組み込んだ複数の製品が影響を受けるため「HTTP2Shell」とも呼ばれているとしています。影響を受ける製品には、Node.jsのほか、Bun、Python向けのBrotliパッケージなどが含まれます。Node.js以外で確かめる物はBrotli脆弱性(HTTP2Shell)|更新対象と止め方【2026年10月】にまとめました。
- 11月11日 Node.js:新しいセキュリティ更新(22.23.5・24.22.3・26.13.1)を公開しました。深刻度「高」7件を含む16件の修正で、それより前の版(10月の修正版の22.23.4・24.22.1・26.12.1や、その後の24.22.2・26.13.0も含む)は、もう一度上げる必要があります。対象の版と今日やることはNode.jsの脆弱性(2026年11月)にまとめました。
社内への共有用の要点(3行)
1. Node.jsの22・24・26系に、深刻度「高」を含む10件の修正が出た(10月21日)。修正版は22.23.4・24.22.1・26.12.1。20系は修正が出ない。
2. サーバー・Dockerのイメージ・CI・開発機の順に node -v で確かめて上げる。Dockerはイメージを作り直してデプロイし直す。
3. 外部のURLを取りに行く処理(AIエージェントなど)を持つものから先に上げる。Claude Code本体は対象外、npxなどで動かすMCPサーバーは対象。
【2026年10月22日 14時 追記】修正版の届き具合
Dockerの公式イメージは、22日11時40分ごろ(日本時間)に node:22・node:24・node:26・node:lts のタグが修正版(22.23.4・24.22.1・26.12.1)に置き換わりました。ベースイメージを取り直して作り直せば、修正版が入ります。
Homebrewは、16時50分の時点で node(26系)が26.12.1、node@24が24.22.1、node@22が22.23.4になり、3つの系列とも修正版がそろいました(14時の時点では node@22 だけでした)。Homebrewで入れているなら、brew update の後に brew upgrade で上げられます。
JPCERT/CCとIPAは、16時50分の時点でもNode.jsについての注意喚起を出していません(PHPについては、JPCERT/CCが22日に注意喚起を出しています)。
10月21日は、PHPの緊急の修正とNode.jsのセキュリティ更新が同じ日に重なりました。私たちもPHPの対応を進めながら、開発に使っているMacとサーバーで動いているNode.jsの版を1台ずつ確かめ、更新を進めました。
確かめてみて分かったのは、「公式の修正版が出た時刻」と「自分の環境に届く時刻」がずれることです。公式の配布サイトには修正版が出ていても、Homebrewや各Linuxディストリビューションのパッケージには、まだ前の版しか無い時間がありました。たとえば10月22日0時すぎの時点で、私たちのMacのHomebrewのNode.jsは26.12.0のままで、修正版の26.12.1はまだ届いていませんでした。急ぐ環境では、公式の配布物か、バージョン管理の道具(nvmなど)から入れるほうが早く確実です。
この記事では、Node.jsの公式のセキュリティ告知(nodejs.org)を一次情報にして、何が直されたか、どの版が対象か、今日やることを整理します。AIツールを使う会社がつまずきやすい「Claude CodeはNode.jsの更新が要るのか」という点も、公式ドキュメントで確かめました。
同じ日に出たPHPの緊急の脆弱性については、PHPの緊急脆弱性(CVE-2026-109618)|対象と今やることにまとめています。WordPressなどPHPで動くサイトを持っている会社は、そちらも合わせて確かめてください。
【2026年10月22日 続報】
10月21日(日本時間)には、OracleもJavaの脆弱性55件を直す修正版(8u511・11.0.33・17.0.21・21.0.13・25.0.5・27.0.1)を公開しました。社内のパソコンやサーバーでJavaを使っている会社は Oracle Javaの脆弱性(2026年10月)|対象の版と今やること も確かめてください。
Node.jsが10月21日に公開したセキュリティ更新の内容
Node.jsの公式の告知(Wednesday, October 21, 2026 Security Releases)に載っている脆弱性は次の10件です。深刻度は告知の表記どおりです。
| CVE番号 | 深刻度 | 何が起きるか | 対象の系列 |
|---|---|---|---|
| CVE-2026-111497 | 高 | Brotli形式のデータを展開する処理で、決められた範囲の外に書き込んでしまう。外からプログラムを実行されるおそれ(リモートコード実行) | 26・24・22 |
| CVE-2026-105482 | 高 | 名前解決(dns.resolve)で、途中に特殊な文字(NUL)を含む名前が切り詰められて扱われる | 26・24・22 |
| CVE-2026-105483 | 高 | IPアドレスを全角の数字で書くと、TLS証明書のホスト名の確認をすり抜けられる | 26・24 |
| CVE-2026-106069 | 高 | ホスト名がゆるくIPアドレスと解釈される場合に、TLS証明書のホスト名の確認をすり抜けられる | 26・24・22 |
| CVE-2026-105481 | 中 | 使い回しの接続(Keep-Alive)で、リクエストを送る前に書かれた応答を処理してしまう | 26・24・22 |
| CVE-2026-106072 | 中 | 標準的でない書き方のIPv4のホスト名で、ドメイン名の証明書がIPアドレスの相手の確認に使えてしまう | 26・24・22 |
| CVE-2026-106074 | 中 | 起動時のスナップショットや単一実行ファイル(SEA)に乱数の蓄えが保存され、crypto.randomUUID() などが毎回同じ値を返す | 26・24・22 |
| CVE-2026-106070 | 低 | ZIPのヘッダーの確認に失敗した後、攻撃者が決めた先頭のデータを返してしまう | 26 |
| CVE-2026-106071 | 低 | Permission Model(権限の仕組み)で、ワイルドカードの指定によりファイルの権限を広く与えすぎる | 26 |
| CVE-2026-106073 | 低 | Permission Modelで、fs.realpathSync を使うと制限をすり抜けられる | 26・24・22 |
このほか、名前解決の部品(c-ares)、HTTPの部品(Undici)、OpenSSL(24系・22系)、SQLite(22系)の更新と、侵害されたeMudhraの中間認証局の証明書への対応(ca-cert)も入っています。
経営者や担当者が押さえておきたいのは2点です。1つは、Brotliの展開の不具合(CVE-2026-111497)が「外からプログラムを実行されるおそれ」のある種類だということ。もう1つは、TLS証明書の確認をすり抜けられる問題が複数あり、Node.jsで外部のAPIやサービスに安全につないでいるつもりの処理にも関わることです。
対象の版と、更新後の版
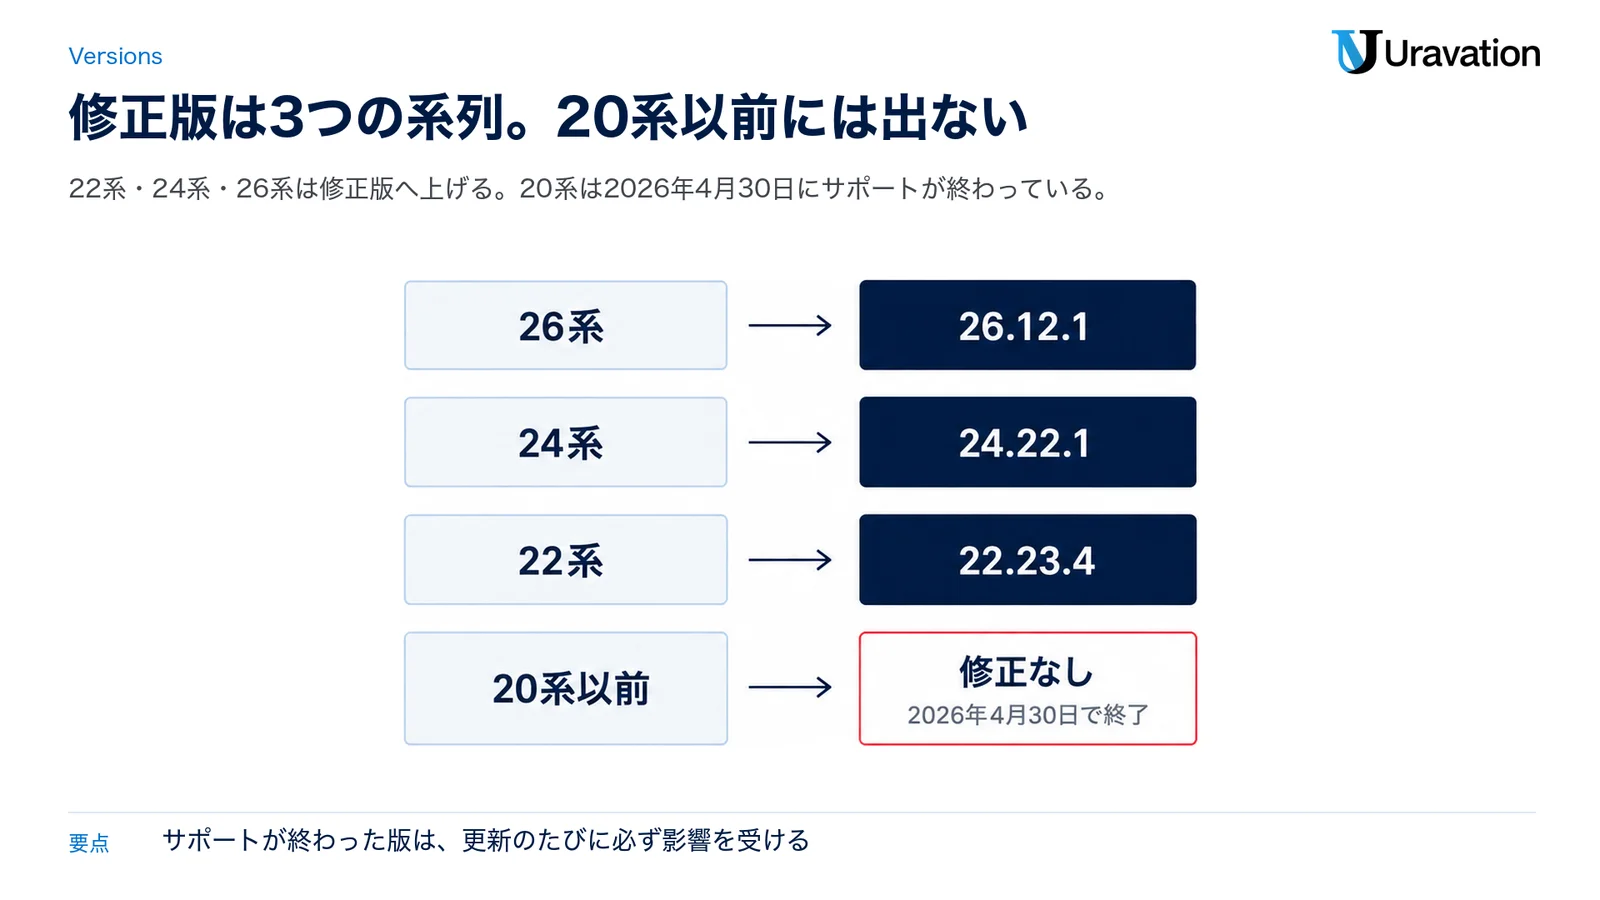
公式の告知では、22系・24系・26系の3つの系列に修正版が出ています。サポート期間は、Node.jsの公式のリリース予定表で確かめられます。
| 系列 | 修正版 | 今の段階とサポートの終わり |
|---|---|---|
| 26系 | 26.12.1 | 最新版(Current)。2026年10月28日に長期サポート(LTS)になる予定。2029年4月30日まで |
| 24系 | 24.22.1 | 長期サポート。2026年10月20日から保守の段階。2028年4月30日まで |
| 22系 | 22.23.4 | 長期サポートの保守の段階。2027年4月30日まで |
| 20系以前 | 修正なし | 20系は2026年4月30日にサポート終了。公式は「サポートが終わった版は、セキュリティ更新のたびに必ず影響を受ける」としている |
20系以前を使い続けているなら、今回の修正は届きません。公式の告知のページには、保守の段階を過ぎた版の有償サポートを、OpenJSのパートナー企業から受けられるとの案内もあります。ただ、多くの会社にとって現実的なのは、22系・24系へ移すことです。
今日やること
次の順に確かめてください。Node.jsは「サーバー」だけでなく、コンテナ・CI・開発機・社内ツールの中にも入っていることが多いので、置き場所ごとに見るのが確実です。
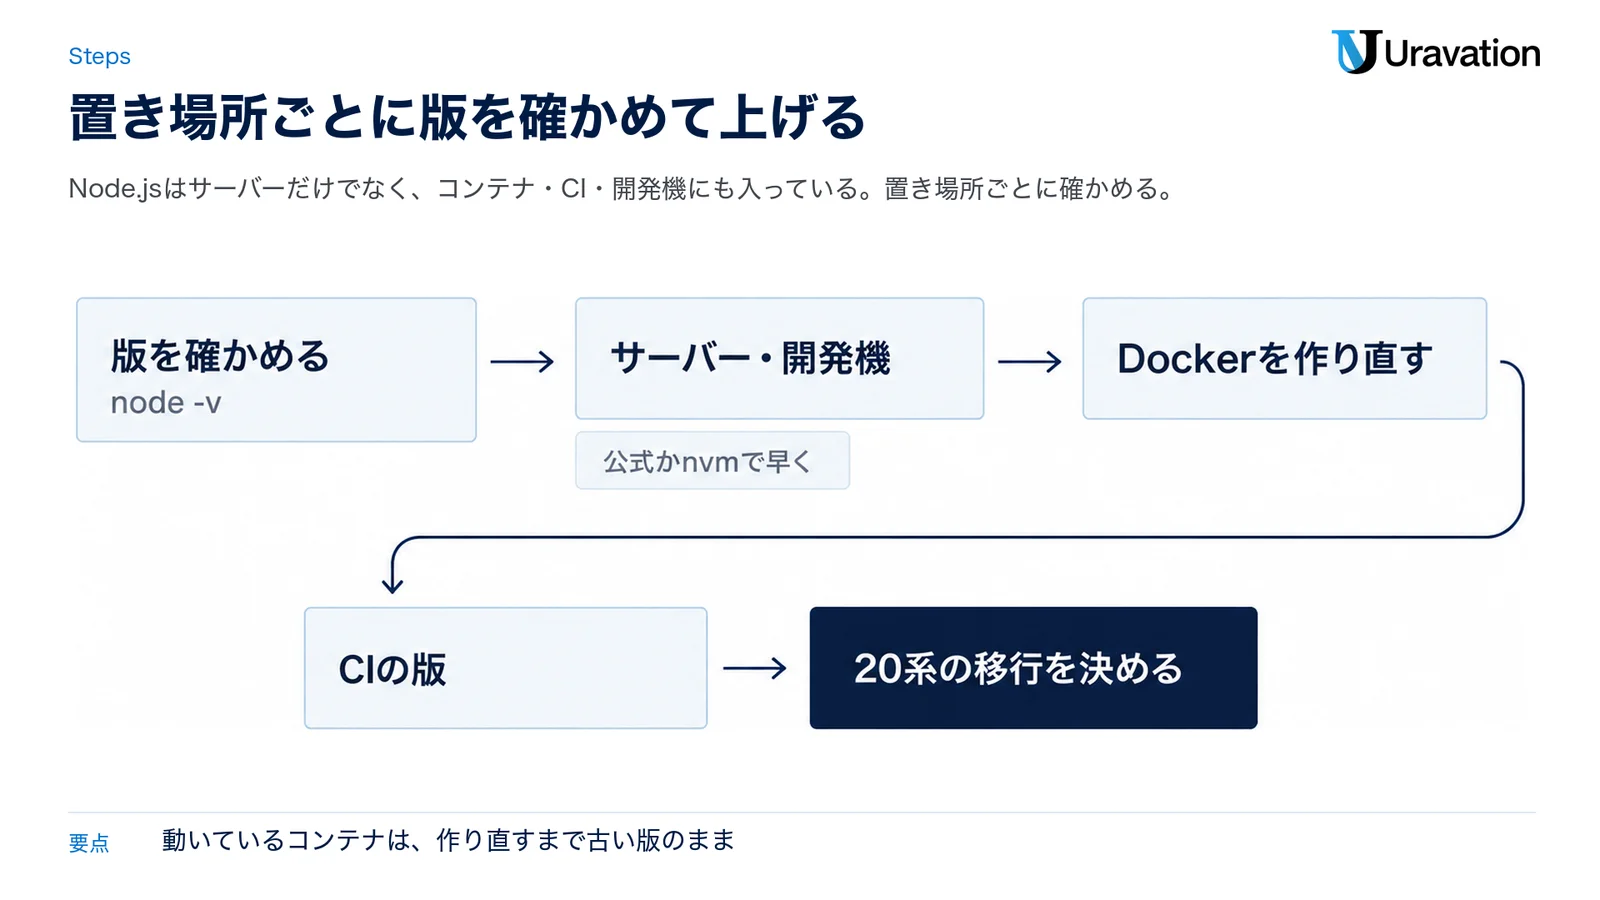
- 版を確かめる:各環境で
node -vを実行し、22.23.4・24.22.1・26.12.1 以降かを見ます。 - サーバーと開発機を更新する:公式の配布物、nvmなどのバージョン管理の道具、OSのパッケージのいずれかで上げます。Homebrewや各ディストリビューションのパッケージは、公式より遅れて届くことがあります。届いていなければ、公式の配布物かnvmで入れます。
- Dockerのイメージを作り直す:node:22 などのベースイメージを使っているなら、新しいベースイメージで作り直してデプロイし直します。動いているコンテナは、作り直すまで古いNode.jsのままです。
- CIの設定を確かめる:GitHub Actionsなどで版を細かく固定しているなら、修正版に上げます。
- サーバーレスや組み込みのNode.jsは提供元を確かめる:クラウドの実行環境や、アプリに組み込まれたNode.jsは、自分では上げられないことがあります。提供元の更新状況を確かめます。
- 20系以前の移行を決める:修正が出ないので、移行の時期を今日決めます。
AIツールを使う会社が確かめること
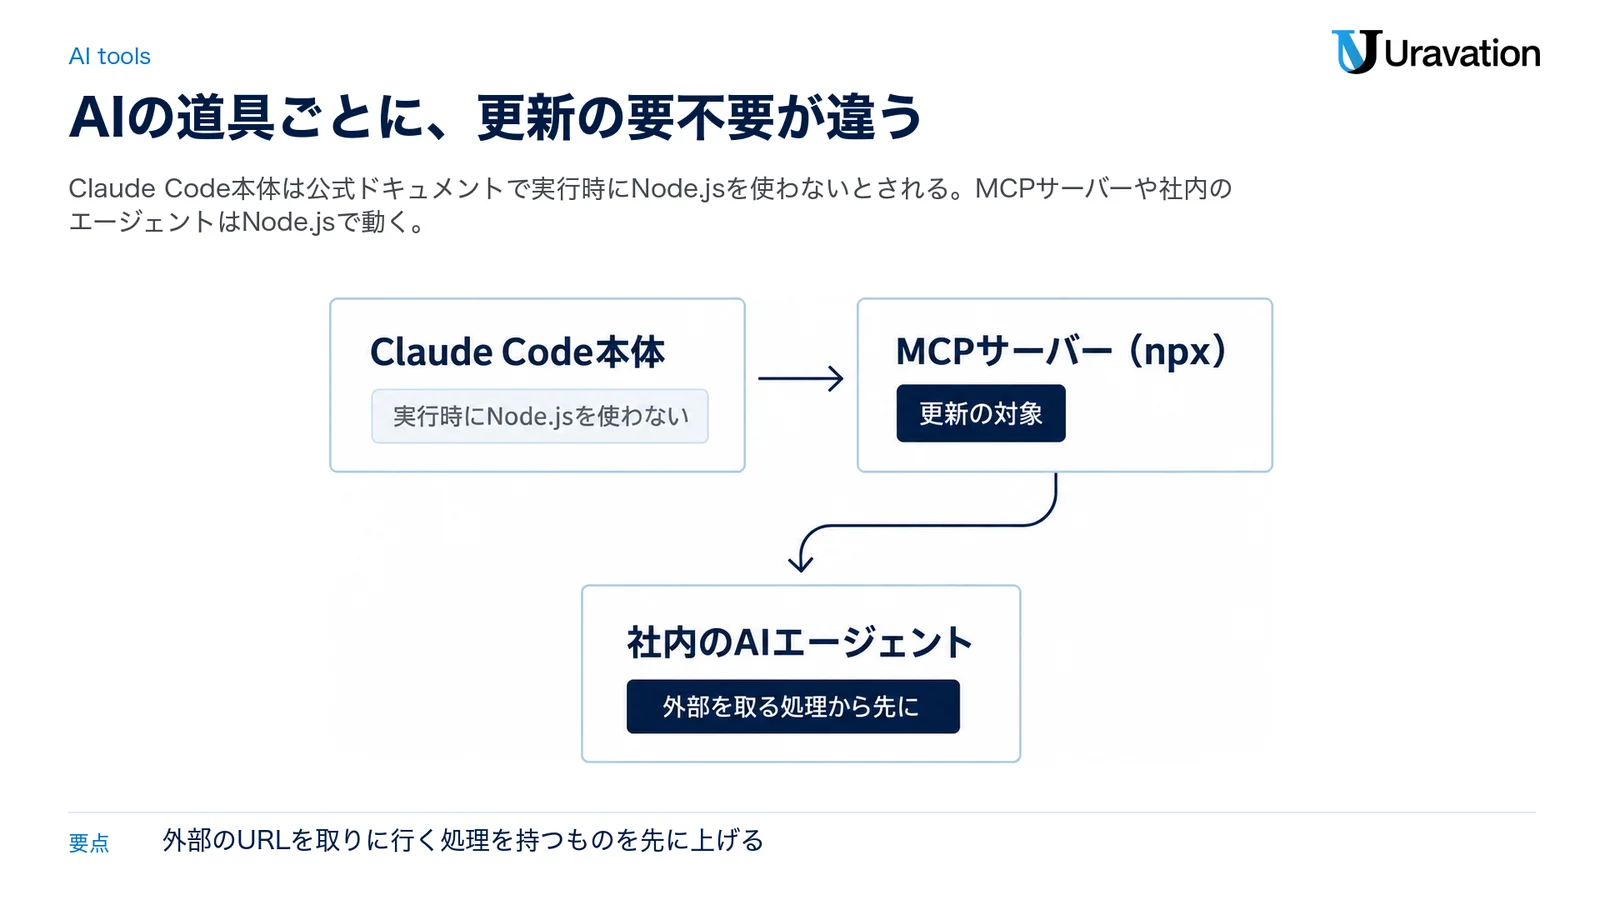
AIエージェントやMCPサーバーを使っている会社では、「どの道具がNode.jsで動いているか」が分かりにくくなりがちです。私たちが公式ドキュメントで確かめた範囲(2026年10月22日に確認)では、次のように整理できます。
| 道具 | Node.jsの更新との関係 |
|---|---|
| Claude Code本体 | 公式ドキュメントによると、ネイティブのインストーラー版もnpm版も同じネイティブの実行ファイルで動き、実行時にPCのNode.jsを使わない。npmで入れる場合はNode.js 22以上が必要とされている。Claude Code本体のためにNode.jsを急いで上げる必要はないが、ほかの用途のNode.jsは別に上げる |
| npx などで動かすMCPサーバー | PCやサーバーのNode.jsで動くので、更新の対象。設定ファイルに書いたMCPサーバーが、どのNode.jsで動いているかを確かめる |
| Node.jsで書いた社内のAIエージェント・ボット | 更新の対象。外部のURLの内容を取りに行く処理を持つものは、特に早めに上げる |
外部の内容を取りに行く処理を優先したい理由は、Node.jsの fetch() が、Brotliで圧縮された応答を自動で展開する作りだからです。2024年にも、この自動の展開が原因で、信頼できないURLから取得すると資源を使い果たして落ちるおそれのある問題(CVE-2024-22025)が直されています。今回のCVE-2026-111497について、公式は攻撃の経路を詳しく書いていません。それでも、Web検索や外部のページの取得をするAIエージェントは、信頼できない相手のデータを日常的に受け取る作りなので、更新の順番を前にしておくと安心です。
すぐ更新できないときの考え方
今回の公式の告知には、PHPのときのような「設定で一時的に避ける方法」は載っていません。対策は、修正版への更新です。
どうしてもすぐ上げられない場合は、被害を広げない工夫を先に入れます。たとえば、外部のURLを取りに行く処理を一時的に止める、信頼できる相手にだけつなぐ、Node.jsのプロセスを権限の小さい利用者で動かす、といった形です。ただし、これらは更新の代わりにはなりません。更新できる見込みの日を決めて、それまでのつなぎとして扱ってください。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
入られていないかの確かめ方と、戻せるか
更新で止められるのは、これから先の攻撃です。修正前の版で動いていた期間(10月21日の公開から、自分の環境を上げるまで)に何も起きていないかは、別に確かめます。Brotliの脆弱性は10月27日に米国CISAの「悪用が確認された脆弱性の一覧(KEV)」に載ったので、外から届くデータを展開する処理を持つ環境から先に見てください。
公式の告知に書かれていること
Node.jsの告知は、攻撃者が渡したBrotliのデータをアプリが node:zlib で展開すると、プロセスのメモリが壊され、プロセスが落ちる、プロセスのメモリの中身が漏れる、外からプログラムを実行される、のいずれかにつながりうるとしています。JPCERT/CCは、対策の適用とあわせて、侵害の有無の調査を求めています。どちらにも、攻撃を受けた跡の見分け方(ログに残る文字列など)は載っていません(11月1日時点)。
告知の3つの結果から考える確かめ方
次は公式の手順ではなく、告知が挙げる3つの結果から逆にたどる、一般的な確かめ方です。
- プロセスが落ちていないか:修正前の期間に、Node.jsのプロセスが予期せず終わった、再起動を繰り返した、という記録が無いかを、プロセスの管理の道具(systemd・pm2など)の記録や、コンテナの再起動の回数で見ます。
- ふだん動かない物が動いていないか:Node.jsのプロセスから、シェルや curl・wget などが起動していないか、ふだん通信しない宛先へつないでいないか、アプリの置き場や一時ディレクトリに見覚えのないファイルが無いかを確かめます。
- メモリの中身が漏れたおそれがある前提で、秘密の値を見直す:外から届くBrotliのデータを展開していた環境では、そのプロセスが読めたAPIキー・データベースのパスワード・トークンを入れ替えるかを決め、提供元の利用記録に見覚えのない使い方が無いかを見ます。
これらの跡が見つからなくても、入られていないとは言い切れません。ログが残っていない期間がある場合は、その期間を記録しておきます。
戻せるか
- 作り直す前に、証拠を残す:入られた疑いがあるときは、ログと、できればディスクやコンテナの状態を保存してから作業します。作り直すと跡が消えます。
- コンテナは修正版から作り直す:動いているコンテナの中を直すのではなく、修正版のNode.jsが入ったベースイメージからイメージを作り直し、デプロイし直します。
- バックアップから戻すなら、戻した直後に上げる:修正前の版のまま戻すと、同じ穴が開いたままです。戻す手順は、本番の前に別の環境で一度試しておきます。
PHPのサーバーもある会社は、PHPの緊急脆弱性の記事の同じ節もあわせて確かめてください。中小企業の守り方の全体像は、AIサイバー攻撃とは|中小企業の防御5手でも整理しています。
同じ日に出たPHPの緊急の脆弱性との違い
10月21日は、PHPとNode.jsの更新が同じ日に重なりました。急ぐ順番を決めるときの目安として、違いを並べておきます。
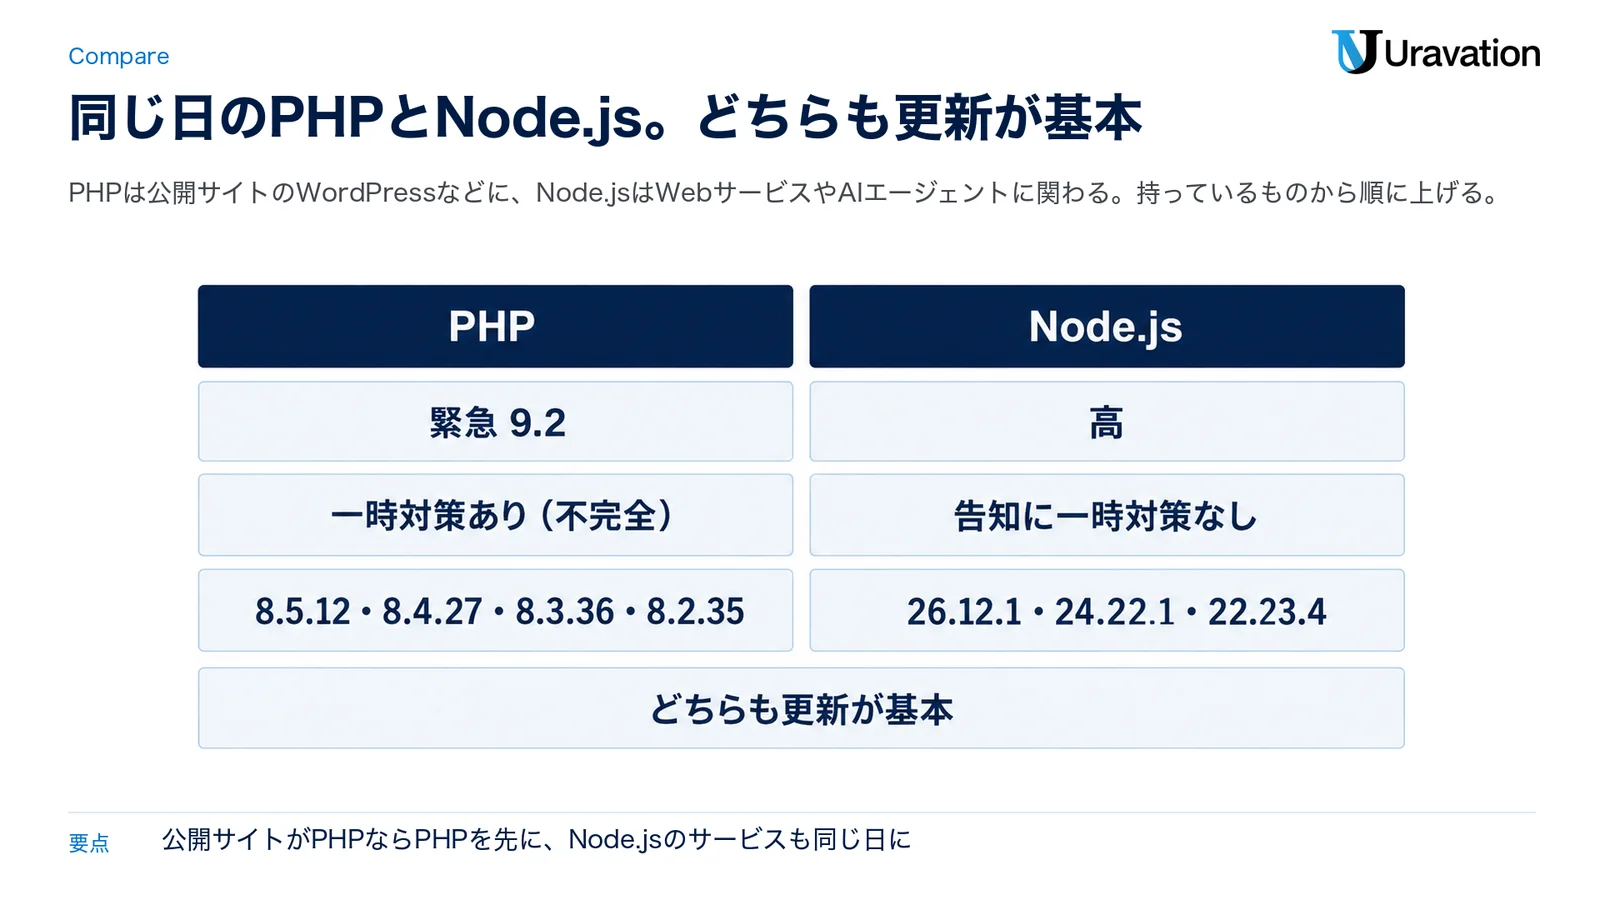
| 項目 | PHP(CVE-2026-109618/109619) | Node.js(10月21日の更新) |
|---|---|---|
| 最も重い深刻度 | 緊急(CVSS v4.0 で9.2) | 高(HIGH) |
| 外からプログラムを実行されるおそれ | あり。mod_phpでは、認証なしのリクエストでアプリより前に成り立つことが確認されている | あり(Brotliの展開の不具合)。公式は攻撃の経路を詳しく書いていない |
| 修正版 | 8.5.12・8.4.27・8.3.36・8.2.35 | 26.12.1・24.22.1・22.23.4 |
| 公式の一時対策 | あり(ただし完全ではない) | 告知には無い |
どちらも更新が基本です。WordPressなどPHPで動く公開サイトを持っているなら、まずPHPを。Node.jsで動くWebサービスやAIエージェントを持っているなら、同じ日のうちにNode.jsも上げてください。
よくある質問
Q. Claude Codeを使っています。Node.jsを更新しないといけませんか?
A. Claude Code本体は、公式ドキュメントによると実行時にPCのNode.jsを使いません。そのため、Claude Code本体のために急ぐ必要はありません。ただし、npxなどで動かしているMCPサーバーや、ほかの用途のNode.jsは更新の対象です。
Q. 20系のNode.jsを使っています。どうすればよいですか?
A. 20系は2026年4月30日にサポートが終わっていて、今回の修正は出ません。22系か24系への移行を急いでください。移行までの間は、外部の信頼できないデータを受け取る処理を減らすなど、被害を広げない工夫を入れます。
Q. Dockerのコンテナで動かしています。何をすればよいですか?
A. ベースイメージを修正版のNode.jsが入ったものに替えて、イメージを作り直し、デプロイし直します。作り直すまで、動いているコンテナは古い版のままです。
Q. Homebrewで更新しても、修正版になりません。
A. Homebrewや各ディストリビューションのパッケージは、公式より遅れて修正版が届くことがあります。10月22日16時50分の時点では、node(26系)の26.12.1・node@24の24.22.1・node@22の22.23.4がそろっているので、brew update の後に brew upgrade で修正版になります。古い版のままなら、brew update をしてから上げ直してください。
Q. この脆弱性を狙った攻撃は、もう起きていますか?
A. 10月21日の公式の告知には、悪用の有無についての記載はありません。最新の状況は、Node.jsの公式の告知とIPA・JPCERT/CCの情報で確かめてください。
11月1日追記:その後、Brotliの脆弱性(CVE-2026-111497)は10月27日(米国時間)に米国CISAの「悪用が確認された脆弱性の一覧(KEV)」に載りました。JPCERT/CCも10月26日に注意喚起を出しています(冒頭の更新履歴)。
まとめ:今日やる3つのこと
- サーバー・コンテナ・CI・開発機で
node -vを実行し、22.23.4・24.22.1・26.12.1 以降かを確かめる。 - 足りなければ更新する。コンテナは作り直してデプロイし直し、20系以前は移行の時期を決める。
- MCPサーバーや社内のAIエージェントが、どのNode.jsで動いているかを確かめ、外部の内容を取りに行くものから先に上げる。
次に同じような緊急の更新が出た日の動き方は、WordPressの脆弱性対応|緊急の更新が出た日に最初にやることに5段でまとめています。
AIの時代の攻撃も含めて、自社のシステムにどんな穴がありうるかを一通り点検したい方は、事例集と自社点検シートをまとめた「AIエージェント時代のサイバー攻撃 事例集と自社点検シート」も使ってください。
修正版が出た日の作業を、AIエージェントと回したい会社へ
今回のような緊急の更新の日に、公式の告知の読み取り・対象の洗い出し・手順の下書き・更新後の確認と記録をAIエージェントに任せ、本番の変更は担当者が承認して進める方法を、6時間の法人研修にまとめています。AIエージェントで回す脆弱性対応研修(法人向け)
参考・出典
- Wednesday, October 21, 2026 Security Releases — The Node.js Project(参照日:2026-11-01)
- BrotliのC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)に関する注意喚起(JPCERT-AT-2026-0034) — JPCERT/CC(2026-10-26・参照日:2026-11-01)
- Known Exploited Vulnerabilities Catalog — CISA(CVE-2026-111497 の登録日 2026-10-27・参照日:2026-11-01)
- Node.js Release schedule(schedule.json) — nodejs/Release(GitHub)(参照日:2026-10-22)
- Node.js のリリース一覧(dist/index.json) — nodejs.org(参照日:2026-10-22)
- Advanced setup(Claude Code) — Anthropic(参照日:2026-10-22)
- CVE-2024-22025 — NVD(参照日:2026-10-22)
- node(Docker公式イメージ) — Docker Hub(タグの更新 2026-10-22 02:39〜02:41 UTC・参照日:2026-10-22)
- node(Homebrew Formulae) — Homebrew(参照日:2026-10-22)
この記事の内容を社内展開する方へ: PHP・WordPress・Node.js 緊急の脆弱性が出た日の対応キット(無料・PDF 32ページ+Excel/Word) をダウンロードできます。