結論:2026年10月21日、PHPの開発チームは、認証なしで外からプログラムを実行されるおそれ(リモートコード実行)がある緊急の脆弱性2件を直した PHP 8.5.12・8.4.27・8.3.36・8.2.35 を公開しました。完全な対策は更新だけです。WordPressなどPHPで動くサイトは、今日中にPHPの版を確かめ、更新するか、更新を待つ間の一時対策を入れてください。
- 何が起きた:CVE-2026-109618(メモリ不足のときの中断処理の不具合)と CVE-2026-109619(前のリクエストの後始末の不具合)の2件です。深刻度はどちらも CVSS v4.0 で9.2(緊急)です。
- 誰に影響する:Webのリクエストを処理しているすべてのPHP(PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeed)です。開発チームはmod_phpを最も危険とし、アプリの処理が始まる前に、認証なしのリクエストで攻撃が成り立つことを確認しています。
- 何をする:修正版か、Linuxディストリビューションの修正パッケージへ更新します。レンタルサーバーなら事業者の更新状況を確かめます。更新までの一時対策は「完全ではない」と公式が明記しています。
対象読者:WordPressなどで自社サイトを運営する経営者・Web担当者、PHPのサーバーを管理する開発・情報システムの担当者
読了後にできること:自社サイトが対象かを確かめ、更新・一時対策・侵入の確認・復旧の準備を、今日やる順に進められます。
最終更新:2026年11月1日(JST)
更新履歴(2026年11月1日に確認)
- 10月29日 JPCERT/CC:注意喚起に次の追記がありました。「2026年10月29日までに、本脆弱性を悪用した攻撃活動の調査で、あるファイアウォール製品の特定バージョンに対する侵害の成功を示唆する痕跡を確認したと報告されています」「一部の製品ベンダーも、本脆弱性を悪用する攻撃を観測したとして、セキュリティアドバイザリを更新しています」。そのうえで、PHPを組み込んだ製品の管理者に、使っている製品が影響を受けるか、その製品を狙う攻撃や侵害の事例が報告されていないかを確かめ、対策と侵害の調査を速やかに行うよう勧めています。影響を受ける可能性がある製品の一覧は、オランダの国家サイバーセキュリティセンター(NCSC-NL)がGitHubにまとめています(JPCERT/CCが参考情報に追加)。
- 10月27日 IPA:2件が10月26日(米国時間)に米国CISAの「悪用が確認された脆弱性の一覧(KEV)」に載ったと追記しました。IPAは「国内での攻撃被害の事例については把握しておりません」としたうえで、修正済みの版への移行を進めるよう求めています。
- 10月26日 JPCERT/CC:PHPの開発チームが10月23日に公表した別の脆弱性(CVE-2026-115560)を追記しました。特定の設定とアプリのコードの組み合わせで起きるもので、開発チームは影響を受ける構成は一般的ではないとして通常の更新の周期で直すとし、それまでは session.upload_progress.enabled=0 にしてすべてのワーカーを再起動するよう勧めています。この設定はCVE-2026-109619の緩和策としても案内されていて、すでに入れていれば追加の対応は要らないとされています。
- 修正版は変わっていません:PHP 8.5.12・8.4.27・8.3.36・8.2.35 のままです(php.netの版の一覧)。10月29日の追記を受けて判断し直す点は、PHP脆弱性CVE-2026-109618|対象版と今日の対応にまとめました。
10月21日の夜、私たちはこの更新の公開を待ちながら、自社で運用しているWordPressのサイトを1台ずつ確かめていました。PHPの開発チームは21日の早朝(日本時間)に「同じ日の23時に緊急の修正を出す」と予告していて、実際に新しい版が出たのは予告より少し早い22時半ごろでした(私たちの監視での確認)。自社で管理しているサーバーには、公開から1時間ほどで修正を当てています。
一方で、レンタルサーバー(共用サーバー)の上のサイトは、PHPの更新を事業者に任せるしかありません。更新が届くまでの間に自分でできることは限られていて、しかも公式は「一時対策では安全にならない」とはっきり書いています。「自分では上げられないのに、待っている間も狙われうる」。これが、多くの中小企業のサイトにとって一番悩ましい点です。
この記事では、PHPの公式の告知(php.net)とGitHubの2件のセキュリティ勧告、IPAの注意喚起を一次情報にして、何が起きたか、どの環境が対象か、今日やることを順に整理します。私たちが実際に対応して分かった注意点も、該当する箇所に入れました。
なお、10月21日にIPAが出した事前の注意喚起の時点では、IPAはこの2件を悪用した攻撃を確認していません(同じページは、追記があれば更新するとしています)。一方でCloudflareは、公開前に情報が漏れ、攻撃の通信を観測したと公表しています(下の追記)。攻撃が始まっている前提で、更新はできるだけ早く行ってください。
【2026年10月22日 14時 更新】レンタルサーバー各社の対応と、攻撃の状況
国内のレンタルサーバー各社は、10月21日の夜から、修正版への更新や緊急メンテナンスを進めています。22日の朝までに、エックスサーバー(PHP 8.2〜8.5)、さくらのレンタルサーバ、カラフルボックス、mixhostが作業を終えたと告知しました。10時の時点で利用者のサイトも止めていたロリポップとヘテムルは、昼すぎにサイトの表示を戻しています(ヘテムルは12時18分、ロリポップは15時33分に再開を告知)。ヘテムルは、PHP 8.1以下では一部の機能(session.upload_progressなど)を無効にしたとしていて、古い版のサイトは動作の確認が要ります。ロリポップは、すべての版でこの機能(session.upload_progress)を無効にしたとしています。各社のお知らせと、利用者がやることを、下の「レンタルサーバー各社の対応状況」にまとめています。
攻撃については、セキュリティ企業のwatchTowrが、10月21日の時点で、自社のおとりのサーバー網で攻撃の通信を観測したと公表しています。一方で、広く悪用されたという報告はまだ無いとする発表もあり(Sophos)、米国CISAの「悪用が確認された脆弱性の一覧(KEV)」にもまだ載っていません(22日14時時点)。CISAは10月21日、すぐに更新するよう強く求める注意喚起を出し、公表の時点では悪用を確認していないとしています。JPCERT/CCは22日13時ごろに注意喚起を出し、国内で広く使われているとして、速やかな更新と、入られていないかの調査を求めています(IPAも22日に続報の注意喚起を出し、修正版への更新を求めています。続報に悪用の有無の記載はありません)。
攻撃を再現したDatadogによると、攻撃が成功してもPHPのプロセスが落ちるとは限りません。「入られていないかの確かめ方」に、新しく分かった兆候を足しました。WordPress本体の更新は不要で、直すのはPHPです(WordPressの公式ブログ)。
【2026年10月22日 続報】
同じ10月21日に、Node.jsも22・24・26系のセキュリティ更新を公開しました(深刻度「高」が4件)。Node.jsで動くWebサービスやMCPサーバーがある会社は Node.jsの脆弱性(2026年10月)|22・24・26系の更新と今やること も確かめてください。
【2026年10月22日 1時 追記】攻撃の通信が観測されています
Cloudflareは10月21日、公開前に脆弱性の情報が漏れ、同社の顧客を狙う攻撃の通信を観測したと公表しました。攻撃者は、防御をすり抜けようと攻撃の中身を書き換えていたとしています。
同社は日本時間21日12時2分から、無料プランを含め、WAF(Webアプリケーションファイアウォール)を使っている利用者を自動で守るルールを入れています。Cloudflareを使っているサイトは、WAFのマネージドルールが有効かを確かめてください。ただし同社も、WAFがあってもPHPの更新は必要だとしています。
同社のブログによると、この2件はCalif.io・Wiz・OpenAI・Quarkslabが公表に関わり、PHP 5.4以降のすべてのWebサーバーが影響を受けます。IPAの注意喚起(10月21日)は、22日1時の時点では更新されていません。
PHPの開発チームが10月21日に公開した内容
今回は、予告から公開までが1日足らずでした。日付は日本時間です(php.netの表記は協定世界時のため、予告は「10月20日」と表示されています)。Ubuntuによると、もともとの公開の予定は10月22日23時でしたが、情報が外に漏れたため、1日前倒しされました。
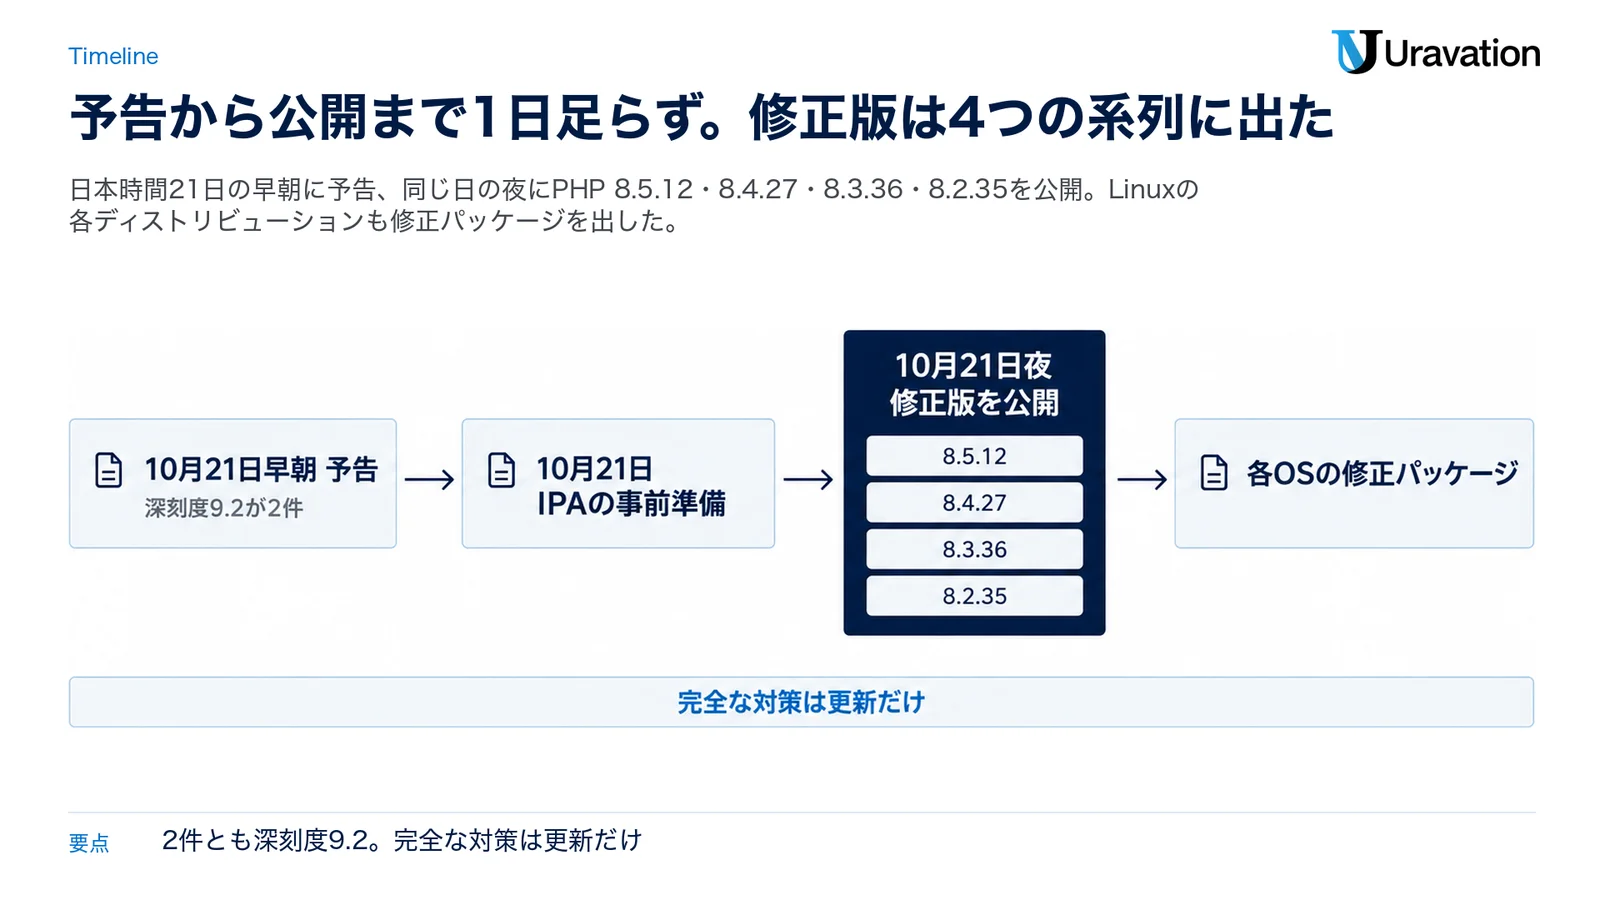
| 日付 | 出来事 | 出典 |
|---|---|---|
| 10月21日 早朝 | PHPの開発チームが、同じ日の23時(協定世界時14時)に緊急のセキュリティリリースを出すと予告(php.netの日付は協定世界時の10月20日)。2件とも CVSS v4.0 で9.2。詳細が漏れたり悪用が見つかったりした場合は前倒しするとした | php.net |
| 10月21日 | IPAが「事前準備のお願い」を公開。この時点でIPAは悪用した攻撃を確認しておらず、PHPを使うプログラムの棚卸しを呼びかけた | IPA |
| 10月21日 夜 | PHP 8.5.12・8.4.27・8.3.36・8.2.35 を公開。2件の技術的な詳細(GitHubのセキュリティ勧告)も同時に公開 | php.net・GitHub |
| 10月21日 | UbuntuがPHPの修正パッケージを公開(24.04の php8.3 は 8.3.6-0ubuntu0.24.04.13 以降が修正済み) | Ubuntu |
2件の中身は次のとおりです。どちらも、壊れたデータや解放済みのメモリを使ってしまう不具合(解放後の使用)で、細工したリクエストを送られると、サーバーの上で任意のプログラムを動かされるおそれがあります。
| CVE番号 | GitHubの勧告 | 何が起きるか | 深刻度 |
|---|---|---|---|
| CVE-2026-109618 | GHSA-w8hw-w9fx-j79w (RCE via OOM corruption) | メモリが足りなくなったときの中断処理で、作りかけのデータが壊れた状態のまま、リクエストの後始末に使われる。ファイル送信の形式(multipart)の解析の問題を使うと、PHPの上限の範囲内のリクエストでもメモリ不足を起こせる | CVSS v4.0 9.2(緊急) |
| CVE-2026-109619 | GHSA-6wmf-4rv5-p3rp (RCE via stale global state) | あるリクエストのデータを指す参照が後始末の後も残り、同じプロセスが次のリクエストを処理するときに、解放済みのメモリを使ってしまう | CVSS v4.0 9.2(緊急) |
この2件は「PHP2Shell(php2shell)」とも呼ばれています。発見したセキュリティ企業のWizとCalifが、元になった不具合をつなげて作った検証用の攻撃プログラムを、この名前で呼んでいます。Wizはこのプログラムで、WordPress・Drupal・Joomlaの最新のコンテナイメージを相手に、ログインなしでサーバーの上のプログラムを動かせることを実演しました。難しい仕組みは覚えなくて大丈夫です。経営者や担当者が押さえるべきなのは、「ログインしていない第三者のリクエストだけで、サーバーを乗っ取られうる種類の不具合」だという点です。
乗っ取りまで至らなくても、被害が出る道があります。Wizは、PHPのプロセスのメモリから、ほかのリクエストのパスワード・トークン・APIキーなどを読み出せることも実演しています。
AIが見つけた脆弱性
この2件は、2つのチームがそれぞれ別に見つけています。Califは、OpenAIの脆弱性対策の取り組み「Patch the Planet」に加わって調べ、8月1日に最初の不具合を見つけ、8月11日にPHPの開発チームへ報告しました(2件目は8月21日に報告)。Wizは別に、8月19日に、同社の調査用のAI(Wiz Atlas)と、GoogleのGemini 4 Argon、OpenAIのGPT-5.6 Solを使った調査で見つけ、8月24日に報告しています。問題のコードは10年以上前からありました。
AIの役割の書き方は、2社で少し違います。Wizは、最先端のAIを使うことで、以前なら一流のチームで数か月かかる作業を1人の研究者が1週間で終えたとしています。Califは、最初の発見には誰でも使える公開済みのモデルしか使っておらず、決め手は研究者がPHPの昔の脆弱性をよく知っていたことだとしています。
Wizは、攻撃する側にも同じことが言えると指摘しています。AIを使えば、攻撃のプログラムを相手のPHPの版や設定に合わせて作り直す手間が大きく下がるためです。修正版が出てから攻撃が広がるまでの余裕は、これまでより短いと見て動くのが安全です。
対象になる環境と、更新後の版
PHPの開発チームは、Webのリクエストを処理しているすべてのPHPを対象としています。サポート中の系列ごとの修正版は次のとおりです。
| PHPの系列 | 修正版 | サポート期限・補足 |
|---|---|---|
| 8.5 | 8.5.12 | 2029年12月31日まで修正が出る。更新できない間は fatal_error_backtraces=0 も一時対策になる |
| 8.4 | 8.4.27 | 2028年12月31日まで修正が出る |
| 8.3 | 8.3.36 | 2027年12月31日まで修正が出る |
| 8.2 | 8.2.35 | 2026年12月31日でサポート期限が切れ、以降は修正が出ない |
| 8.1以前 | 開発チームからの更新なし | Linuxディストリビューションや長期サポートの提供元に確認。開発チームは 7.4・8.0・8.1 向けに最小限のソースの修正だけを用意した |
IPAは22日の続報で、8.1以前のように修正が出ない版を使っている場合は、サポート中の版への更新か、対策済みの製品・サービスへの移行を検討するよう求めています。移るまでは暫定対策やアクセスの制限をかけ、有効な暫定対策が難しければ、外部からのアクセスを遮断するか、サービスを一時的に止めるかも判断するよう呼びかけています。
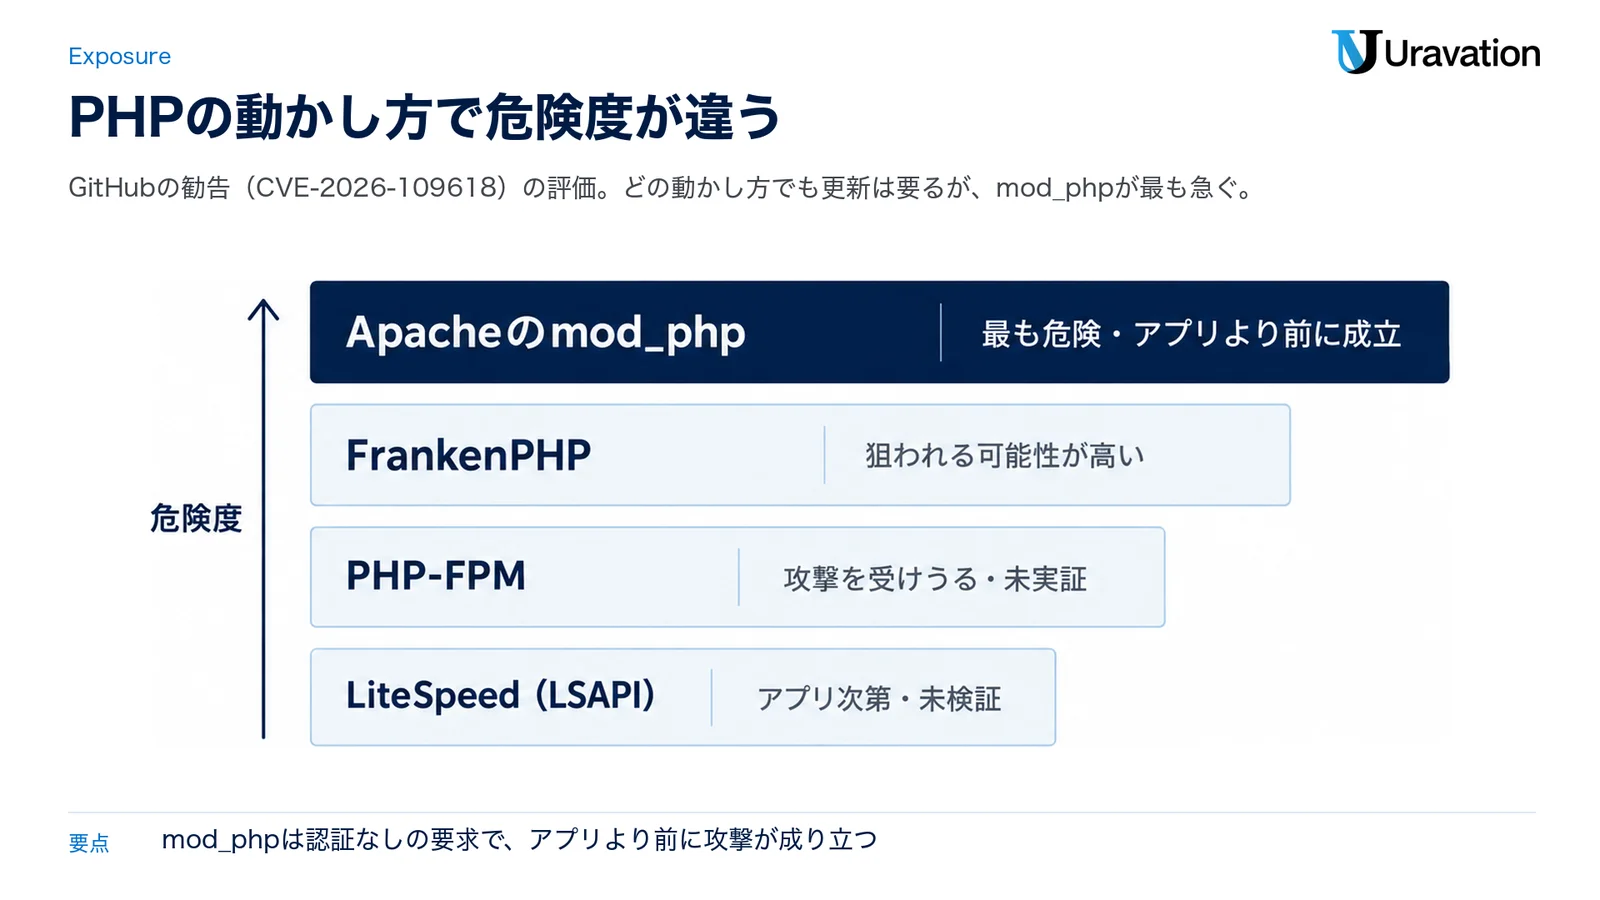
危険度は、PHPの動かし方(Webサーバーとのつなぎ方)によって違います。GitHubの2件の勧告の評価をまとめると次のとおりです。
| 動かし方 | 公式の評価 |
|---|---|
| Apacheのmod_php | 最も危険。アプリの処理が始まる前に、認証なしのリクエストで攻撃が成り立つことを確認 |
| FrankenPHP | ソースの分析では、mod_phpと同じく後始末を必ず呼ぶため、アプリに関係なく狙われる可能性が高い |
| PHP-FPM | CVE-2026-109618はソースの分析から攻撃を受けうる(完全な攻撃は未実証)。CVE-2026-109619のセッションの経路では、FPMでも乗っ取り(RCE)が確認されている(アプリの処理次第) |
| LiteSpeed(LSAPI) | FPMに近い。アプリごとの攻撃が成り立つ可能性が高いが、まだ検証されていない |
もう一つ大事な点があります。CVE-2026-109619で使われたセッションの進み具合の機能(session.upload_progress)は既定で有効で、アプリが session_start() を呼んでいなくても使われます。WordPressのようにセッションを使わないサイトでも、更新が要ることに変わりはありません。
Linuxディストリビューションは、公開前に修正を受け取っていました。ここで一つ注意があります。Ubuntuなどは修正を元の版の番号のまま取り込むため、版の表示が「8.3.36」にはなりません。たとえばUbuntu 24.04の php8.3 は、版の末尾が「0ubuntu0.24.04.13」以降なら修正済みです。修正済みかどうかは、版の末尾まで見て確かめてください。22.04の php8.1 は「8.1.2-1ubuntu2.28」以降が修正済みです。20.04以前は、延長サポート(Ubuntu Pro。5台までは無料)で修正を受け取れます。Ubuntuの自動更新(unattended-upgrades)を有効にしていれば24時間以内に修正が入りますが、ApacheやPHP-FPMの再起動は別に必要です。Debianも、bookwormの php8.2 は「8.2.35-1~deb12u1」、trixieの php8.4 は「8.4.27-1~deb13u1」で修正しています。
また、IPAは、PHPがWebアプリだけでなく、ソフトウェア製品やネットワーク機器の中でも使われている場合があると注意しています。社内で使っている機器の管理画面なども、提供元のセキュリティ情報を確かめておくと安心です。
PHPのバージョンの確かめ方
修正版になっているかは、PHPのバージョンの番号を末尾まで見て判断します。確かめ方は環境によって次の4通りです。
- WordPressの管理画面:「ツール」→「サイトヘルス」→「情報」→「サーバー」に、PHPのバージョンが出ます。いちばん手軽です。
- レンタルサーバーの管理画面:PHPの設定やバージョンの切り替えの画面に、使っている系列(8.3、8.4など)が出ます。系列の中の細かい番号(8.3.36など)が出ない事業者もあるので、修正済みかは事業者のお知らせで確かめます。
- サーバーにコマンドで入れる場合:
php -vで番号が出ます。Ubuntuならapt list '?installed ?name(^php[0-9.]+$)'で、入っているPHPのパッケージと版の末尾まで見られます。ただし、コマンドで動くPHPと、Webのリクエストを処理しているPHPが別のことがあります。Webの側は、上の2つの方法か、次の方法で確かめてください。 - phpinfo():
<?php phpinfo();と書いたファイルを置いてブラウザで開くと、Webで動いているPHPのバージョンと設定が全部出ます。サーバーの設定が外から丸見えになるので、推測されにくい名前にし、見終わったらすぐに消してください。
番号が「8.5.12」「8.4.27」「8.3.36」「8.2.35」以上なら修正済みです。UbuntuやDebianのパッケージは番号の付け方が違うので、上の「対象になる環境と、更新後の版」にある版の末尾で判断します。
レンタルサーバー各社の対応状況(10月22日16時50分時点)
レンタルサーバー(共用サーバー)のPHPは、事業者が更新します。主な事業者の公式のお知らせを、10月22日16時50分の時点で確かめた内容です。状況は時間とともに変わるので、最新は各社のお知らせで確かめてください。
エックスサーバー
22日6時45分の時点で、PHP 8.2〜8.5は、対象のすべてのサーバーへ修正を当て終えました。8.1以前は、一部の版で修正の準備が整い、確かめ終えたものから順に当てています。管理画面などは、22日13時15分の時点で、シンクラウドも含めて再開しました(一部の機能はメンテナンスが続いています)。公式サイトは、9時30分の告知で本日中に再開する予定としています。サイトの表示とメールソフトでの送受信は通常どおりです。
利用者がやること:8.2〜8.5を使っていれば、修正は当たっています。8.1以前は旧版向けの修正の続報を確かめ、8.2以上への切り替えも考えます。再開後に追加の対策をお願いする場合があるとしているので、お知らせを確かめます。
さくらのレンタルサーバ
10月21日23時からの緊急メンテナンスでPHPを更新し、22日6時30分に完了しました。作業中は数秒ほど、ウェブに接続できない時間がありました。マネージドサーバ・メールボックスなども対象です。
利用者がやること:古いPHPを使っている場合は、PHP 8.3を使うよう案内されています。
ConoHa WING
10月21日19時から22日10時まで(予定)の緊急メンテナンスでした。作業内容は「システムの保守作業」とだけ書かれていて、PHPの脆弱性への対応とは明記されていません。一時的に接続できないことがあるとしています。22日には別に、ファイルマネージャーとWebメールを予防のために一時止めると告知しました(16時50分の時点でも再開の告知はありません)。
利用者がやること:終わった後のお知らせを確かめます。
ロリポップ!
修正版の公開前から、予防のための緊急メンテナンスに入っていました。22日15時33分の更新で、利用者のサイトの表示・サービスサイト・ユーザー専用ページ・MCP・API・FTP・旧Webメーラーを再開したと告知しています(おさいぽ!の自動更新は停止中)。PHP 8系と7.4には公式の修正版を当て、それ以外の版は公式の修正をもとに独自に直したとしています。対策のため、すべての版で一部の機能(session.upload_progress)が無効になっています。
利用者がやること:自分のサイトが開くか、問い合わせフォームやファイルの送信が普段どおり動くかを確かめます。古い版のPHPを使っているなら、ロリポップも案内しているとおり、この機会に新しい版への切り替えを考えます。続報は、お知らせと公式X(@lolipopjp)で確かめます。
お名前.com レンタルサーバー
10月21日19時から22日10時まで(予定)の緊急メンテナンスでした(ベーシック・RSプラン・AIホームページパック)。作業内容は「システムの保守作業」とだけ書かれていて、PHPの脆弱性への対応とは明記されていません。
利用者がやること:終わった後のお知らせを確かめます。
KAGOYA
10月21日18時20分の更新で、レンタルサーバープランのPHP 8.2〜8.5は、修正版を確かめたうえで順に更新する予定としています。そのほかのプランや版は、対応の方針を調整中です。
利用者がやること:続報を確かめます。
CPI(KDDIウェブコミュニケーションズ)
10月21日21時から、PHPの脆弱性への対応のため、サービスサイトとコントロールパネルなどを順に止めています。22日14時10分の更新で、ウェブメール(Roundcube)は13時11分ごろに再開し、ほかの再開の見込みは未定としています。利用者のサーバーは止めず、サイトの表示とメールの送受信は通常どおりです。不正アクセスや攻撃は確認していないとしています。
利用者がやること:管理画面の再開と、お知らせの更新を待ちます。
ヘテムル
ロリポップと同じく、修正版の公開前から予防のためのメンテナンスに入りました。22日12時18分に、利用者のサイトの表示・サービスサイト・コントロールパネル・FTP・hetemailを再開したと告知しています(13時20分にphpMyAdminも再開・おさいぽ!の自動更新は復旧の対応中)。PHP 8系と7.4には公式の修正版を当て、それ以外の版は公式の修正をもとに独自に直したとしています。PHP 8.1以下では、この対策で一部の機能(session.upload_progressなど)が無効になっています。
利用者がやること:PHP 8.1以下を使っているなら、自分のサイトの動作(とくにファイルの送信やフォーム)を確かめ、サポート中の系列への切り替えを考えます。
mixhost
10月21日22時10分から予防のためにマイページを止め、22日9時48分にメンテナンスを終えたと告知しています。不正アクセスなどによるものではなく、サイトの表示とメールは通常どおりだったとしています。お知らせにPHPとは書かれていません。
利用者がやること:作業は終わっています。マイページに入れるかを確かめます。
カラフルボックス
10月22日0時から、全サーバーのシステムとセキュリティのメンテナンスを順に行い、7時35分に、すべての対象サーバーで作業を終えたと告知しています。お知らせにPHPとは書かれていません。
利用者がやること:作業は終わっています。サイトの表示とメールが普段どおりかを確かめます。
CMSでは、Movable Typeのクラウド版は、Six Apartが22日0時12分にPHP 8.3.36への更新を終えていて、利用者の作業はありません。ソフトウェア版とAMI版は、利用者がPHPを早く更新するよう強く勧めています。
管理画面で8.1以前を選んでいる場合は、事業者の修正が届くまで時間がかかることがあります(エックスサーバーは旧版向けの修正を順に適用中、さくらインターネットはPHP 8.3を使うよう案内)。サポート中の系列(8.2以上)へ切り替えるのが近道ですが、古いプラグインやプログラムが動かなくなることがあるので、バックアップを取ってから切り替え、主なページとフォームが動くかを確かめてください。
事業者の更新が終わるまでの間は、下の「すぐ更新できないときの一時対策」にある .htaccess でファイル送信(multipart)を止める方法も選べます。問い合わせフォームも止まるので、影響と合わせて決めてください。
AWS・Google Cloudで動かしている場合
クラウドの上のPHPは、サービスによって、事業者が直すものと利用者が直すものに分かれます。AWS(日本時間22日6時30分)とGoogle Cloud(22日)は、どちらも自社のサービス自体は影響を受けないとしたうえで、利用者がやることを公表しています。
- Amazon Lightsail:修正済みの設計図(ブループリント)を用意するとしています。ただし、動いているインスタンスをAWSが直接更新することはできず、新しいインスタンスを作って移すよう案内しています。
- AWS Elastic Beanstalk:10月21日に2件に対応したPHPのプラットフォーム(v4.13.12)を出し、PHP本体の修正を入れた版を22日に出す予定です。マネージドの更新を有効にしていれば、次のメンテナンスの時間に自動で入ります。
- Amazon Linux:修正したPHPのパッケージを22日に出す予定です。出たらすぐに当てます。
- AWS WAF:すぐに更新できない場合の補助として、リクエストの本文を8KBまでに絞るルールと、CVE-2026-109619向けのルールの例を公開しています(大きな送信も止まります)。どちらも完全な対策ではないとしています。
- Google Cloud:App Engineのスタンダード環境(PHP 8.2以上)は自動で更新されます。フレキシブル環境は、自分で再デプロイが必要です。Cloud Runは、ベースイメージの自動更新を有効にしていれば自動で、そうでなければ作り直してデプロイします。PHP 8.1以前は修正されないので、8.2以上へ移します。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
WordPressのサイトで今日やること
次の順に進めてください。上から順に、短い時間でできる作業です。
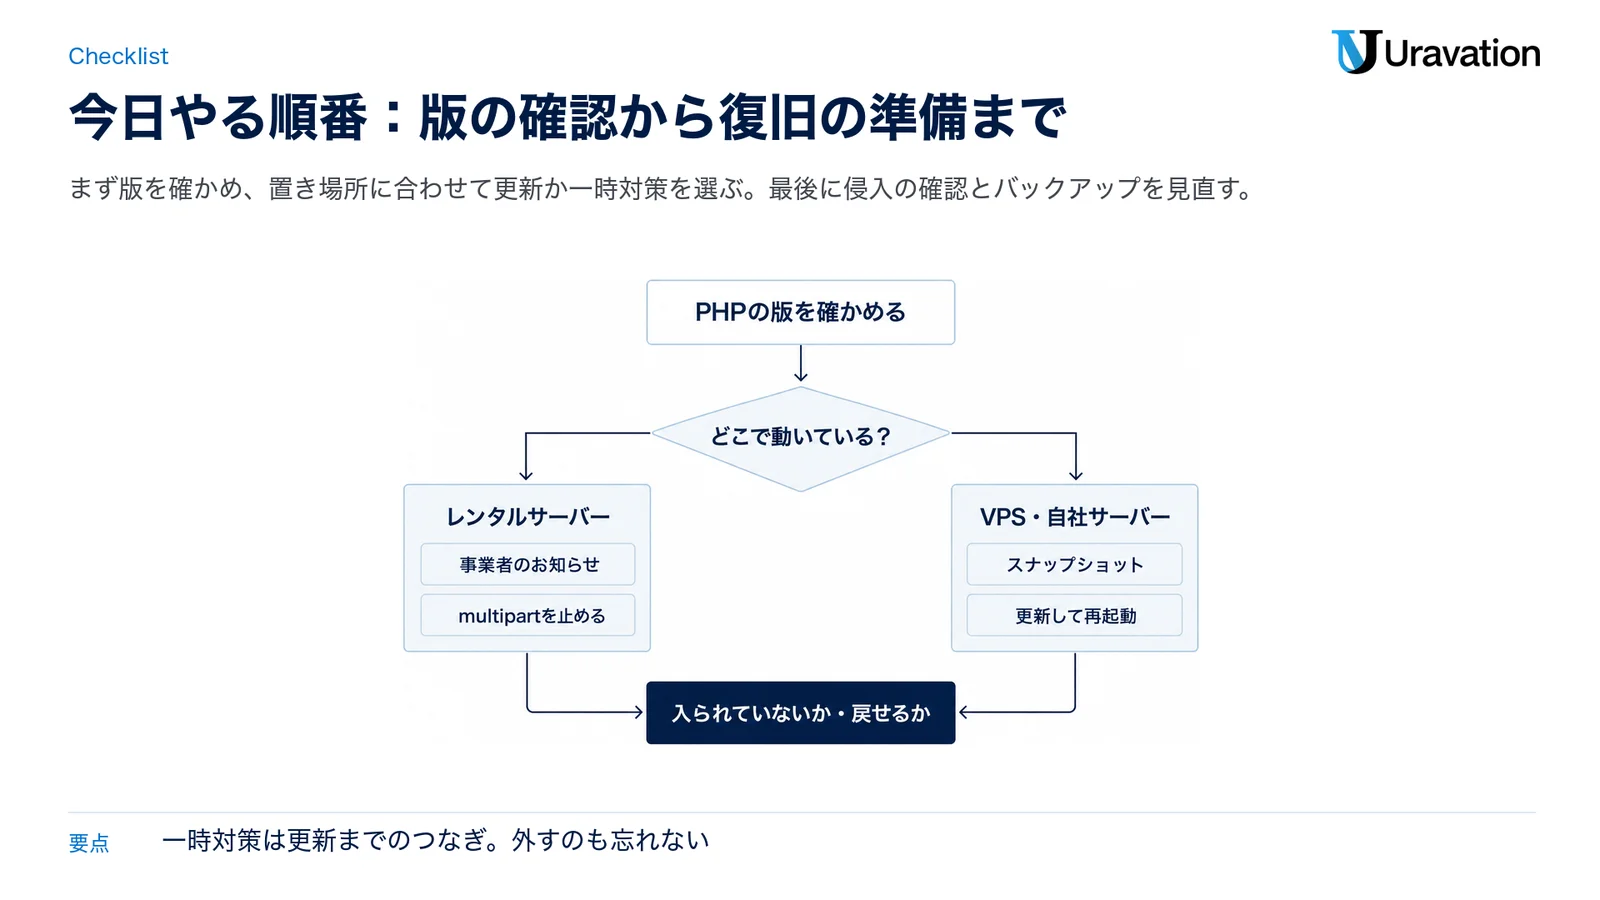
- PHPの版を確かめる:WordPressの管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」に、PHPの版が出ます。レンタルサーバーなら、サーバーの管理画面でも確かめられます。
- レンタルサーバーなら、事業者のお知らせを確かめる:管理画面で選べるのは「8.3」「8.4」といった系列で、系列の中の修正(8.3.36など)を当てるのは事業者側、という形が多いはずです。障害・メンテナンス情報のページで、更新の予定と完了を確かめてください(主な事業者の状況は、上の「レンタルサーバー各社の対応状況」にまとめています)。8.1以前を選んでいるなら、サポート中の系列に切り替えます。
- VPSや自社のサーバーなら、更新して再起動する:更新の前にスナップショットかバックアップを取り、OSのパッケージを更新して、php-fpmなどPHPのプロセスを再起動します。私たちは、更新の前と後で主なページの応答(表示できたか、転送されたか)を比べ、変わっていないことを確かめてから作業を終えました。
- 古いPHPの移行を決める:8.1以前は、開発チームからの修正がもう出ません。8.2も年末で終わります。今日のうちに、いつサポート中の系列へ移すかを決めておきます。
- ほかのPHPを棚卸しする:問い合わせフォームの古いプログラム、社内の業務システム、機器の管理画面など、サイト以外でPHPが動いていないかを確かめます。IPAも、PHPを使うプログラムの棚卸しを勧めています。
すぐ更新できないときの一時対策
PHPの開発チームは、一時対策について「特定の攻撃の経路を減らすだけで、安全にはしない」と書いています。攻撃を再現したDatadogも、session.upload_progress.enabled=0 のような設定だけでは守れないとしています。あくまで更新までのつなぎとして使ってください。公式が挙げている主な対策は次のとおりです。
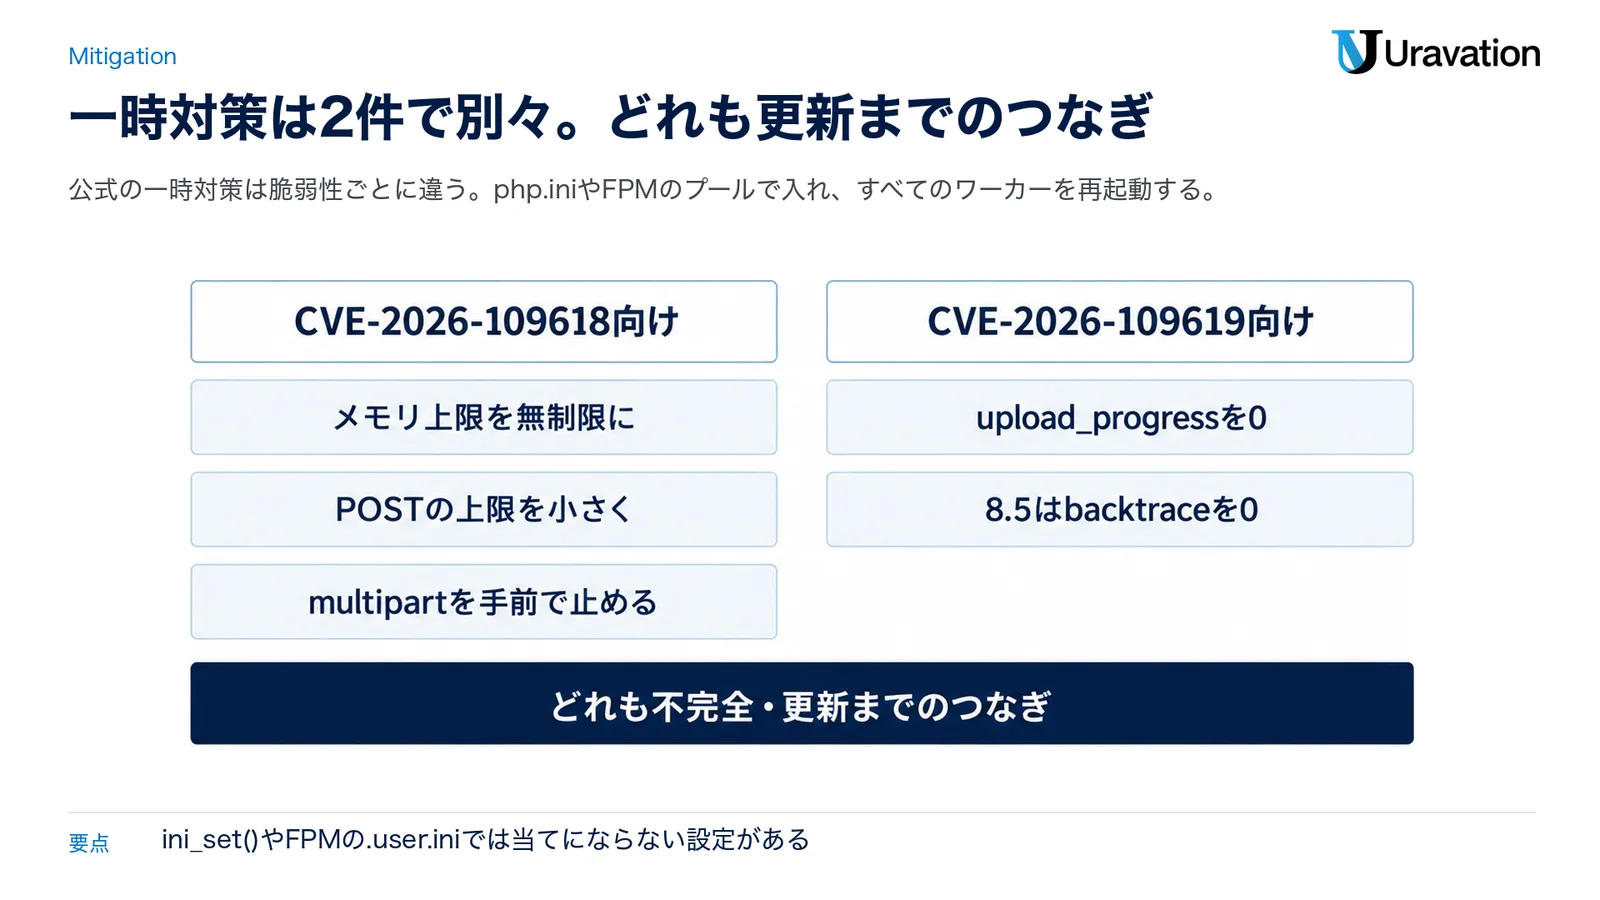
| 対象 | 公式が挙げる一時対策 | 注意 |
|---|---|---|
| CVE-2026-109618 | memory_limit=-1 を、アプリが上書きできない形(FPMのプールやApacheの設定の php_admin_value など)で設定する | メモリ確保そのものが失敗した場合は、まだ不具合の処理に届きうる。すべてのワーカーを再起動し、プール・フォルダ・アプリの設定で上限が戻っていないか確かめる |
| CVE-2026-109618 | post_max_size を小さくする(ファイルを受け取らないなら8M、受け取るなら32M。upload_max_filesize はそれより小さく) | — |
| CVE-2026-109618 | Webサーバーやプロキシで、デコード後の本文の大きさ・入力欄の数・multipartの部品の数・ヘッダーの数・入れ子の深さに上限を設ける。multipartを使わないアプリなら、PHPに届く前に止める | Content-Length の無いリクエストにも効くようにする |
| CVE-2026-109618 | コンテナやcgroupのメモリ上限を、落ちるのを1つのワーカーに留める歯止めとして使う | 攻撃を防ぐ保証はない(コンテナごと落とすと全ワーカーが落ちうる)。RLIMIT_AS・RLIMIT_DATA は使わない(不具合の処理を引き起こす) |
| CVE-2026-109619 | session.upload_progress.enabled=0 を、php.ini・FPMのプール・サーバーの設定で入れ、すべてのワーカーを再起動する | ini_set() やFPMの .user.ini では当てにならない。確認された経路だけを止める。使わない機能なら、更新した後も0のままが勧められている |
| CVE-2026-109619 | PHP 8.5なら fatal_error_backtraces=0 を入れて再起動する | 確認された経路の一つを止めるだけ |
| CVE-2026-109619 | リクエストの初期化より前に警告を出す古い設定を外す(.htaccess の php_value の mbstring.internal_encoding・mbstring.http_input・mbstring.http_output など) | エラー表示を隠しても(error_reporting・display_errors・@)効かない。mod_phpでは .htaccess の php_value が初期化の前に読まれる |
| CVE-2026-109619 | 攻撃者が届く場所の致命的エラーや実行時間切れ(アップロード・取り込み・後始末などの処理)を減らす | ログにエラーが無いことは、安全の証明にならない |
レンタルサーバーでは、php.iniやFPMの設定に手が届かないことが多く、自分で取れる手は限られます。事業者によっては、.htaccess に残っている古い php_value(mbstring.internal_encoding など)を外すことと、multipartの送信をPHPの手前で止めることはできます。Apache互換の .htaccess で multipart を止めるなら、次のように書けます。
# PHPの更新が来るまでの一時対策:multipart/form-data の送信を止める
RewriteEngine On
RewriteCond %{HTTP:Content-Type} ^multipart/form-data [NC]
RewriteRule ^ - [F]
私たちが実際に試して分かった注意点が4つあります。
- 変数の書き方:「%{CONTENT_TYPE}」と書いても、Apacheの書き換え機能はこの名前を知らないため空のまま扱われ、エラーも出ずに何も止まりません。「%{HTTP:Content-Type}」と書きます。
- 入れる場所:.htaccess の先頭(WordPressの書き換えの規則より前)に入れます。下の階層に、自前の書き換えの規則を持つ .htaccess があると、そこでは親の規則が効かないことがあるので、そちらにも入れます。
- 止まるもの:WordPressの問い合わせフォーム(Contact Form 7など)は、ブラウザからmultipartで送るものが多く、止めている間は問い合わせも届きません。管理画面からの画像のアップロードも止まります。電話やメールの窓口をサイトに案内しておきます。
- 効いているかの確認:入れた後に、multipartの送信が拒否(403)になること、普段の閲覧や通常のフォーム送信が前と同じことを確かめます。Cloudflareなどの前段で止める場合は、サーバーのIPアドレスへ直接届く経路が残っていると抜けるので、その点も確かめます。
この方法で減らせるのは主にCVE-2026-109618の経路で、CVE-2026-109619は別の経路でも狙われえます。PHPが更新されたら、問い合わせを戻すために外すのを忘れないでください。
更新も一時対策も間に合わない場合は、止めることも選択肢です。WordPressの公式ブログは、8.2より古いPHPのサーバーを自分で管理していてすぐに上げられないなら、更新の準備ができるまでサーバーをインターネットから外すことを考えるよう勧めています(英国の国家サイバーセキュリティセンターの助言を引用)。米国CISAも、すぐに更新できない場合や8.1以前を使い続ける場合は、更新できるまでPHPのシステムをオフラインにするよう求めています(WAFは、更新までの間ある程度の保護になりうるとしています)。Sophosも、外に公開しているPHPのシステムをいったん止めるか、VPNなどの認証の内側に移すことを挙げています。なお、WordPressのメンテナンスモードでは守れません。アプリがメンテナンス中かを確かめるより前に、PHPがリクエストを読み込むためです。止めるなら、PHPを通さない静的なページを出します(Sansec)。
入られていないかの確かめ方
更新したからといって、それより前に入られていないとは限りません。公式の勧告も「ログにエラーが無いことは安全の証明にならない」としています。Wizによると、この攻撃はアプリより下の層で動くため、アプリのログには手がかりがほとんど残らないことがあります。JPCERT/CCも22日の注意喚起で、下の兆候のうち、Cookie(PHPSESSID)・multipartの送信の後のメモリ上限のエラーや500・ワーカーの異常終了や再起動の繰り返しを挙げ、痕跡が見つからなくても攻撃を受けていないとは言い切れないとしています。更新の前後で、次の点を確かめてください。
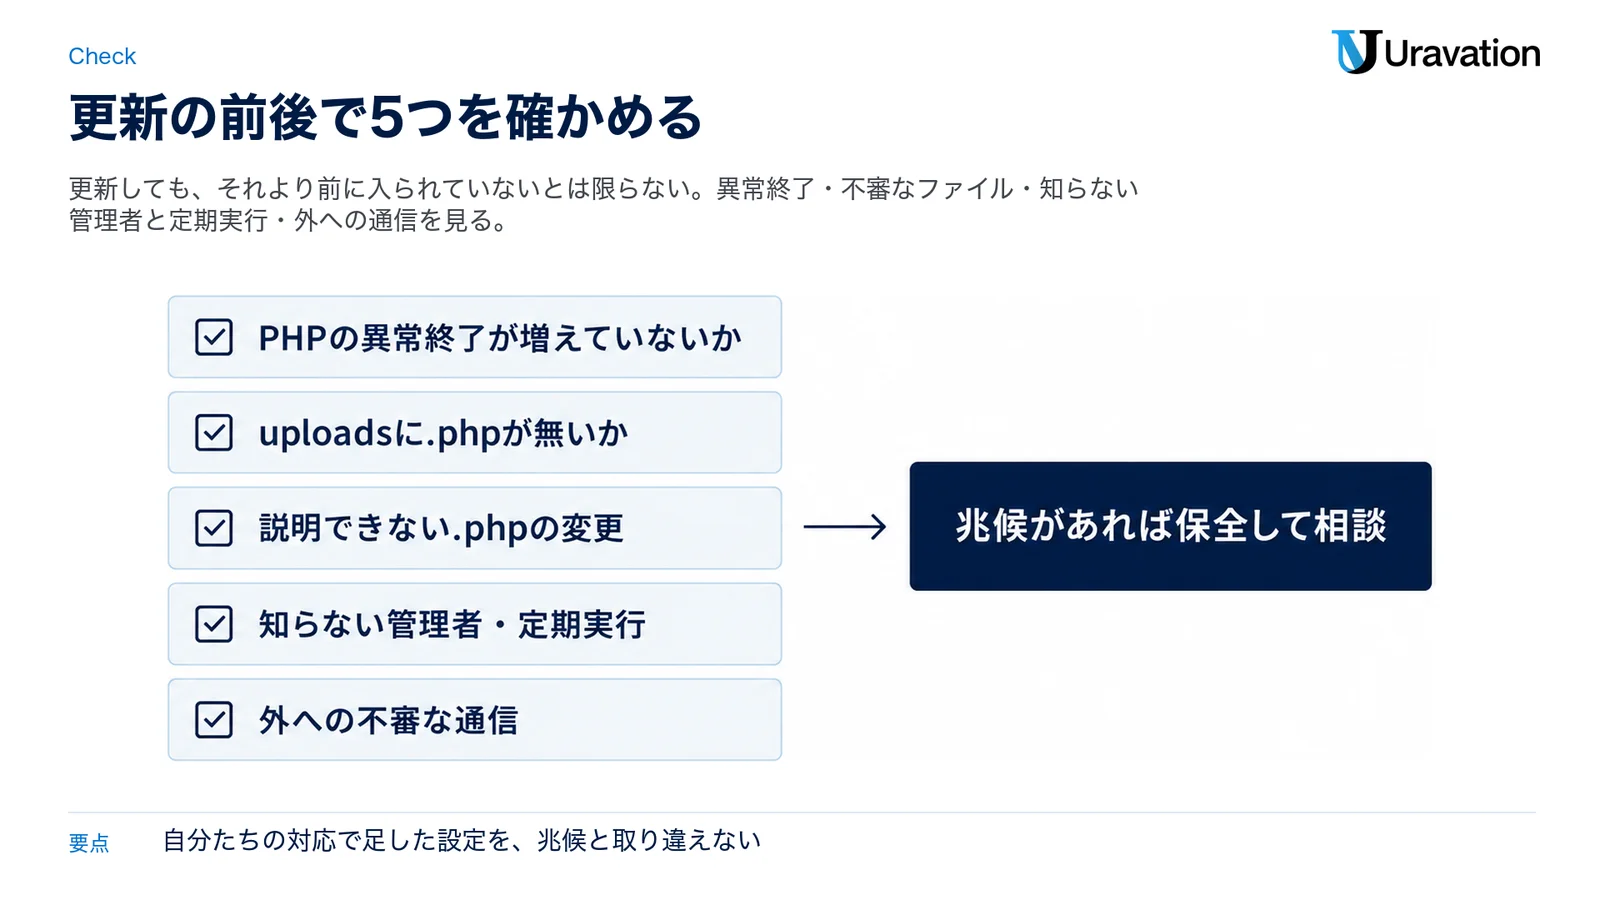
- PHPのプロセスの異常終了(エラーログの「exited on signal 11」「Segmentation fault」など)が、急に増えていないか。メモリを壊す攻撃の試行で出ることがあります。ただし、攻撃を再現したDatadogによると、攻撃が成功してもプロセスが落ちるとは限りません。
- 大きな、または形の崩れたファイル送信(multipart)のリクエストの直後に、メモリ上限のエラー(「Allowed memory size of … exhausted」)や、500のエラーの応答が続いていないか(Wiz・Datadog)。
- PHPのプロセスから、シェル(sh・bash)などのプログラムが起動されたり、外から道具がダウンロードされたりしていないか(Datadog・CISA)。
- 応答のCookie(PHPSESSID)が異常に長い、または形が崩れている記録が無いか。PHPのワーカーが説明のつかない入れ替わりを繰り返していないか(Wiz)。
- 画像などのアップロード用のフォルダ(WordPressなら wp-content/uploads)に、拡張子が .php のファイルが無いか。
- 最近変わった .php ファイルのうち、WordPress本体・テーマ・プラグインの更新で説明できないものが無いか。
- 知らない管理者ユーザーや、知らない定期実行(WordPressの予約イベントとサーバーのcron)が増えていないか。
- PHPのプロセスが、データベースや決まったAPI以外の外部へ通信していないか。
私たちの点検では、自分たちが対応のために足した定期実行の変更を、点検の仕組みが「入られた兆候」として拾ってしまう場面がありました。対応中に足した設定やcronは記録しておき、兆候と取り違えないようにしてください。
本当に兆候が見つかったら、サイトをPHPを通さない静的なメンテナンスページに切り替え、ログを消さずに保存してから、ホスティング事業者やセキュリティの専門家に相談します。AIを使った攻撃も含めた中小企業の守り方は、AIサイバー攻撃とは|中小企業の防御5手でも整理しています。
戻せるか:バックアップと復旧の準備
乗っ取りの被害で一番困るのは、「どこまで戻せばよいか分からない」「戻す先が無い」状態です。今回をきっかけに、次の4点を確かめておくと、最悪の場合でも戻す手順が決まった状態で動けます。
- ファイルとデータベースの両方を取っているか:WordPressは、画像やプラグインのファイルと、記事や設定のデータベースの両方が無いと戻せません。
- サーバーの外にも置いているか:同じサーバーの中だけのバックアップは、乗っ取られたときに一緒に消されたり書き換えられたりします。
- いつの時点まで戻せるか:侵入が疑われたら、侵入より前の時点のバックアップから戻し、PHPを更新してから公開し直します。毎日1回なら、最大で1日分の更新をやり直すことになります。
- 戻した後に替えるもの:管理者のパスワード、データベースのパスワード、wp-config.php の認証用キー(ソルト)、サイトに置いているAPIキーを替えます。乗っ取りの形跡が無くても、攻撃を受けた疑いがあるなら替えておくと安全です。Wizは、メモリから鍵などを読み出せることも実演しています。
復旧の手順は、一度でも試しておくと当日に迷いません。年に一度の点検項目にしておくのがおすすめです。脆弱性を突いた攻撃への備えの全体像は、IPAの10大脅威をまとめた「情報セキュリティ10大脅威2026|AIリスク初選出と企業の対策」でも取り上げています。
よくある質問
Q. レンタルサーバーを使っています。自分で何かする必要はありますか?
A. PHPの更新そのものは事業者が行います。事業者のお知らせで更新の予定と完了を確かめ、管理画面で古い系列(8.1以前)を選んでいるなら、サポート中の系列に切り替えてください。更新までの間は、問い合わせフォームを止めてよいかを決めたうえで、.htaccess でmultipartを止める一時対策も取れます。
Q. WordPressのセキュリティプラグインで防げますか?
A. 防げません。この2件はPHP本体の不具合で、mod_phpではWordPressの処理が始まる前に攻撃が成り立ちます。直す方法はPHPの更新です。
Q. Ubuntuのサーバーで、PHPの版が 8.3.6 のままです。大丈夫ですか?
A. Ubuntuは修正を元の番号のまま取り込みます。24.04の php8.3 なら「8.3.6-0ubuntu0.24.04.13」以降が修正済みです。版の末尾まで見て確かめてください。
Q. 一時対策を入れれば、更新しなくてもよいですか?
A. いいえ。PHPの開発チームは「更新だけが完全な対策」「一時対策は特定の攻撃の経路を減らすだけで、安全にはしない」としています。更新までのつなぎとして使ってください。
Q. この脆弱性を狙った攻撃は、もう起きていますか?
A. 発表した会社によって分かれています(10月22日14時時点)。セキュリティ企業のwatchTowrは、10月21日の時点で、自社のおとりのサーバー網で攻撃の通信を観測したと公表しました。Cloudflareも、公開前に情報が漏れ、同社の顧客を狙う攻撃の通信を観測したとしています。一方でSophosは、公開の時点では広く悪用されたという報告は無いとしていて、米国CISAの「悪用が確認された脆弱性の一覧(KEV)」にもまだ載っていません。CISAは10月21日の注意喚起で、公表の時点では悪用を確認していないとしたうえで、すぐに更新するよう強く求めています。JPCERT/CCは22日に注意喚起を出し、速やかな更新と、入られていないかの調査を求めています(IPAも22日に続報の注意喚起を出し、修正版への更新を求めています。続報に悪用の有無の記載はありません)。攻撃の実証コードはPalo Alto NetworksのUnit 42が確認したとしていて、技術の解説も公開されています。Rapid7も、実際の悪用は起きるものとして、通常の更新の周期を待たずに緊急で更新するよう勧めています。攻撃が始まっている前提で、更新を急いでください。なお、JFrogは、GitHubで攻撃コードとして公開されたものの中に、いたずらの偽物が紛れていたとしています。出どころの分からないコードを、業務のパソコンで動かさないでください。
11月1日追記:その後、2件は10月26日(米国時間)に米国CISAの「悪用が確認された脆弱性の一覧(KEV)」に載りました。JPCERT/CCとIPAの続報は、冒頭の更新履歴にまとめています。
Q. WordPress本体やプラグインの更新は要りますか?
A. この2件のためのWordPressの更新はありません。WordPressの公式ブログ(10月21日)は、この2件はWordPressに限った問題ではなく、WordPressの更新は必要なく予定もないとしています。直すのはPHPです。本体・プラグイン・テーマを最新に保つことは、これとは別に普段どおり必要です。
Q. PHP 8.1以前のサーバーを自分で管理していて、すぐには上げられません。
A. PHPの開発チームからの修正版は出ません(7.4・8.0・8.1向けには最小限のソースの修正だけを用意)。まず、使っているOSの延長サポートで修正が出ているかを確かめてください(Ubuntuは20.04以前もUbuntu Proで修正を出しています)。修正が当たらない場合は、上げられるまでサーバーをインターネットから外すか、VPNなどの内側に移すことを考えてください。
まとめ:今日やる3つのこと
- 自社サイトのPHPの版を確かめ、修正版(8.5.12・8.4.27・8.3.36・8.2.35、またはディストリビューションの修正パッケージ)になっているかを見る。
- レンタルサーバーなら事業者の更新状況を確かめ、更新までの間の一時対策(multipartを止めるか)を、問い合わせへの影響と合わせて決める。
- 入られていないかを確かめ、サーバーの外にあるバックアップから戻せるかを確かめる。
次に同じような緊急の更新が出た日の動き方は、WordPressの脆弱性対応|緊急の更新が出た日に最初にやることに5段でまとめています。
自社のサイトや社内のシステムに、AIの時代の攻撃も含めてどんな穴がありうるかを一通り点検したい方は、事例集と自社点検シートをまとめた「AIエージェント時代のサイバー攻撃 事例集と自社点検シート」も使ってください。
修正版が出た日の作業を、AIエージェントと回したい会社へ
今回のような緊急の更新の日に、公式の告知の読み取り・対象の洗い出し・手順の下書き・更新後の確認と記録をAIエージェントに任せ、本番の変更は担当者が承認して進める方法を、6時間の法人研修にまとめています。AIエージェントで回す脆弱性対応研修(法人向け)
情報システムの担当者がいない会社向けに、同じ日の動き方を2時間30分でつかむ講座もあります。小さい会社のための 脆弱性対応講座
参考・出典
- PHP: Security advisory: Critical remote code execution vulnerabilities, update now/PHP 8.5.12・8.4.27・8.3.36・8.2.35 Released!/Upcoming Critical PHP Security Release(10月20日) — php.net(参照日:2026-10-21)
- RCE via OOM corruption(GHSA-w8hw-w9fx-j79w・CVE-2026-109618) — php/php-src(GitHub)(参照日:2026-10-21)
- RCE via stale global state(GHSA-6wmf-4rv5-p3rp・CVE-2026-109619) — php/php-src(GitHub)(参照日:2026-10-21)
- 【事前準備のお願い】PHPのセキュリティリリース公開予定について — IPA 独立行政法人 情報処理推進機構(公開日:2026-10-21・参照日:2026-10-21)
- PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell) — IPA 独立行政法人 情報処理推進機構(公開日:2026-10-22・最終更新日:2026-10-27・参照日:2026-11-01)
- CVE-2026-109618 — Ubuntu(参照日:2026-10-21)
- PHPの脆弱性(CVE-2026-109618 / CVE-2026-109619)に関する当社サービスへの影響について — KAGOYA(10月21日 18時20分更新の版・参照日:2026-10-22)
- PHPに深刻度「9.2」の脆弱性が2件発覚、サーバー乗っ取りの恐れで緊急パッチを10月21日に公開へ — GIGAZINE(2026-10-21・参照日:2026-10-22)
- Cloudflare deploys protections against php2shell vulnerability — Cloudflare(2026-10-21・参照日:2026-10-22)
- WAF Release – 2026-10-21 – Emergency – Cloudflare Free Ruleset — Cloudflare(参照日:2026-10-22)
- PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet — Wiz(2026-10-21・参照日:2026-10-22)
- php2shell by Calif Research — Calif(参照日:2026-10-22)
- PHP2Shell – Critical vulnerabilities in PHP (CVE-2026-109618, CVE-2026-109619): detection, analysis, and remediation — Datadog Security Labs(2026-10-21・参照日:2026-10-22)
- Threat Brief: Critical Vulnerabilities in PHP: CVE-2026-109618, CVE-2026-109619 — Palo Alto Networks Unit 42(2026-10-21更新・参照日:2026-10-22)
- PHP RCE FAQ: PHP2Shell CVE-2026-109618 & CVE-2026-109619 — watchTowr(2026-10-21更新・参照日:2026-10-22)
- Proof-of-concept exploit released for PHP vulnerabilities — Sophos(参照日:2026-10-22)
- PHP2Shell: Critical PHP RCE (CVE-2026-109618, CVE-2026-109619) — Sansec(参照日:2026-10-22)
- PHP2Shell: All You Need to Know About CVE-2026-109618 and CVE-2026-109619 — JFrog Security Research(参照日:2026-10-22)
- Critical PHP Security Release — WordPress.org(2026-10-21・参照日:2026-10-22)
- php2shell (CVE-2026-109618 and CVE-2026-109619) – PHP critical vulnerability fixes available — Ubuntu(2026-10-21・参照日:2026-10-22)
- Known Exploited Vulnerabilities Catalog — CISA(参照日:2026-10-22)
- 予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ — エックスサーバー(10月22日13時15分の版・参照日:2026-10-22)
- [緊急]さくらのレンタルサーバ・さくらのマネージドサーバ — さくらインターネット(2026-10-21・参照日:2026-10-22)
- 【緊急メンテナンス】[ConoHa] サーバーメンテナンス — ConoHa WING(2026-10-21・参照日:2026-10-22)
- 現在セキュリティ強化のため、緊急メンテナンス中です — ロリポップ!(参照日:2026-10-22)
- 【緊急】[お名前.com レンタルサーバー] サーバーメンテナンス(2026/10/21) — お名前.com(2026-10-21・参照日:2026-10-22)
- PHPの脆弱性対応によるサービスサイトおよび管理画面などの停止のお知らせ — CPI(2026-10-22 14:10 更新・参照日:2026-10-22)
- メンテナンス中(予防措置のメンテナンスのお知らせ) — ヘテムル(参照日:2026-10-22)
- 【一部完了】【重要】PHPの脆弱性への予防措置に伴うメンテナンス実施のお知らせ — ヘテムル(2026-10-22 12:18・13:20 追記・参照日:2026-10-22)
- 【重要】PHPの脆弱性への予防措置に伴うメンテナンス実施のお知らせ — ロリポップ!(2026-10-21・参照日:2026-10-22)
- マイページ緊急メンテナンスのお知らせ — mixhost(2026-10-21・10月22日9時48分の追記・参照日:2026-10-22)
- [ConoHa] ファイルマネージャーおよびWebメール機能の一時停止のお知らせ — ConoHa WING(2026-10-22・参照日:2026-10-22)
- 【メンテナンス】サーバーシステムおよびセキュリティメンテナンスのお知らせ — カラフルボックス(10月22日7時35分の完了報告・参照日:2026-10-22)
- PHP における脆弱性(CVE-2026-109618, CVE-2026-109619)への対応について — Six Apart(2026-10-22・参照日:2026-10-22)
- CVE-2026-109618 — Debian Security Tracker(参照日:2026-10-22)
- PHP web runtimes (CVE-2026-109618 and CVE-2026-109619)(2026-143-AWS) — AWS(2026-10-21 14:30 PDT・参照日:2026-10-22)
- Responding to core PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619 — Google Cloud(2026-10-22・参照日:2026-10-22)
- CVE-2026-109618 and CVE-2026-109619: Critical Unauthenticated Remote Code Execution in PHP — Rapid7(参照日:2026-10-22)
- Critical Vulnerabilities in PHP Require Immediate Patching — CISA(2026-10-21・参照日:2026-10-22)
- PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起(JPCERT-AT-2026-0033) — JPCERT/CC(2026-10-22 公開・2026-10-29 更新・参照日:2026-11-01)
- Supported Versions — php.net(参照日:2026-10-22)
- php2shell vulnerabilities (CVE-2026-109618, CVE-2026-109619) — NCSC-NL(GitHub)(参照日:2026-11-01)
- Known Exploited Vulnerabilities Catalog — CISA(2件の登録日 2026-10-26・参照日:2026-11-01)
この記事の内容を社内展開する方へ: PHP・WordPress・Node.js 緊急の脆弱性が出た日の対応キット(無料・PDF 32ページ+Excel/Word) をダウンロードできます。