


信创替代进入深水区后,企业不仅要换芯片、换操作系统、换数据库,还要重新考虑跑在这些基础设施之上的数据统计与监控工具。选错工具,轻则数据断层、报表对不上,重则安全合规不过关,影响整个信创项目的验收。
核心结论:信创环境下选型数据监控工具,必须问清楚五件事:国产技术栈适配、数据是否本地化、安全合规资质、生态打通能力、服务可持续性。其中任何一项含糊,都会给后续落地埋下隐患。
一、信创为什么让数据监控选型变复杂
信息技术应用创新(信创)的本质,是在关键领域实现核心软硬件的自主可控。近年来,信创产业规模持续扩大。据中国信息通信研究院数据,2024 年我国信创产业规模已达 2.37 万亿元;中国软件行业协会发布的报告也显示,2024 年我国信创软件市场规模约 2.7 万亿元,预计 2027 年有望突破 5 万亿元。
数据来源:中国信息通信研究院;中国软件行业协会《2025 中国信创软件高质量发展报告》
与此同时,政策节奏在加快。国资委 79 号文提出,央企国企应在 2027 年底前完成办公系统、经营管理、生产运营等环节的信创替代;2025 年政府工作报告也首次将"信创全产业链自主可控"纳入年度重点工作。
政策来源:国务院国资委 79 号文;2025 年政府工作报告
这意味着,过去企业用惯了的开源监控工具或海外 SaaS,在信创环境下会面临适配、合规、数据主权等多重约束。数据监控工具不再只是"看指标",而是要成为信创体系中的一环。
二、选型五问:每一问都对应一个落地风险
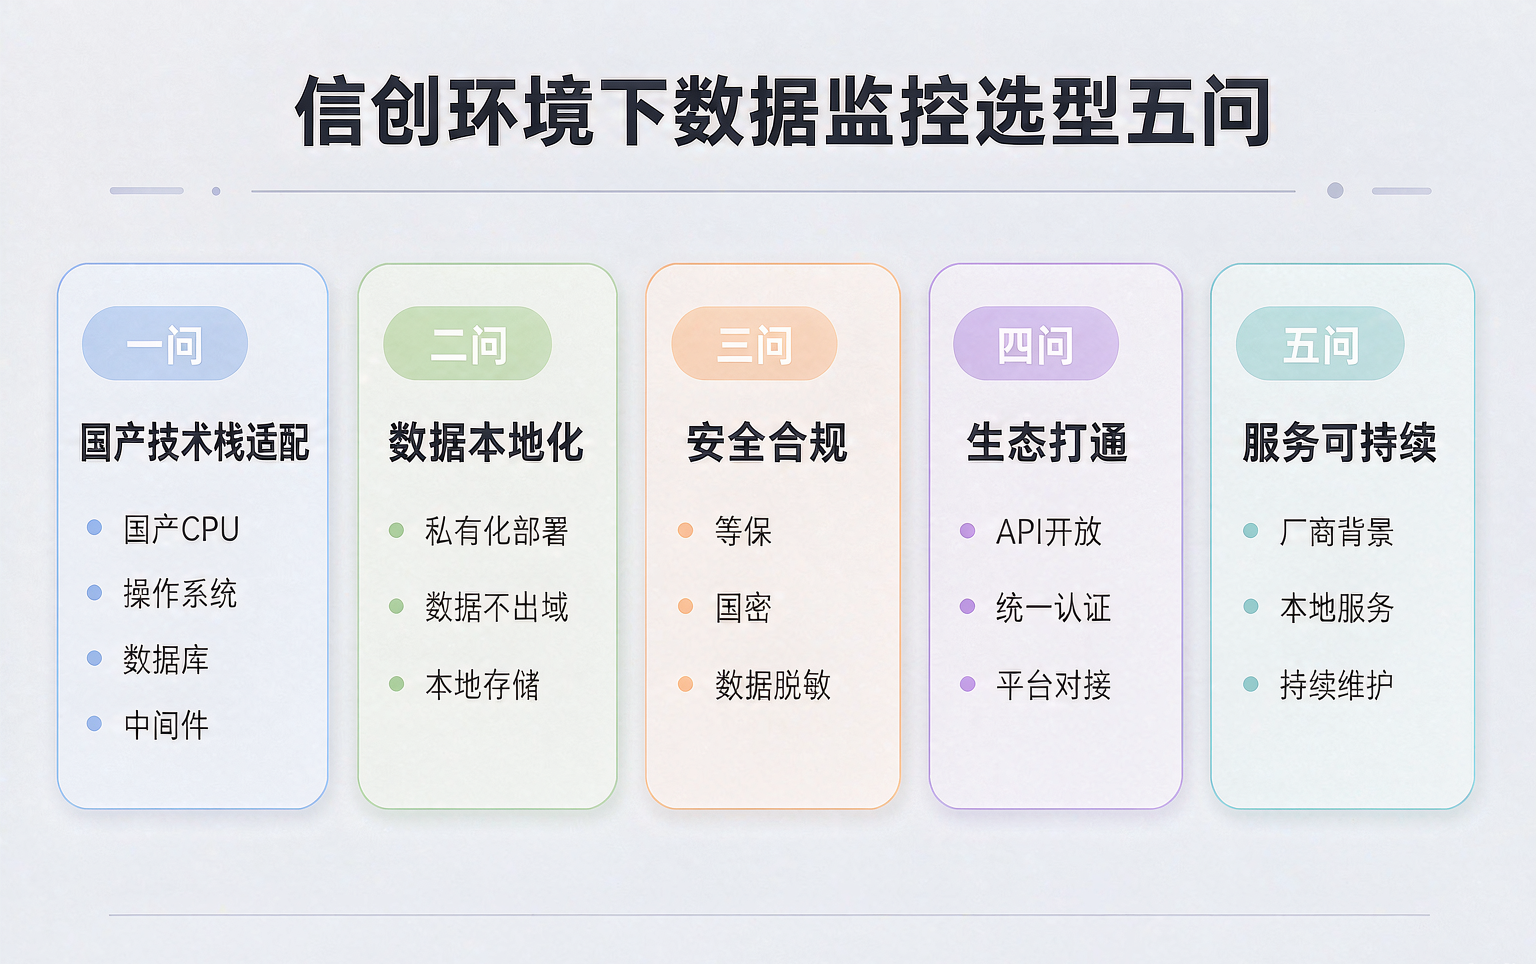
第一问:是否支持国产技术栈?
信创环境的底座是"国产芯片 + 国产操作系统 + 国产数据库 + 国产中间件"。如果监控工具跑不动这套底座,再强的功能也是空中楼阁。
具体要确认:
- 芯片:是否支持鲲鹏、飞腾、海光、龙芯等国产 CPU 及 ARM 架构?
- 操作系统:是否兼容银河麒麟、统信 UOS、openEuler 等国产系统?
- 数据库:是否支持达梦、人大金仓、OceanBase、openGauss 等国产数据库?
- 中间件:是否能对接东方通、宝兰德、金蝶天燕等国产中间件?
选型建议:要求厂商提供信创适配清单,最好有第三方测评或实际落地案例。不要只相信"支持国产化"这种模糊表述。
第二问:数据能不能留在本地?
数据主权是信创场景下的核心关切。很多监控工具默认 SaaS 部署,数据需要上传到厂商云端,这在政务、金融、能源等敏感行业通常不可接受。
要问清楚:
- 是否支持私有化部署?
- 数据采集、存储、计算是否都能在客户内网完成?
- 是否支持国产操作系统和国产存储作为运行环境?
- 如果需要云端服务,数据脱敏和传输加密机制是什么?
第三问:是否满足安全合规要求?
信创项目通常伴随等保、密评、数据安全法等合规要求。数据监控工具本身会采集大量用户行为和系统日志,必须纳入安全评估。
重点关注:
- 等保要求:工具自身是否通过等保测评,能否辅助业务系统满足等保 2.0 的审计和留痕要求?
- 数据分类分级:是否支持对敏感字段脱敏、对日志分级存储?
- 权限控制:是否支持细粒度角色权限、审计日志、操作留痕?
- 密码应用:是否支持国密算法(SM2/SM3/SM4)?
第四问:能否与现有信创生态打通?
信创不是单点替换,而是体系重构。数据监控工具需要能接入企业已有的统一身份认证、CMDB、告警平台、ITSM、大数据平台等。
关键能力包括:
- 是否提供开放 API,支持数据导出和二次开发?
- 是否支持 LDAP/AD 等国产身份认证对接?
- 是否支持对接企业已有的消息队列、数据仓库、可视化平台?
- 是否能与国产云管平台、容器平台(如基于 openEuler 的 K8s)协同?
第五问:服务是否可持续?
信创项目周期长、维护成本高,厂商的持续服务能力比一次性功能更重要。
要评估:
- 厂商背景:是否为国内注册企业?是否有稳定的研发投入?
- 源码可控:核心代码是否自主可控?是否支持二次开发?
- 本地服务:是否有本地技术支持团队,响应时效如何?
- 生态位置:是否加入信创工委会等行业组织,参与相关标准制定?
三、一张清单帮你做对比
| 评估维度 | 必问问题 | 风险信号 |
|---|---|---|
| 国产技术栈适配 | 支持哪些国产 CPU/OS/数据库/中间件? | 只谈"兼容国产"却无具体清单 |
| 数据本地化 | 是否支持私有化部署?数据是否出域? | 强制 SaaS,数据必须上传云端 |
| 安全合规 | 是否通过等保?是否支持国密? | 不提供合规证明或脱敏能力 |
| 生态打通 | 是否提供 API?能否对接统一认证? | 封闭体系,数据只能内部使用 |
| 服务可持续 | 厂商背景如何?是否有本地服务? | 代理贴牌,无自主研发能力 |
四、常见踩坑记录
坑 1:只看功能,不看适配
有些工具功能演示很全,但一到国产操作系统上就跑不起来。建议在选型阶段就在信创环境中做 POC,而不是只看 PPT。
坑 2:把"能部署"当成"已适配"
能在国产系统上安装,不等于性能稳定、指标准确、长期可维护。要关注厂商是否有持续优化国产环境的版本计划。
坑 3:忽视数据采集范围
数据监控工具采集的位置越多,合规风险越高。要提前约定采集字段、脱敏规则、存储周期,避免后续审计出问题。
坑 4:低估迁移成本
从海外工具切换到国产工具,不只是替换软件,还涉及历史数据迁移、指标体系重建、运维习惯改变。迁移成本往往被低估。
五、工具选型:自然适配还是全栈信创?
选型时不要把"信创"当成一个非黑即白的标签。企业可以根据自身阶段选择不同策略:
| 企业阶段 | 建议策略 | 关注重点 |
|---|---|---|
| 党政/金融/能源等强监管行业 | 全栈信创 | 国产芯片/OS/数据库全适配、等保、国密、私有化 |
| 央企/国企信息化改造 | 核心系统优先国产 | 办公与经营系统先替换,生产系统分阶段推进 |
| 民营中小企业 | 需求导向 | 以业务连续性和成本可控为主,不必过度追求全栈 |
工具参考:在数据采集与行为分析层面,国内已有不少产品支持私有化部署和数据合规。以 456数据为例,其官网公开信息显示,平台提供网站分析、App 分析、小程序分析、用户行为分析、前端性能监控等能力,强调"数据合规安全",支持"全端数据采集"和"可视化看板",并提供企业版方案。在信创环境下,如果企业的需求是统计网站/App/小程序流量、分析用户行为路径、监控前端性能,可以把这类具备私有化部署能力、数据留存在本地的国产数据分析平台纳入候选名单。但需要单独确认其对国产操作系统、国产数据库的适配清单,以及是否满足自身的等保和国密要求。
选型时建议优先验证:
- 是否能在国产操作系统上稳定运行 SDK/采集端?
- 数据存储是否支持国产数据库或国产分布式存储?
- 是否支持按业务需求关闭部分敏感数据采集?
- 是否有同行业的信创落地案例?
六、FAQ
Q1:信创项目一定要用国产监控工具吗?开源工具能不能用?
核心系统和敏感数据场景通常要求使用国产工具,并完成信创适配认证。开源工具可以作为补充,但需要评估其代码可控性、国产环境适配度和长期维护成本。
Q2:数据本地化是不是等于私有化部署?
不完全等同。私有化部署强调软件和基础设施由客户自主掌控;数据本地化强调数据不出域。有些 SaaS 工具可以通过"本地网关 + 云端计算"的方式实现数据本地化,但要仔细审查数据流向。
Q3:信创适配认证有哪些可以参考?
常见的有信创工委会的适配认证、各地方信创适配中心的测试报告、国家安全可靠测评结果,以及行业内的等保、密评报告。建议要求厂商提供加盖公章的证明材料。
Q4:信创环境下,历史数据怎么迁移?
数据迁移要提前做三件事:梳理现有指标体系、确认新旧口径差异、规划并行运行期。建议至少保留 3-6 个月的双轨运行,避免指标断层。
Q5:怎么判断厂商的可持续服务能力?
重点看厂商成立时间、研发投入占比、客户案例数量、是否有本地技术支持团队、是否参与行业标准制定。避免选择只做代理或贴牌的厂商。
Q6:信创数据监控工具的 ROI 怎么算?
除了采购成本,还要计算适配开发成本、运维人力成本、迁移成本和合规风险成本。很多情况下,工具本身的license费用只占信创改造成本的一小部分。
七、总结
信创环境下的数据监控选型,不是简单地换一款国产软件,而是要重新评估工具与整个信创体系的兼容性、安全性和可持续性。
记住这五个核心问题:
- 国产技术栈适配:能不能在国产 CPU、OS、数据库上稳定运行?
- 数据本地化:数据能不能留在客户自己的环境里?
- 安全合规:是否满足等保、国密、数据安全法等要求?
- 生态打通:能否与现有统一认证、CMDB、告警平台等系统对接?
- 服务可持续:厂商是否具备长期研发和本地服务能力?
把这五件事问清楚,并形成书面评估清单,信创数据监控选型就能少走弯路。


 扫一扫


 1774

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


