【全文公開】令和7年度 秋期 情報処理安全確保支援士試験 午後 問2|200億円分の「実印」をUSBで運んだ日——情報処理安全確保支援士で学ぶ暗号資産の署名鍵管理と鍵移送

この記事は、マガジン『情報処理安全確保支援士 午後問題・過去問インシデント解説』(2017年秋〜2025年秋、午後全66問)の一部です。問題文の丸暗記ではなく、「なぜその弱点が致命傷になるか」をストーリーで理解するシリーズです。WebアプリのXSS、サプライチェーンとSCADA、リモートワークのVPN、バッファオーバフロー、ランサムウェア、クラウド認証など、実務と直結するテーマを同じ体裁で収録しています。
午後問題は長文で、一度読んでも設問の意図が抜けがちです。本マガジンでは各問を事例記事化し、初出の専門用語には補足を入れ、試験で問われたポイントを後半に整理しています。独学で午後の読解に不安がある方、直前期に「対策の理由」まで復習したい方、実務のセキュリティ知識を棚卸ししたい方に向けています。
今回の全文を読んで「自分の弱点がわかった」と感じたら、続きはマガジンで一気に埋めてください。全問そろえると、年度をまたいだ出題のつながりも見えてきます(現在鋭意製作中、製作期間中は安く購入可能です)。合格のその先でも読み返せる、セキュリティの読み物として残る一冊です。まずはこの一篇を最後まで読み、マガジン購読で本編を手元にどうぞ。
この記事で扱うセキュリティ事例
試験区分: 情報処理安全確保支援士
出典: 令和7年度 秋期 情報処理安全確保支援士試験 午後 問2
主なテーマ: 暗号資産の署名鍵管理、オフライン署名、メッセージダイジェストとMAC、サイドチャネル攻撃、HSMへの鍵ラッピング移送
この記事は「情報処理安全確保支援士 午後問題 全70問」シリーズの1本です。→ 全70問の一覧・テーマ別索引はこちら
導入: なぜこの事例が重要なのか
暗号資産の世界で、署名鍵(秘密鍵。自分だけが持つ鍵)は「そのアドレスの所有権そのもの」です。一度漏れれば、台帳(ブロックチェーン上の取引記録)上は正当な送金として記録され、取り返しがつきません。情報処理安全確保支援士試験の令和7年度秋期 午後 問2は、従業員50名・顧客口座20万件・時価200億円相当のBコインを預かる暗号資産交換業者A社を舞台に、署名鍵をどう守り、どう移送するかという、実務と試験の両方に直結するテーマを扱いました。
「鍵はオフライン施設に隔離しているから安全」——この安心感が、一つのマルウェアと一人の内部者、そしてハッシュ値だけの照合ファイルによって、次々と崩れていきます。この記事では、まず事例の流れを物語として読み、専門用語の意味と試験のポイントは後半の「重要キーワードと関連知識」でまとめます。
インシデントの概要
舞台はA社。クラウド上に顧客向け・従業員向け・基幹・台帳(Bコインノード)の各サーバを置き、本社からはVPN経由で業務にアクセスしています。Bコインは楕円曲線暗号によるデジタル署名で、送金には署名鍵Sによる署名が必要です。台帳側は検証鍵Vで署名を検証し、正当ならブロックチェーンに記録します。
署名鍵Sはネットワークから完全隔離された鍵管理施設K(以下、施設K)内の鍵管理PCに保管されています。施設Kには監視カメラがあり、持ち込めるのは会社支給のUSBメモリ(業務用メディア)だけ——いわゆるコールドウォレット的(インターネットから完全に切り離された環境で保管する仕組み)な運用です。
出庫業務は大きく三つの段階に分かれます。午前9時、基幹サーバが未処理の出庫依頼から移転情報ファイルを作成し、従業員向けサーバに保存します。午前10時、当日担当者(財務部)が業務PCでファイルをダウンロードし、業務用USBにコピーして施設Kへ持ち込み、署名アプリが署名鍵Sで署名した「署名済み移転情報ファイル」をUSBに書き戻します。担当者はUSBを持ち出し、従業員向けサーバへアップロードします。午後1時、基幹サーバが署名済みファイルを取得し、検証鍵Vで署名を検証したうえで台帳サーバへ送信し、Bコインの移転を記録します。
何が起きたのか
試験問題では、A社の出庫業務に対して「こういう不正が起きうる」という想定事例が二つ示されています。記事でも同じ呼び方を使うので、先に整理しておきます。
想定事例(a) … 外部の攻撃者がマルウェアで「送金内容のファイル」を書き換え、正規の署名鍵で署名させてしまうパターン(第三者攻撃)
想定事例(b) … 内部の担当者が署名鍵Sそのものを持ち出し、自宅から不正送金するパターン(内部者不正)
「入り口」というのは、攻撃が成立し始める弱点・きっかけのことです。以下、それぞれの流れを時系列で追います。
想定事例(a):マルウェアが「送金先」だけ書き換える
ある日、標的型攻撃のメール添付を開いた当日担当者の業務PCが、マルウェアXに感染します。マルウェアXは任意ファイルの書き換えとインターネット通信が可能で、ウイルス対策ソフトには検知されません。
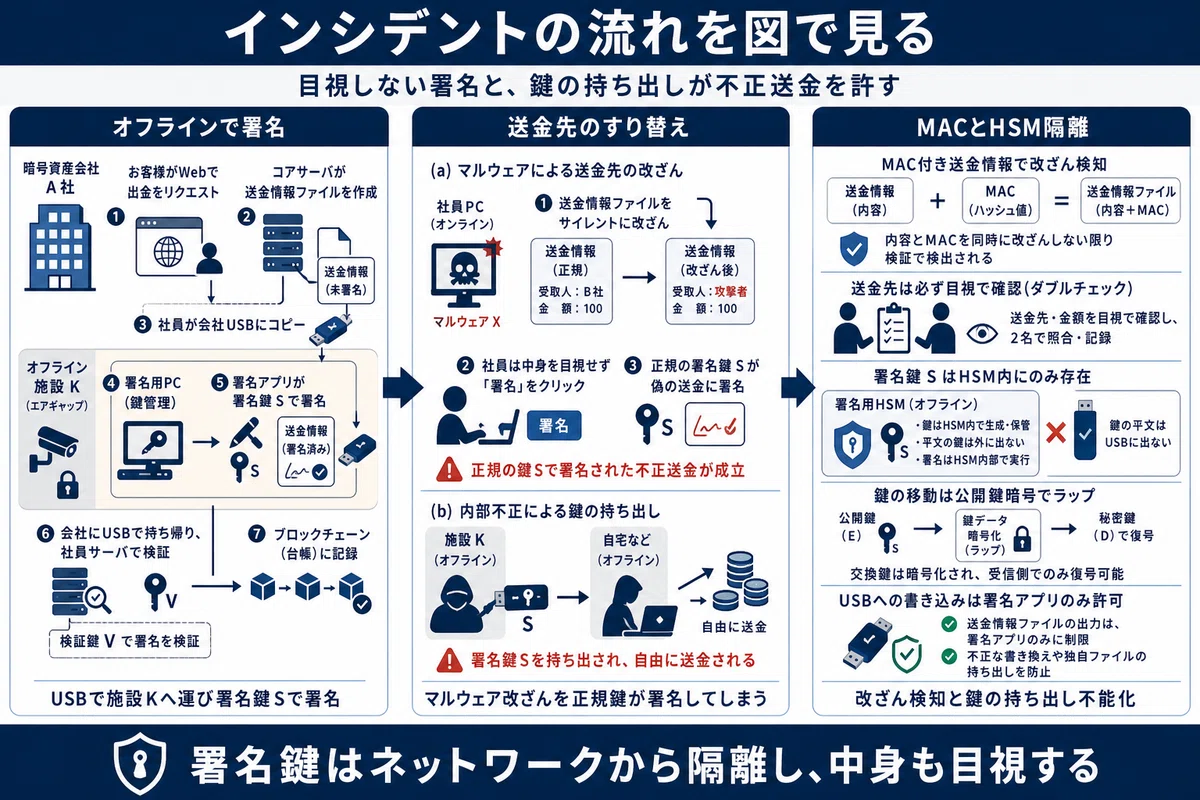
ここからが想定事例(a)が現実になりうる入り口(弱点)です。A社の出庫手順では、担当者はUSBに入った移転情報の中身を目視で確認せず、署名アプリに「署名ボタンを押す」だけを任せていました。つまり「送金先が本当に顧客の依頼どおりか」を人間が見ていない。マルウェアがファイルをすり替えても、担当者は気づかず、正規の署名鍵Sで署名処理が進んでしまう——これが想定事例(a)の前提です。
感染後、マルウェアXは業務PC上やUSB上の移転情報ファイルを書き換えます。送金先アドレスを攻撃者のものに差し替える——それだけです。署名鍵Sは施設Kに守られたままでも、署名する対象のファイルが攻撃者の内容になっている。改ざんされた内容に対しても正規のSで署名が付くため、基幹サーバの署名検証は通り、ブロックチェーンには「正当な送金」として記録される。200億円規模の資産が、静かに攻撃者へ流れ出すシナリオです。
まとめると: 想定事例(a)は「鍵は守れているのに、鍵で印を押す紙面(移転情報)がすり替えられている」攻撃です。オフライン署名の弱点がここにあります。
想定事例(b):内部者が署名鍵そのものを持ち出す
別の日、別の担当者が起こしたのが想定事例(b)です。施設K内で署名アプリを使う過程で、鍵管理PCから署名鍵Sを業務用メディアへコピーしてしまいます。施設Kを出て業務PCにUSBを接続したとき、Sを業務PCへ、さらに個人メールアドレスへ送信。後日、自宅PCで攻撃者自身が立てたBコインノードに向けた移転情報を作成し、盗んだSで署名して送信すれば、台帳から見ればA社が正当に送金したかのように見えます。
A社は改修案として、基幹サーバが各移転情報ファイルのメッセージダイジェストを計算し、「ファイル名→ハッシュ値」の照合ファイルを添付して従業員向けサーバへ渡す方式を導入しました。署名アプリはUSB内のファイルについてハッシュを再計算し、照合ファイルと一致する場合のみ署名する——一見、改ざん検知が効いているように見えます。
ところが情報システム部のJ氏が指摘します。「移転情報と照合ファイルは、どちらも担当者が持ち運ぶUSBの中にある。攻撃者が移転情報を書き換えたあと、照合ファイルのハッシュ欄もUSBの中で書き換えれば、署名アプリのチェックは通ってしまうのではないか」。ハッシュは誰でも計算できるので、マルウェアは改ざん後の移転情報から正しいハッシュを出し、照合ファイル側の数字もそれに合わせて直せる——この指摘が、MAC導入の議論へとつながります。
その後、従業員200名のM社がA社を買収。施設Kは閉鎖され、署名鍵SをM社のHSM環境へ移管する必要が生じます。ネットワーク経由の鍵移送は規程で禁止。USBで運ぶなら、盗難時にもSが解析されず、HSM管理サーバがマルウェア感染していてもSが漏れない移送手順が求められました。
インシデントの流れを図で見る
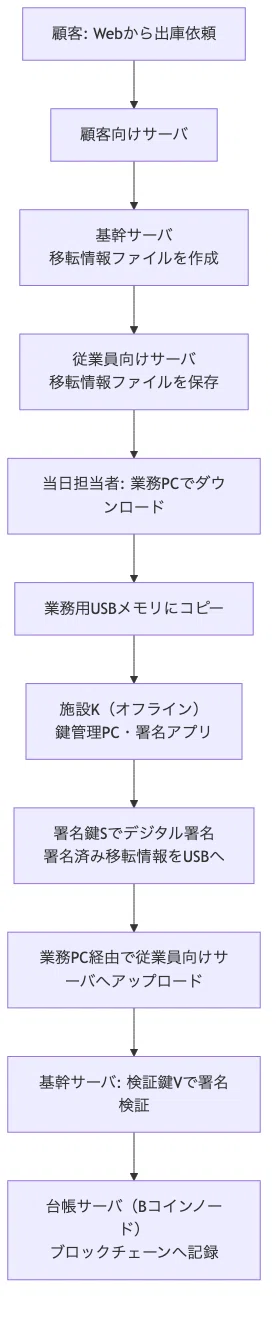
原因はどこにあったのか
技術的な原因:署名対象の完全性が守られていなかった
オフライン署名は「鍵Sがネットに出ない」ことは守れますが、「何に署名するか」はオンライン側のファイルに依存します。マルウェアXが移転情報を差し替えても、正規のSで署名が付く以上、検証は通ります。ハッシュ照合だけでは、照合ファイル自体の同時改ざんを防げません。共通鍵(署名用サーバと署名アプリだけが共有する秘密の鍵)を使ったMACのように、「鍵を知る者だけが作れるタグ」が必要でした。
運用上の原因:人間の確認と相互監視の欠如
担当者が移転情報を目視確認していないこと、施設K内の作業が一人任せであることが、マルウェア改ざんと内部者不正の両方を助長しました。コールド環境でも「誰が何をしたか」の見える化と、複数人による相互確認(四つの目で作業を見守る運用)が不可欠です。
組織上の原因:鍵移送設計の段階的な弱点
パスワード付き圧縮でSとパスワード紙を一緒に運ぶ案では、両方が同時に盗まれるとSが展開(復号して取り出し)されます。公開鍵E(Sを包むために使う鍵のうち、相手に渡してよい方)だけをUSBで渡す案では、HSM管理サーバが感染していれば攻撃者の公開鍵E'にすり替えられ、SをE'で暗号化させる公開鍵すり替え攻撃が成立します。暗号化(第三者に読まれないようにする)だけでなく、正当性(誰が作ったデータか)を証明する仕組みが欠けていました。
重要キーワードと関連知識
事例の流れを読んだあと、登場した用語を試験・実務の観点で整理するセクションです。本文中の括弧書きは最小限にし、くわしい意味はここでまとめています。
業務とシステムの用語
暗号資産交換業 … 暗号資産を顧客の代わりに預かり・売買・送金する事業。A社はBコインを預かり、出庫業務(顧客依頼に応じて外部へ送り出す一連の処理)で移転を実行する。
Bコイン/台帳サーバ(Bコインノード) … 本問の題材コインと、その取引をブロックチェーン(分散型の取引記録)に載せるサーバ。台帳に記録された送金は事実上取り消せない。
移転情報 … 「いくらを、どのアドレスへ送るか」を書いたファイル。正規の署名が付いていれば出金として受理される。想定事例(a)では、この中身がマルウェアに書き換えられる。
基幹サーバ/従業員向けサーバ … 出庫ファイルの作成・検証を行う中核と、財務担当者がファイルを受け渡す中継地点。午前9時・午後1時の処理は基幹、午前10時の持ち運びは従業員向けサーバが関わる。
施設K/鍵管理PC … インターネットから切り離した部屋と専用PC。署名鍵Sはここにだけあり、コールドウォレット(秘密鍵をオフライン保管する運用)の中心。
業務用メディア … 会社支給のUSBなど。施設Kへの持ち込みはこれに限定。マルウェアXはPC上とUSB上のファイルを改ざんする。
VPN … 本社からクラウド上のサーバへ、仮想専用線で接続する仕組み。
署名鍵・検証鍵とデジタル署名
署名鍵S(秘密鍵) … 送金を「A社の正当な意思」として証明する鍵。漏れると第三者・内部者がA社になりすまして送金できる。記事タイトルの「実印」に相当する。
検証鍵V(公開鍵) … 署名が正しいかを確認する鍵。秘密にせず、基幹サーバや台帳側が検証に使う。
デジタル署名 … 秘密鍵でデータに印を付け、公開鍵で「改ざんなし・正規の鍵で作成」と検証する仕組み。鍵は守れても署名対象のファイルが改ざんされていれば意味がない——本問の核心。
想定事例(a)と(b)
試験が「こういう不正が起きうる」と示した仮想シナリオ。本文の「入り口」は、攻撃が成立し始める弱点のこと。
想定事例(a) … 外部攻撃者がマルウェアXで移転情報を書き換え、正規の署名鍵Sで署名させる(第三者攻撃)。入り口は「担当者が移転情報を目視確認せず署名アプリに任せる」運用。
想定事例(b) … 内部担当者が施設Kで署名鍵SをUSBにコピーし持ち出し、自宅から不正送金する(内部者不正)。
ECDSAとEdDSA(デジタル署名方式)
ECDSA(Elliptic Curve Digital Signature Algorithm。楕円曲線デジタル署名アルゴリズム)は、楕円曲線暗号を用いたデジタル署名方式で、Bコインのような暗号資産やTLS証明書(Webサイトの身元証明)などで広く使われます。EdDSA(Edwards-curve Digital Signature Algorithm)は、別の曲線を使う新しい署名方式で、実装が単純で誤実装が起きにくいとされる。
今回の事例では、Bコインが楕円曲線暗号によるデジタル署名を採用していることが前提です。試験の設問1では、署名に関係する方式としてウ(ECDSA)とエ(EdDSA)が正解でした。
混同しやすい用語(署名方式ではないもの)
AES … 共通鍵暗号。同じ鍵で暗号化・復号する方式。ファイル暗号化などに使うが、「送金の印鑑」にはならない。
RSA … 公開鍵暗号の代表。鍵の交換や署名に使えるが、本問の選択肢では「署名方式の例」としてECDSA/EdDSAと区別する。
SHA-256 … ハッシュ関数。データの要約値を作るだけで、署名そのものは行わない。
メッセージダイジェスト、照合ファイル、MAC
メッセージダイジェスト(ハッシュ値) … ファイル内容から計算する固定長の要約。1ビットでも内容が変われば値が変わる。改修案では基幹サーバが各移転情報のハッシュを計算する。
照合ファイル … 「ファイル名→ハッシュ値」の対応表。署名アプリはUSB内ファイルのハッシュを照合ファイルと比較し、一致するときだけ署名する。
MAC(メッセージ認証符号) … 共通鍵Kとデータから作る認証タグ。「改ざんなし」と「共通鍵を持つ正規者が作成」の両方を示す。設問3(2)の正解。鍵を知らない攻撃者は正しいMACを作れない。
HMAC … SHA-256などのハッシュを内部に使うMACの代表例。実務でもよく採用される。
ハッシュとMACの違い(本問で押さえるポイント)
どちらも「データが書き換えられていないか」を調べるのに使いますが、守れる範囲が違います。試験ではこの差が設問3(2)の正解(メッセージ認証符号)に直結します。
ハッシュ(メッセージダイジェスト)ができること
データから要約値を計算し、内容が変わっていれば値も変わることを確認できる。
計算に秘密の鍵は不要。アルゴリズム(SHA-256など)は公開されている。
だから「今手元のファイルと、照合ファイルに書いてある値が一致するか」は確かめられる。
ハッシュだけでは足りない理由(A社の改修案)
まず「USB上なら」の意味を整理します。出庫業務では、担当者が業務用USBメモリに次の両方を入れて施設Kへ持ち込みます。
移転情報ファイル … 実際に署名する送金データ
照合ファイル … 各移転情報のファイル名と、そのときのハッシュ値が書かれた一覧
署名アプリは、USBの中を見て「移転情報のハッシュを計算し、照合ファイルの値と一致するか」を確認してから署名します。つまり、照合ファイルも移転情報も、同じUSBの中にある——ここが「USB上」という言い方の意味です(サーバの奥に閉じ込められておらず、感染した業務PCに刺したUSBの中身として、マルウェアから読み書きできる)。
攻撃の流れは次のとおりです。
マルウェアXがUSB内の移転情報を書き換える(送金先を攻撃者のアドレスに差し替え)
マルウェアは、改ざん後の移転情報から、正しいハッシュを再計算できる(ハッシュは誰でも計算できるため)
マルウェアがUSB内の照合ファイルも開き、該当行のハッシュ欄を、手順2で計算した値に書き換える
担当者が署名アプリを実行すると、「移転情報のハッシュ」と「照合ファイルに書いてあるハッシュ」が一致する——改ざんされているのに、チェックは成功してしまう
つまり「照合ファイルのハッシュ欄も、USB上なら一緒に書き換えできる」とは、照合用の一覧ファイルもUSBに入っているので、移転情報とセットで攻撃者が作り直せるという意味です。ハッシュは「改ざんを検知する」ではなく、「二つのファイルの内容が互いに矛盾していないか」しか見ていません。矛盾しないように両方を攻撃者が揃えて書き換えれば、検知はすり抜けます——これがJ氏の指摘です。
MACが追加でできること
データと共通鍵Kだけを知っている者が、MACという短い認証タグを作れる。
受け取り側は「MACが正しいか」を確認することで、
データが改ざんされていないこと(完全性)
共通鍵を持つ正規の送信者(基幹サーバなど)が作ったこと(正当性の一部)
を同時に確認できる。
マルウェアは共通鍵Kを持たない(想定)ため、移転情報を書き換えても、正しいMAC付きの照合情報を作り直せない。
対比の整理
必要なもの … ハッシュはデータだけ。MACはデータ+共通鍵K。
誰が計算できるか … ハッシュは誰でも(計算式は公開)。MACは鍵を持つ者だけ。
主に分かること … ハッシュは「中身が変わったか」。MACは「変わっていないか」に加え「正規者が作ったか」まで。
本問での弱点 … ハッシュだけだと照合ファイルごと改ざん可能。MACは共通鍵の管理が前提(鍵漏えいには別対策が必要)。
たとえで覚える
ハッシュ … 荷物の「指紋」。指紋そのものは誰でも再計算できるので、荷物と一緒に「指紋の記録」もすり替えられたら検知できない。
MAC … 銀行印の「判子」。判子の型(共通鍵)を持っている者だけが押せる。すり替えた荷物に、本物の判子を押し直すことはできない。
本問の結論: 照合ファイルをハッシュだけで守る改修案は不完全。MAC(メッセージ認証符号)を使い、基幹サーバと署名アプリだけが共有する共通鍵で照合情報を保護する——というのが、試験が求める答えの方向です。
標的型攻撃とマルウェアX
標的型攻撃 … 特定の組織・人物を狙ったメール等で侵入する攻撃。想定事例(a)では当日担当者の業務PCが感染するきっかけ。
マルウェアX … 任意ファイルの書き換えとインターネット通信が可能で、ウイルス対策に検知されない悪意あるプログラム。図3の(i)(ii)間・(vi)(vii)間に不正処理を挿入する(設問3(1))。
HSMと鍵ラッピング、公開鍵すり替え
HSM(Hardware Security Module) … 秘密鍵をチップ内に閉じ込め、外に出さず署名・復号する専用機器。M社買収後、施設Kに代わる保管先。
鍵ラッピング … 署名鍵Sを暗号鍵E(公開鍵)で暗号化してUSBで運び、移送先HSMの復号鍵D(秘密鍵)だけが復号する方式。DがUSBに無ければ盗難でもSは取り出せない(設問4(3))。
公開鍵すり替え … 鍵移送時、M社HSMの公開鍵Eの代わりに攻撃者のE'を渡し、SをE'で暗号化させる手口。M社の復号鍵Dでは開けず、攻撃者だけがSを奪える(設問4(4))。
なぜ公開鍵Eをすり替えるのか(設問4(4))
買収後、A社の署名鍵SをM社のHSMへ移す手順は、おおよそ次の設計です。
移送先のM社HSMが、鍵ペア**暗号鍵E(公開鍵)と復号鍵D(秘密鍵)**を生成する。DはHSMの中にだけ残す。
暗号鍵EをA社側のHSM管理サーバへ渡す(USBで運ぶ想定)。
HSM管理サーバが、施設Kから取り出した署名鍵SをEで暗号化し、暗号化されたSをUSBに書き込む。
USBをM社へ渡し、M社HSMがDで復号してSを取り込む。
手順3の「Eで暗号化する処理」がHSM管理サーバ上で行われる点が重要です。このサーバがマルウェアに感染していると、攻撃者は暗号化の直前に割り込めます。
ここでの「攻撃者」は内部者ではない
本問の設問4(4)で想定しているのは、HSM管理サーバにマルウェアを仕込んだ外部の攻撃者です。施設Kの担当者が署名鍵SをUSBにコピーして持ち出す想定事例(b)の内部者不正とは、入り口も手口も別物です。
想定事例(b) … 攻撃者は当日担当などの内部者。施設Kで平文のSをUSBへコピーして持ち出す。USBは担当者が正規業務で持ち運ぶ。
設問4(4) … 攻撃者は外部(HSM管理サーバを感染させた第三者)。サーバ上でEを攻撃者の公開鍵(E')にすり替え、暗号文を自分の秘密鍵で復号する。USBを物理的に盗む必要はない(下記)。
内部者が悪意を持てば(b)のようにSを直接持ち出せますが、(4)は「コールド保管・鍵ラッピングで守っているはずの移送経路」を、管理サーバの改ざんだけで突破する第三者攻撃として問われています。
攻撃者が何をするのか
設問4(4)の攻撃者は、A社の社員ではなく、ネットワーク越しにHSM管理サーバを乗っ取った外部の第三者です。施設Kに入ったり、USBをひったくったり、担当者になりすましたりはしません。サーバの中の「鍵を包む手順」だけを書き換えるのが、この攻撃の本体です。
攻撃者がやらないこと
施設Kの金庫(コールド環境)から、署名鍵Sを直接コピーする(それは内部者不正・想定事例(b))
USBメモリを物理的に盗む(担当者が正規に持ち運ぶので、盗まなくても暗号文のコピーが取れる)
移転情報ファイルだけを書き換える(それは想定事例(a)のマルウェアX)
攻撃者がやること(時系列)
① 準備(攻撃開始前)
自分用の鍵ペアを用意する。公開鍵(E')はあとでサーバに渡す。秘密鍵は攻撃者だけが持ち、絶対に他人に渡さない。
HSM管理サーバにマルウェアを入れ、サーバを遠隔操作できるようにする。
② すり替え(鍵移送の当日・作業1あたり)
本来、M社HSMが作った正規の公開鍵EがUSBでサーバに届く。
攻撃者は、サーバが読む公開鍵を攻撃者の公開鍵(E')に差し替える。
担当者や施設Kの作業者は「いつもどおり鍵移送している」と思っている。見た目の手順は変わらない。
③ 暗号化の乗っ取り(作業3あたり)
施設Kから取り出した署名鍵Sを、HSM管理サーバが「Eで暗号化してUSBに書く」処理を行う。
サーバはE'を使うので、USBに入るのは「(E')でロックされたS」=攻撃者専用の箱に入った実印になる。
M社に届けても、M社の復号鍵Dでは開けない(箱の鍵が違うため)。
④ 奪取(攻撃者の手元へ)
感染したサーバ上に残った暗号文、または処理のコピー・傍受などで、同じ暗号文を攻撃者のPCへ持ち出す。
攻撃者は自分の秘密鍵で復号する → 平文の署名鍵Sが手に入る。これが試験でいう窃取。
⑤ その後
手に入れたSを使い、不正な移転情報に署名して送金できる(想定事例(b)の内部者と同じ「実印を使った送金」段階に入る)。
一文で言うと
攻撃者は、「M社だけが開けられる箱(E)」に実印(S)を入れるはずの処理を、「攻撃者だけが開けられる箱(E')」に入れさせ、箱のコピーを自分の秘密鍵で開けて実印を取り出す。
正規の流れでは、暗号化されたSはM社のHSMの中だけで開けます。攻撃者は暗号化そのものは妨げず、開けられる相手だけを自分に向け替える——だから「破壊」ではなく「窃取」です。
攻撃者の目的は「Sを自分の手に取る」こと
USBを途中で盗むだけでは、正しくEで暗号化されていれば、攻撃者は暗号文を読めません(復号にはM社HSM内のDが必要で、攻撃者には無い)。ファイルを壊すだけなら、M社は鍵移管に失敗するだけで、攻撃者はSを得られません。
そこで攻撃者は次のようにします。
攻撃者が自分用の鍵ペア(公開鍵E'+秘密鍵)を用意する。
HSM管理サーバに渡すはずの正規のEを攻撃者の公開鍵(E')にすり替える(USBに書くファイルを差し替える、または暗号化処理に使う鍵をE'にする)。
サーバは「Eで暗号化した」と思って実行するが、実際には**(E')でSが暗号化**される。
USBの中身は、(E')に対応する攻撃者の秘密鍵でしか開けない。
結果は次のとおりです。
M社HSM … 手元のDでは復号できない(暗号文はE'用のため)。正規のSは取り込めず、移管は失敗する。
攻撃者 … 自分の秘密鍵で復号できるので、署名鍵Sを奪える。あとは内部者不正と同様に、自宅から不正送金が可能になる。
なぜE'で暗号化させると「窃取」になるのか
「すり替え・暗号化」だけでは、USBをひったくるイメージの盗みには見えません。試験でいう窃取は、次の一連の流れで「攻撃者の手元に、復号可能な形でSが渡る」ことです。
USBの中身は、最初から平文のSではない
鍵ラッピング後、USBにあるのは「暗号化された署名鍵S」という暗号文です。攻撃者がやりたいのは、この暗号文を自分だけが開けられる鍵で包ませることです。
正規のE(M社HSMの公開鍵)で暗号化した場合 … 開けられるのはM社HSM内のDだけ(攻撃者は開けない)
すり替えた攻撃者の公開鍵(E')で暗号化した場合 … 開けられるのは攻撃者の秘密鍵だけ(M社のDは開けない)
すり替えは「荷物の送り先を間違える」ようなものです。正規手順では「M社だけが開けられる箱」にSを入れて送るはずが、攻撃者は「自分だけが開けられる箱」に入れさせます。
窃取までの具体的なステップ
攻撃者は自分用の鍵ペア((E')+秘密鍵)を用意する。秘密鍵は攻撃者だけが保持する。
感染したHSM管理サーバで、USBに載せるEを(E')に差し替える(図7の作業1の段階)。
施設Kなどで、署名鍵Sが(E')で暗号化され、その結果がUSBに保存される(図7の作業3)。この時点でUSB上のデータは「E'でロックされたS」である。
攻撃者は、感染サーバ上の処理や通信の傍受などで、同じ暗号文のコピーを自分の環境へ持ち出す(USBを物理的に盗む必要は必ずしもない。サーバ上にファイルが残ればコピーできる)。
攻撃者は、手元の秘密鍵で復号する → 平文の署名鍵Sが手に入る。
以降、Sを使って不正送金ができる——これが窃取の完成である。
つまり「盗む」行為は、暗号化の段階で鍵の宛先を攻撃者に向け、あとから秘密鍵で中身(S)を取り出すことです。単にファイルを壊す・移管を失敗させるだけなら、攻撃者はSを得られません。E'で暗号化させるのは、暗号文を攻撃者が復号できるようにするためであり、その結果としてSが攻撃者の支配下に入るので「窃取」と呼びます。
たとえ
金庫の鍵(S)を、宅配便で送るとき、受取人(M社)専用の鍵付きボックス(Eでロック)に入れるはずが、攻撃者が自分用の南京錠(E')にすり替えてロックさせる。受取人は自分の鍵(D)では開けない。攻撃者は同じ箱のコピーを持ち帰り、自分の鍵(秘密鍵)で開ける——中身の金庫の鍵を奪ったことになる。
公開鍵暗号のルールは「公開鍵で暗号化したデータは、その公開鍵と対になる秘密鍵でしか開けない」です。すり替えは、配送先をM社ではなく攻撃者に向ける手口です。「USBを暗号化して守る」だけでは、どの公開鍵で暗号化したかを確かめないと、200億円分の実印を攻撃者に届けてしまう——設問4(4)の論点です。
防ぐには … Eが本当にM社HSMが発行したものかを、HSM自身の署名などで検証してから暗号化する(正当性の確認)。機密性(暗号化)だけでは足りない、というのが本問のまとめです。
サイドチャネル攻撃(テンペスト攻撃)
暗号の数式を解くのではなく、処理中に漏れる物理的な情報——電磁波、作動音、消費電力、処理時間など——から秘密鍵を推測する攻撃です。**テンペスト(TEMPEST)**は、電磁波の漏えいを利用する代表例で、施設の外から機器の動作を観測するイメージです。
施設Kの外から鍵管理PCの作動音や放出電磁波を観測し、署名鍵Sを推測する——これが設問2の解答です。「施設Kに対策が施されている」という前提から、建物の内側ではなく外側からの手口を選ぶことがポイントです。
不正のトライアングル(運用の観点)
不正は「動機」「機会」「正当化」の三要素が揃うと起きやすい、という整理です。本問では施設Kで一人作業できる機会が大きく、署名鍵をUSBへコピーできる機会も与えられていました。当日担当を複数名にし相互確認する——設問3(3)の正解——は、機会を減らす対策として理解するとよいです。
機密性・完全性・正当性(試験で使う三つの整理軸)
機密性 … 許可されていない者に内容が読まれない(暗号化、鍵の隔離)
完全性 … データが改ざんされていない(ハッシュ、MAC)
正当性 … データが正規の送信者・正規の鍵から来ている(MAC、デジタル署名、HSMによる鍵の証明)
本問の改修案は完全性に偏り、鍵移送では機密性だけを見て正当性が抜けた——という読み方ができます。
試験で問われていたポイント
設問1:Bコインの署名方式
正解はウ(ECDSA)とエ(EdDSA)。「全て選べ」形式で、署名に用いられる楕円曲線系の方式を識別する問題でした。AES(共通鍵)、RSA(公開鍵暗号の代表)、SHA-256(ハッシュ関数)は署名方式ではないため除外します。
設問2:施設Kの物理的防御を迂回する攻撃
施設Kの外から、鍵管理PCの作動音や放出される電磁波を観測し、署名鍵Sを推測する——サイドチャネル/テンペスト攻撃の典型です。「施設Kに対策が施されている」という記述から、建物の外側からの手口を読み取ることが分かれ目でした。
設問3:マルウェアの不正処理と対策
(1)マルウェアXが行う不正処理のタイミングは、図3の業務フロー上、(i)と(ii)の間(担当者がUSBへファイルを保存した直後)で「攻撃者宛ての移転情報ファイルを業務用メディア内に追加する」、(vi)と(vii)の間(署名済みファイルをサーバへ戻す前後)で「署名済みファイルを攻撃者に送信し、USBから削除する」。(2)照合ファイル改ざん対策の空欄aは「メッセージ認証符号」。(3)内部者不正への対策例として「当日担当者を複数名とし、互いに確認しながら作業を実施する」——不正のトライアングルの「機会」を減らす人的統制です。
設問4:HSMへの鍵移送
(1) 図6の問題点
パスワードで暗号化した署名鍵Sと、紙に書いたパスワードを同じUSB・同じ荷物で移送している点です。両方が同時に盗難・紛失すると、攻撃者はパスワードでSを復元できます。
(2) 図7の穴埋め
空欄への解答(記号)
[b]・[e] … ウ(署名鍵S)
[c] … ア(暗号鍵E=公開鍵側)
[d] … エ(復号鍵D=秘密鍵側)
[あ] … オ(暗号化)
[い] … ク(復号)
穴埋め後の文(図7の該当箇所)
図7は、J氏が提案した「鍵ラッピングによる署名鍵Sの移送・検証方法」です。空欄を埋めると、手順のうち特に試験で問われる部分は次のとおりになります。
作業3(施設K・鍵管理PC)
「移送用メディアから読み込んだ暗号鍵Eを用い、署名鍵Sを暗号鍵Eで暗号化し、生成されたデータを移送用メディアに保存する。暗号鍵Eは移送用メディアから削除する。」作業6(M社・HSM管理サーバ/HSM内)
「HSM内でこのデータを復号鍵Dで復号し、得られた署名鍵SをHSMに登録する。」
図7全体の流れ(空欄を埋めた要約)
M社社員(A社社員が立ち会い)がHSM管理サーバで、HSM内に3,072ビットRSAの鍵ペア暗号鍵Eと復号鍵Dを生成し、暗号鍵Eを空の移送用メディアに保存する。
両社社員が移送用メディアを施設Kへ持ち運ぶ。
施設Kの鍵管理PCで暗号鍵Eを読み込み、署名鍵Sを暗号鍵Eで暗号化して移送用メディアに保存し、メディア上の暗号鍵Eを削除する。
移送用メディアをHSM管理サーバへ持ち帰る。
移送用メディアをHSM管理サーバに接続し、暗号化されたデータをHSMへ取り込む。
HSM内でデータを復号鍵Dで復号し、得られた署名鍵SをHSMに登録する。
以降、図6の作業4・5と同様に、署名・検証・移送用メディアの消去を行う。
読み取りのポイント: [b]と[e]はどちらも署名鍵S(同じものを「暗号化する対象」と「HSMに登録する対象」として二度登場)。[c]は公開鍵側のE、[d]はHSM内に残る秘密鍵側のD。[あ]は施設K側での暗号化、[い]はHSM内での復号、という役割分担です。
(3) USB盗難でもSが漏れない理由
復号に必要な復号鍵Dは、移送先のHSMの中にだけあり、USBやHSM外には入っていないためです。盗まれたのは「Eで暗号化されたS」だけでは、攻撃者は読めません。
(4) HSM管理サーバ感染時のリスク(公開鍵すり替え)
正解の要点は、攻撃者が自分の鍵ペアの公開鍵(E')にEをすり替え、署名鍵Sを(E')で暗号化させることです。
鍵ラッピングでは、M社HSMがEとDを作り、A社側が「SをEで暗号化してUSBへ書く」処理を行います。攻撃者はEをE'に差し替え、Sを(E')で暗号化させる。
窃取になる理由は、USBには平文のSではなく「E'で暗号化されたS」が入るからです。攻撃者は暗号文のコピーを取得し、自分だけが持つ(E')の秘密鍵で復号すれば、平文のSが手に入る。正規のEで暗号化されていれば、復号できるのはM社HSM内のDだけで、攻撃者はSを得られない。E'で暗号化させるのは「移管を失敗させる」だけでなく、攻撃者が復号可能な形でSを届けさせる手口である。
対策として、Eが本当にM社HSM発行かをHSM署名等で確認する(正当性の検証)が必要です。
経営者が読み取るべきポイント
「オフラインだから安全」は半分しか正しくない
署名鍵を隔離しても、署名対象のファイルが感染PCやマルウェアに触れれば意味がありません。200億円規模の資産を預かる事業者にとって、鍵の保管とデータの完全性はセットで設計すべき経営判断です。
内部者リスクは技術だけでは防げない
一人で施設Kに入り、USBに鍵をコピーできる運用は、不正のトライアングルで「機会」が最大化されています。複数人での相互確認や、鍵をアプリ外に取り出せない構造——人的統制と技術統制の両方への投資が必要です。
買収・統合時の鍵移管は計画段階から設計する
M社による買収で施設Kが閉鎖されるように、組織変更は鍵の行方に直結します。「パスワード付きUSB+紙」レベルの移送では、盗難・感染・すり替えのいずれにも脆い。HSM移行はセキュリティ監査でも必ず問われるテーマであり、事前のプロトコル設計が信頼の維持につながります。
再発防止策
技術面の対策
移転情報ファイルにはMAC(メッセージ認証符号)を付与し、照合ファイルの同時改ざんを防ぐ
鍵移送は公開鍵暗号による鍵ラッピングに加え、HSM署名で暗号鍵Eの正当性を検証する
署名鍵SはHSM内に閉じ込め、平文でメモリやUSB上に存在させない
運用面の対策
施設K内の作業は複数人で相互確認しながら実施する
移転情報の内容を担当者が目視確認する手順を組み込む
業務用メディアへの書き込みを署名アプリに限定し、鍵ファイルの持ち出しを構造的に防ぐ
組織面の対策
暗号資産の出庫業務フローを定期的に脅威モデリングし、マルウェア・内部者・物理漏えいの各経路を洗い出す
買収・統合時の鍵移管手順を事前に文書化し、演習する
受験対策としての学び
この問題の着眼点
問2は「暗号資産の出庫フロー」「マルウェアと内部者の攻撃」「ハッシュ vs MAC」「HSMへの鍵ラッピング」という、暗号の基礎から応用までを一つの長文で貫く構成でした。図3の業務フローを頭に入れ、各設問がどの段階・どの弱点を問うかを対応づけると解きやすくなります。
押さえるべき出題パターン
署名方式の識別——ECDSA・EdDSAは署名、AESは共通鍵、SHA-256はハッシュ
ハッシュとMACの違い——ハッシュは誰でも計算可、MACは共通鍵が必要
マルウェアの挿入タイミング——図3の(i)(ii)と(vi)(vii)の間
鍵ラッピングの穴埋め——SをEで暗号化、Dで復号、DはHSM内のみ
公開鍵すり替え——感染サーバがEを攻撃者の公開鍵に差し替えるリスク
類題への応用
暗号鍵管理の問題は、「機密性(暗号化)」「完全性(改ざん検知)」「正当性(送信者の証明)」の三要素で整理すると応用が効きます。パスワードと鍵を一緒に運ぶ、ハッシュだけで照合する、公開鍵を検証せずに使う——こうした「一要素だけの対策」の弱点を指摘できるかが、記述式でも差がつくポイントです。
まとめ
A社の事例は、200億円規模のBコインを預かる交換業者が、オフライン署名という「堅牢に見える」仕組みの中に、マルウェア改ざん・内部者持ち出し・照合ファイルの同時改ざん・鍵移送時の公開鍵すり替えといった複数の落とし穴を抱えていた姿を描いています。
署名鍵Sは「実印」以上の価値を持ち、台帳は署名の正しさしか見ません。だからこそ、鍵そのものの保護と、鍵で署名する対象の完全性、そして鍵を運ぶプロトコルの正当性——この三つを同時に設計することが、情報処理安全確保支援士の試験でも暗号資産業界の実務でも問われる本質です。
参考・出典
IPA 独立行政法人情報処理推進機構「令和7年度 秋期 情報処理安全確保支援士試験 午後 問2」問題冊子・解答例(2025r07a_sc_pm_ans.pdf)
CRYPTREC/IPA「暗号技術」関連資料(ECDSA、EdDSA、HMAC等)
この記事は生成AI記事をもとに私自身がハルシネーションに注意しています。少しでもお役に立てば幸いですが間違いや、気に入った点があれば「スキ」や、コメントをいただければ嬉しいです。
次に読む
ここから先は

情報処理安全確保支援士(登録セキスペ)の午後問題、「読んでも頭に入らない」と感じていませんか?本シリーズでは、2017年〜2025年の過去…
この記事が気に入ったらチップで応援してみませんか?
