結論:2026年10月23日時点で、HTTP公開されたMCPサーバーが@modelcontextprotocol/sdk 1.3.0〜1.31.0、または@modelcontextprotocol/server 2.0.0〜2.2.0を使っている場合、CVE-2026-111768の確認が必要です。修正版へ更新するだけでは対策は完了せず、2種類の上限設定と再起動・再配置まで行います。
- 対象:信頼し切れないクライアントからHTTPで到達できるMCPサーバーです。stdio専用サーバーは公式告知で対象外とされています。
- 影響:1件のHTTPリクエストでメモリを使い切り、Node.jsプロセスが停止する可能性があります。公式評価は可用性への影響で、コード実行や情報漏えいは示されていません。
- 修正:1.xは1.32.0以降、2.xは2.3.0以降へ更新し、
maxToolInputElementsとmaxRequestBodySizeを実際の入力に合わせて設定します。
対象読者:社内MCPサーバー、AIエージェント、Claude Code連携、自動化基盤を管理する開発・情報システム担当者と経営責任者
読了後にできること:対象版かを判定し、版確認、更新、設定、再起動、更新後確認を同じ作業票で進められます。
朝、社内エージェントの監視画面で、複数のMCPツールが一斉に「接続失敗」と表示されたとします。プロセスを再起動すると一度は戻るものの、同じ時間帯にNode.jsのメモリ不足ログが残っています。今回のMCP TypeScript SDK脆弱性「CVE-2026-111768」は、このようなHTTPサーバー停止につながる入力検証の問題です。
ここで焦って「Claude Codeが乗っ取られる」「MCP経由で社内データが抜かれる」と広げてはいけません。GitHub Advisory DatabaseのCVE-2026-111768が示すのは、ネットワーク経由で到達できる対象版のサーバーに対する可用性の問題です。CVSSでも機密性と完全性はNone、可用性はHighと評価されています。
一方、「修正版へ上げれば終わり」でもありません。公式告知は、修正版で追加された入力要素数の上限が初期状態では無効であり、更新後に設定しなければ動作は変わらないと明記しています。バージョン更新、2種類の上限設定、実行中プロセスへの反映を一続きの作業として扱う必要があります。
最終更新:2026年10月25日(JST)
まず判定:自社のMCPサーバーが対象か
最初に見るのは「MCPを使っているか」ではなく、「どのパッケージを、どの版で、どの通信方式のサーバーに使っているか」です。AIツールの名前だけでは判定できません。
| npmパッケージ | 影響を受ける版 | 修正版(設定必須) | 2026年10月25日時点のlatest |
|---|---|---|---|
@modelcontextprotocol/sdk(1.x) | 1.3.0以上、1.32.0未満 具体的には1.3.0〜1.31.0 | 1.32.0以降 | 1.32.2 |
@modelcontextprotocol/server(2.x) | 2.0.0以上、2.3.0未満 具体的には2.0.0〜2.2.0 | 2.3.0以降 | 2.4.0 |
表の「修正版」は、保護機能を設定できるようになった最初の版です。自動的に安全な上限が有効になる版、という意味ではありません。1.32.0や2.3.0へ更新した後も、maxToolInputElementsを設定しなければ従来と同じ挙動です。
また、package.jsonに書かれた範囲だけで判断しないでください。lockfileが固定している版、モノレポ内の重複依存、コンテナやサーバーレス成果物へ実際に入った版まで確認します。npmを使うプロジェクトでは、公式のnpm lsドキュメントに沿って、次のように依存ツリーを確認できます。
npm ls @modelcontextprotocol/sdk @modelcontextprotocol/server --allpnpmやYarnを使う場合は、それぞれのlockfileと依存関係確認機能で同じ2パッケージを追います。依存スキャナーが1.xの@modelcontextprotocol/sdkを検出しても、クライアント機能だけを使う構成やstdio専用サーバーであれば、このCVEの到達条件には一致しません。検出結果を入口にして、実際のサーバー実装まで確認するのがポイントです。
なお、Linuxディストリビューションが関連パッケージを提供する場合、上流の版番号だけで判定してはいけません。ディストリビューションは古い上流版へ修正をバックポートすることがあるため、Debian Security FAQが説明するように、各社のセキュリティ告知にある完全なパッケージ版と変更履歴で判断します。今回の公式GHSAが直接列挙しているのはnpmの2パッケージであり、2026年10月23日時点で特定のDebian版やRPM版を示す公式根拠は確認できませんでした。AIエージェントの役割と導入時の全体像は、AIエージェント導入完全ガイドで整理しています。
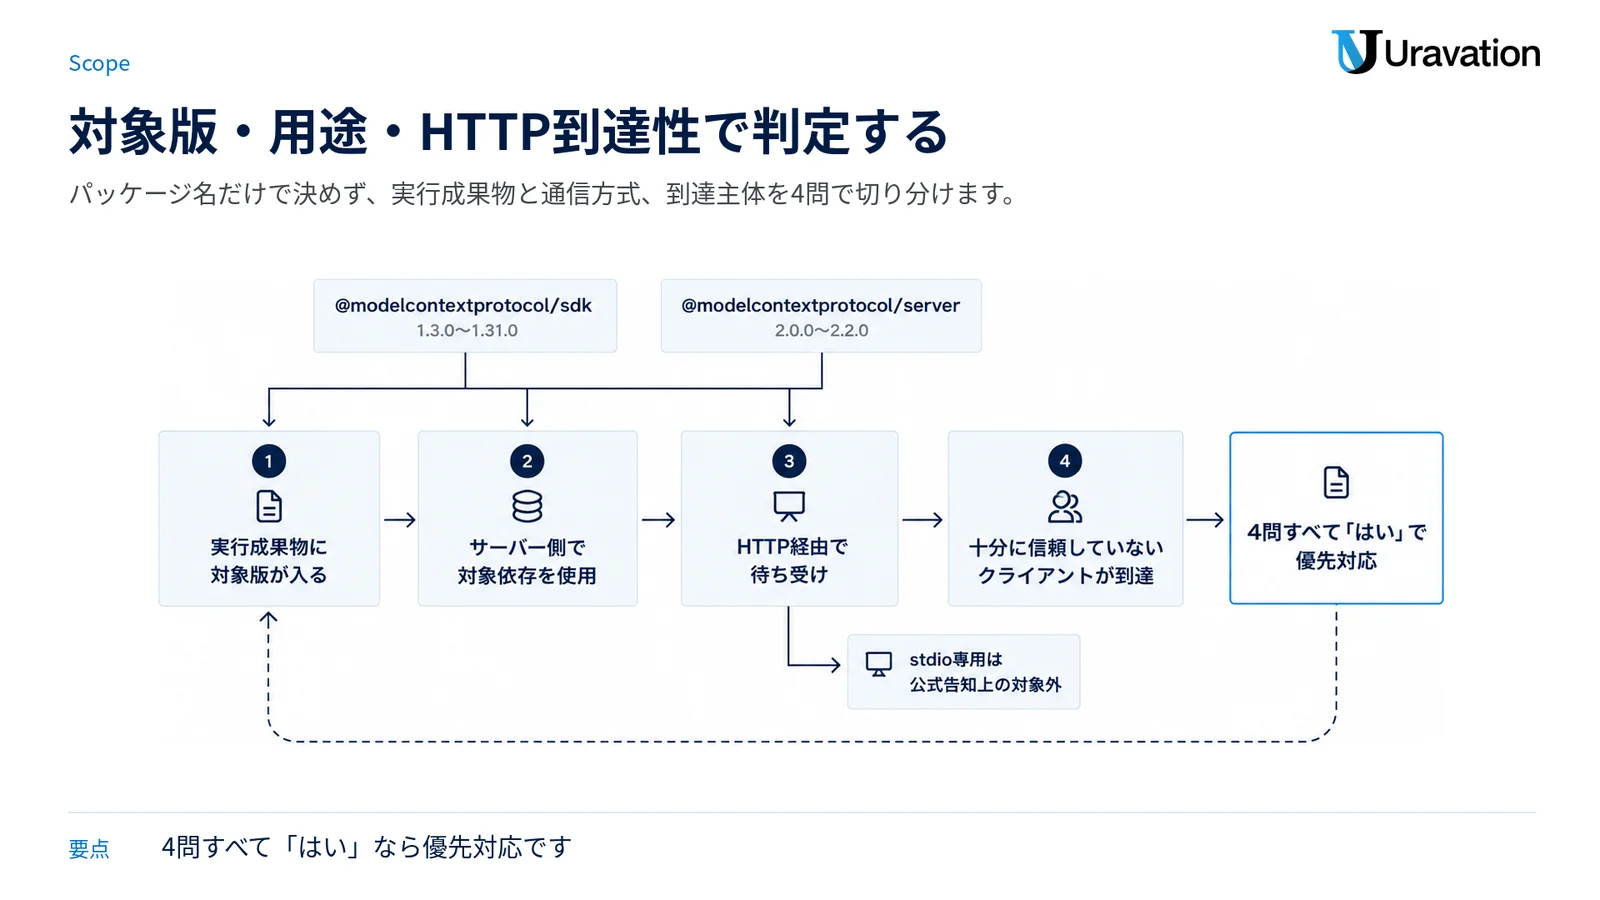
該当するかを4問で切り分ける
- 実行中の成果物に、表の対象版が入っているか。
- その依存をMCPサーバー側で使っているか。v1はサーバーとクライアントが同じパッケージなので用途確認が必要です。
- サーバーはStreamable HTTPなどHTTP経由で待ち受けているか。stdio専用なら公式告知上は対象外です。
- 十分に信頼していないクライアントから到達できるか。SDKへ届く前に認証しているかも確認します。
4問すべてが「はい」なら優先対応です。社内ネットワーク内でも、複数部署、委託先、別テナントのエージェントが到達できる場合は、「社内だから完全に信頼できる」と一括りにせず、到達主体を確認してください。
1件のHTTPリクエストで何が起きるのか
問題は、HTTP本文のバイト数だけでは入力検証の負荷を抑えられない点にあります。対象版のサーバーは、1回のtools/callに含まれる配列要素数とオブジェクトキー数へ上限を設けず、入力スキーマを検証していました。そのため、既定の4 MiB以内に収まる1件のHTTPリクエストでも、検証中にサーバーのメモリを使い切り、JavaScript heap out of memoryでプロセスが終了する可能性があります。
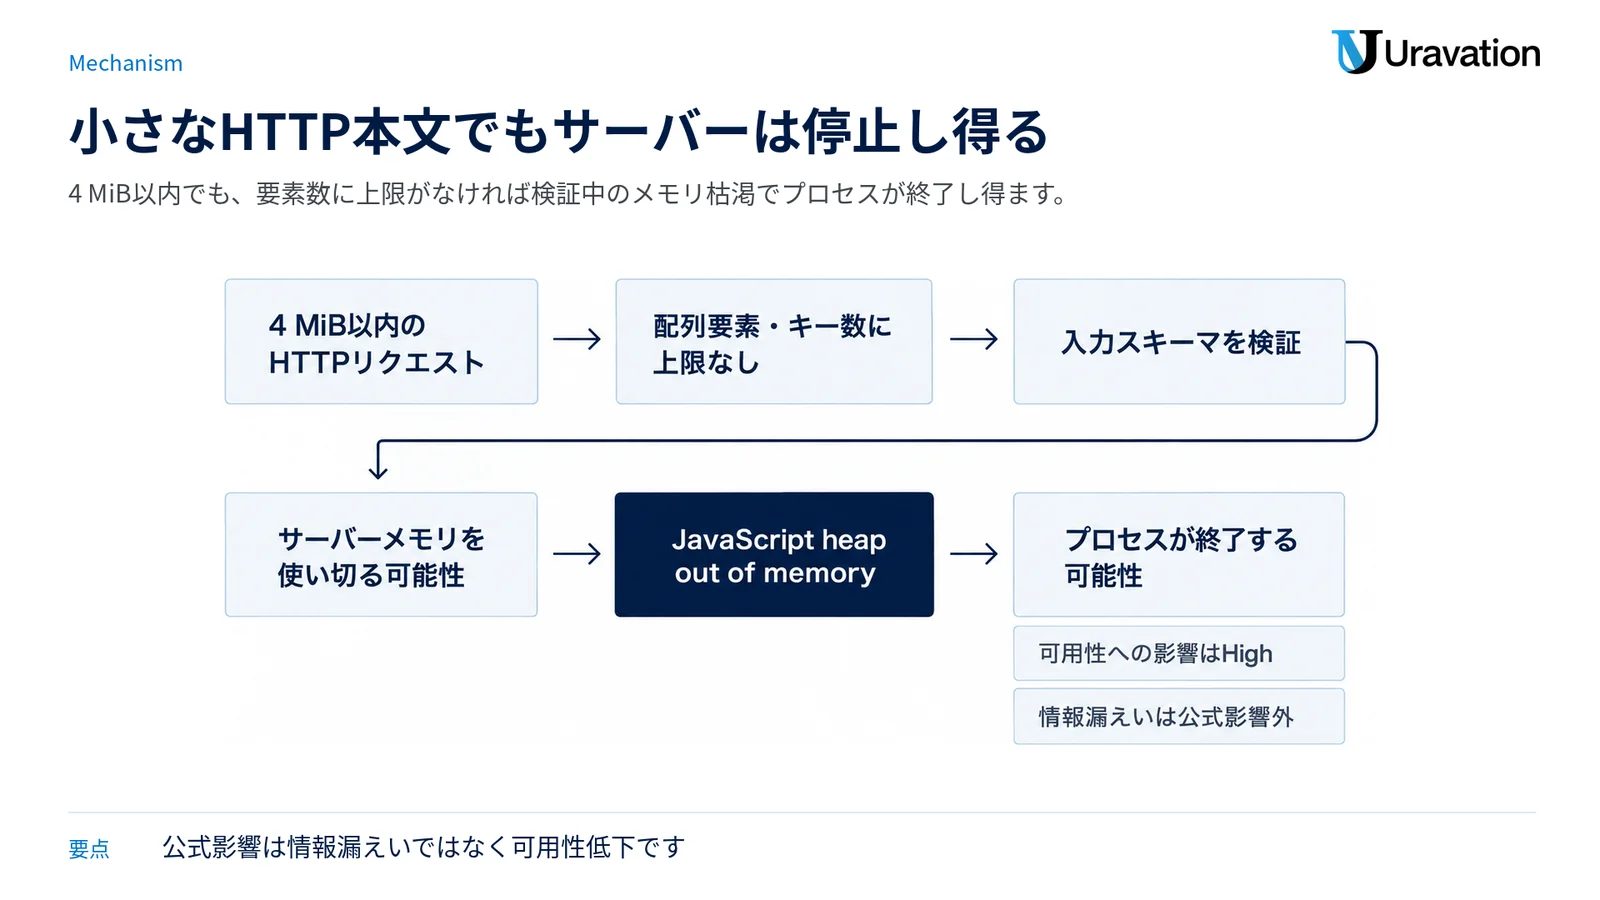
特に、入力に配列またはrecordを持つMcpServerツールでリスクが高いと、公式告知は説明しています。SDKへ届く前にリクエストを認証していない構成では、資格情報は不要です。逆に、認証をSDKの手前で行う構成では、その認証境界を越えたクライアントだけが到達できます。
| 評価項目 | 公式の評価 | 日本語での意味 |
|---|---|---|
| 深刻度 | High、CVSS v3.1 7.5 | ネットワークから低い複雑さで可用性へ大きな影響を与え得ます。 |
| 攻撃条件 | AV:N / AC:L / PR:N / UI:N | ネットワーク経由、複雑さは低く、権限と利用者操作は不要という評価です。 |
| 機密性 | None | このCVEについて、情報漏えいは公式影響に含まれていません。 |
| 完全性 | None | このCVEについて、データ改ざんやコード実行は公式影響に含まれていません。 |
| 可用性 | High | メモリ枯渇とプロセス停止により、MCP機能が利用できなくなる可能性があります。 |
| 弱点分類 | CWE-770 | リソース割り当てに意図した上限や制御がない問題です。 |
したがって、この脆弱性を「外部からプログラムを実行される問題」「AIに入力した情報が盗まれる問題」と説明するのは不正確です。サービス停止によってClaude Codeや社内エージェントからMCPツールが使えなくなることはあり得ますが、それは接続先サーバーが落ちた結果です。別の脆弱性や設定不備と混ぜないでください。
公表日時を取り違えない
リポジトリ勧告の公式APIでは、元のGHSAは2026年10月15日22時10分(JST)公開、10月20日5時06分(JST)更新です。一方、GitHub Advisory Databaseの公式APIが示す10月21日5時06分(JST)は、同データベースへの掲載記録です。これは最初の公開時刻ではありません。
修正機能を含む1.32.0と2.3.0は、公式のTypeScript SDKリリース履歴上、勧告公開より前の10月3日(JST)に公開されています。だからこそ、告知を見た担当者は「うちの版は新しいから大丈夫」と日付だけで判断せず、設定が有効かまで見る必要があります。
更新だけでは終わらない公式修正の読み方
公式告知の核心は、「アップグレードだけでは何も変わらない」という注意です。修正版で追加されたmaxToolInputElementsは初期状態で無効です。v2向けの実装PRとv1向けの実装PRも、値を設定しない限り従来動作を維持すると説明しています。
| 設定 | 制限するもの | 決め方 | 超過時 |
|---|---|---|---|
maxToolInputElements | 1回のツール引数に含まれる配列要素とオブジェクトメンバーの合計 | 正当な最大入力を測り、その少し上に設定します。公式例の10,000を固定推奨値として使い回しません。 | 入力スキーマ検証とツールハンドラー実行の前に、isError: trueで拒否されます。 |
maxRequestBodySize | HTTPリクエスト本文全体 | ツールが正当に必要とする本文サイズまで下げます。 | 本文サイズの境界で拒否し、要素数上限が対象にしない部分も守ります。 |
| ExpressやFastify等の本文パーサー上限 | SDKへ渡す前の本文解析 | アプリ側が先に本文を読む場合、同じ要件に合わせて前段にも設定します。 | SDKへ到達する前に拒否します。 |
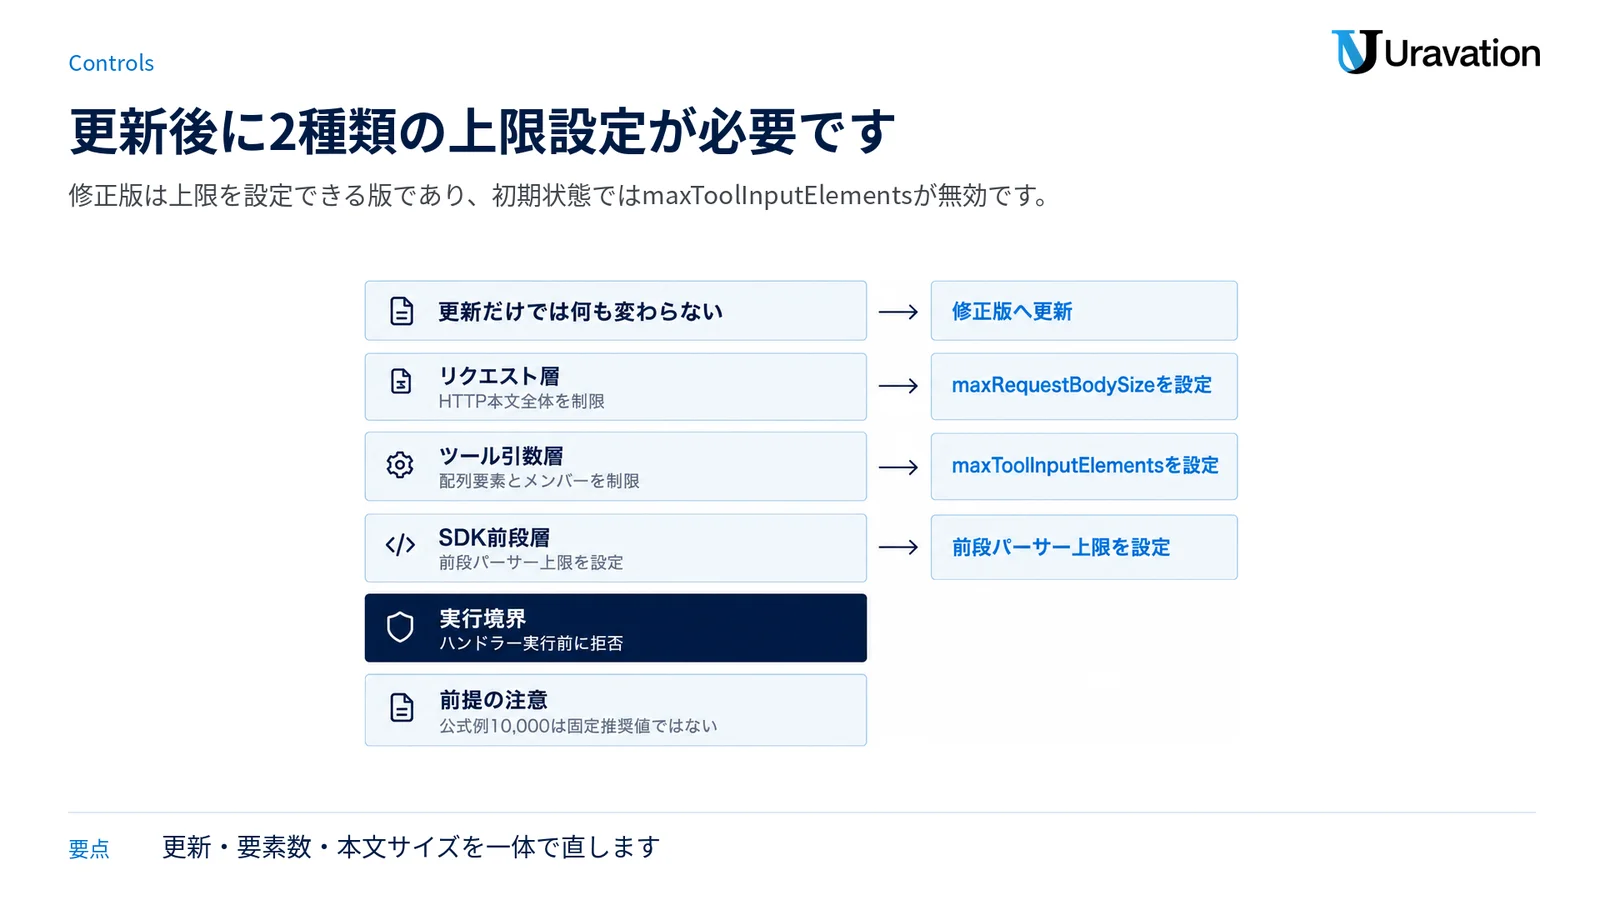
この2つは代替関係ではありません。要素数上限はツール引数の構造を細かく制限し、本文サイズ上限はリクエスト全体を制限します。どちらか片方だけでは、公式が求める修正手順を満たしません。
すぐ更新できない場合の一時対策
| 現在の状況 | 公式が示す対応 | 注意点 |
|---|---|---|
| 修正版へ更新できる | 1.xは1.32.0以降、2.xは2.3.0以降へ更新し、要素数と本文サイズの両上限を設定 | 更新だけでは対策完了になりません。 |
| 更新待ちだが、1.x 1.30.1以降または2.x 2.1.0以降 | maxRequestBodySizeを正当な必要量まで下げる | 公式が「更新できない場合」に示す一時対応です。要素数上限を使える修正版への更新計画を残します。 |
| 1.x 1.30.1未満または2.x 2.1.0未満 | リバースプロキシでHTTP本文サイズを制限 | SDK側の要素数上限は使えないため、早期更新が必要です。 |
| アプリがSDKより前に本文を解析 | Express、Fastify等のパーサー上限も設定 | SDK側だけを変えても、前段の解析負荷は抑えられません。 |
公式は、本文サイズ制限だけを「完全ではない」と明記してはいません。ただし、これを更新できない場合の対応として示し、本来の対応には修正版への更新と2種類の上限設定を求めています。一時対策を恒久修正と表現しないのが安全です。
なお、4 MiBの本文上限が導入された経緯は、別件のHTTP本文サイズとJSON-RPCバッチ長に関するGHSAにあります。CVE-2026-111768は「4 MiB以内でも要素数の多い入力検証でメモリを使い切り得る」問題であり、2つの勧告を同じ脆弱性として数えないでください。
今日の対応手順:版確認から再起動後の証拠まで
作業は、版を上げるだけのチケットではなく、変更前後の証拠を残す運用変更として扱います。メモリ枯渇を実際に再現する負荷試験や、攻撃用の入力を作る必要はありません。
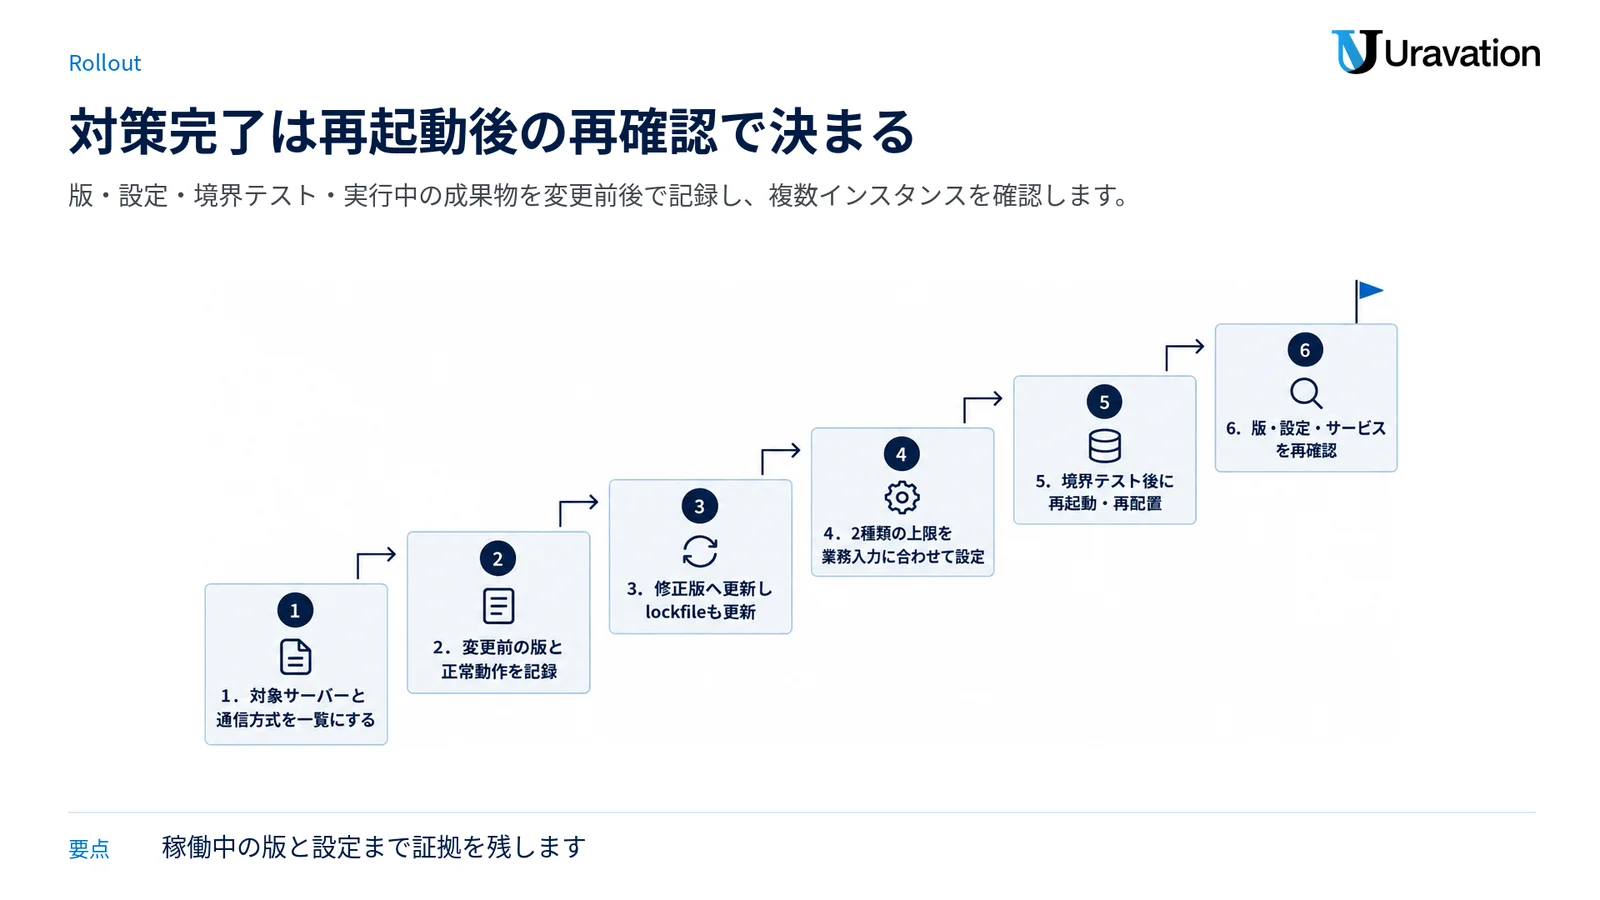
1.対象サーバーと通信方式を一覧にする
MCPエンドポイント、担当部署、実行基盤、公開範囲、認証の位置、transportを1行ずつ整理します。Claude Codeの設定名だけで終えず、接続先がリモートHTTPか、ローカルstdioかを確認します。APIゲートウェイやリバースプロキシの背後にある場合も、最終的に対象SDKへHTTPが届くなら候補です。
2.変更前の版と正常動作を記録する
lockfile、依存ツリー、コンテナイメージやデプロイ成果物の実版を記録します。加えて、代表的な正常ツール呼び出し、メモリ使用量、ヘルスチェック、直近の再起動回数、現在の本文サイズ上限を控えます。これが更新後比較の基準になります。
3.修正版へ更新し、lockfileを更新する
1.xを継続する場合は@modelcontextprotocol/sdk 1.32.0以降、2.xなら@modelcontextprotocol/server 2.3.0以降へ更新します。2026年10月25日時点のlatestはそれぞれ1.32.2、2.4.0です。プロジェクトのテストと互換性確認を通し、CIと本番成果物が同じlockfileを使うことを確かめます。
4.2種類の上限を業務入力に合わせて設定する
各ツールで正当に受け取る配列・オブジェクトの最大規模を確認し、maxToolInputElementsをその少し上に置きます。公式のコード例にある10,000は説明用の値で、全社共通の推奨値ではありません。maxRequestBodySizeも、必要なファイル・JSON・引数の大きさを踏まえて下げます。本文を先に解析するフレームワークがある場合は、同じ経路の前段上限もそろえます。
5.境界テストをしてから再起動・再配置する
通常の小さい入力、正当な最大入力、その直上の入力を安全な検証環境で試します。要素数上限を超えた呼び出しがisError: trueとなり、ツールハンドラーが動かず、その後もサーバーが応答することを確認します。本文サイズの上限も境界値だけを確認し、メモリ枯渇の再現はしません。
テスト後、Node.jsプロセス、コンテナ、サーバーレス成果物など、実際の実行単位を再起動または再配置します。複数インスタンスがある場合は、古いイメージや設定の個体が残らないよう全台を確認します。再起動は新しい依存と設定を読み込ませる作業であり、再起動単体は修正ではありません。
6.更新後に版・設定・サービスを再確認する
- 実行中の成果物で、対象パッケージが修正版以上になっているか。
maxToolInputElementsが未設定のままではないか。maxRequestBodySizeと前段パーサー上限が意図した値か。- 代表的なツール呼び出し、認証、ヘルスチェックが正常か。
- 上限超過が拒否され、その後もサーバーが継続するか。
- 起動エラー、互換性エラー、メモリ急増、再起動ループがないか。
- 変更前後の版、設定値、テスト結果、再起動時刻、担当者を作業記録へ残したか。
Claude Codeと社内AIエージェントへの影響線
MCP公式アーキテクチャでは、Claude CodeのようなAIアプリケーションがMCPホストとなり、接続先ごとにMCPクライアントを持ちます。サーバーはツール、リソース、プロンプトをクライアントへ提供します。今回のCVEは、このうち対象版で動くHTTPサーバー側の問題です。
| 利用形態 | このCVEとの関係 | 確認先 |
|---|---|---|
| Claude Codeから外部のリモートHTTP MCPサーバーへ接続 | Claude Codeを使うだけで脆弱とは言えません。接続先サーバーが対象SDK・対象版・HTTP到達条件を満たすかを確認します。 | サーバー運営者、接続先のSBOM・lockfile・構成 |
claude mcp serveを公式手順どおり使用 | Claude Code公式文書ではstdio MCPサーバーです。stdio専用はGHSAで対象外です。 | transportがstdioのままか |
| Claude Codeがローカルコマンドとして起動するstdioサーバー | stdio専用なら、このCVEの対象外です。別の脆弱性やサーバー固有の安全性まで保証する意味ではありません。 | MCP設定のtype、起動コマンド |
| 社内エージェント向けに自社開発したリモートMCPサーバー | 最優先の確認候補です。TypeScript SDKのパッケージ、実版、HTTP到達範囲、2上限を確認します。 | アプリ、コンテナ、ゲートウェイ、認証境界 |
v2の@modelcontextprotocol/clientだけを使用 | このGHSAのAffected packagesには含まれていません。 | サーバー側パッケージが別に入っていないか |
| MCPを使わない社内エージェント | このCVEの直接対象ではありません。 | 他の依存脆弱性は別途確認 |
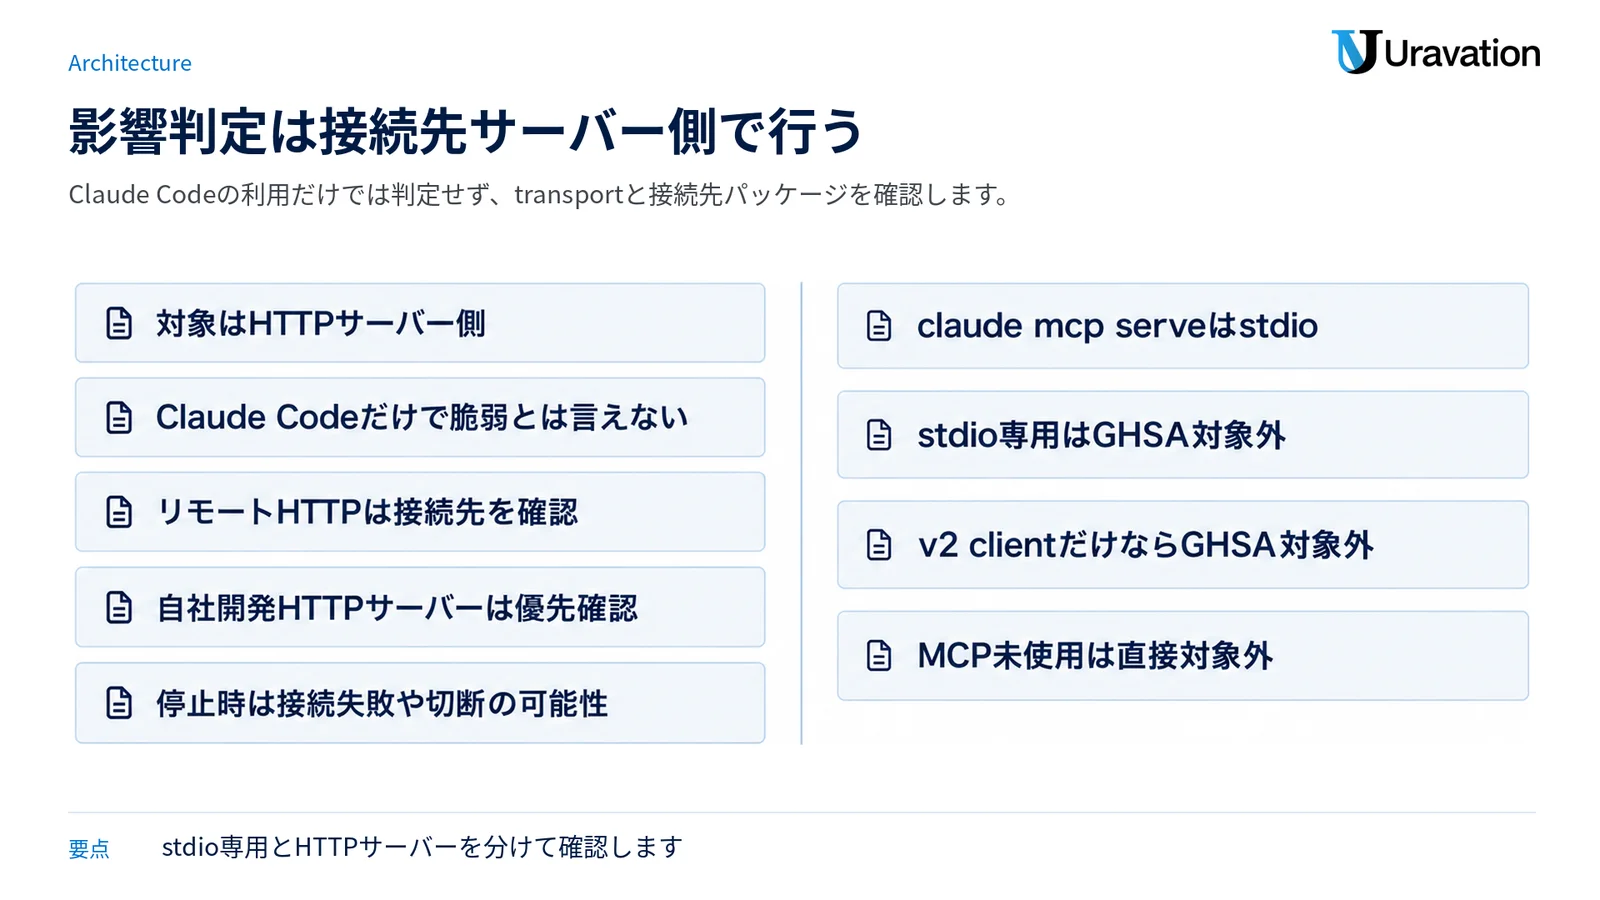
リモートMCPサーバーが停止すると、Claude Code側では接続失敗や切断として見える可能性があります。ただし、その表示だけでCVEが悪用されたとは判断できません。ネットワーク障害、認証失敗、通常のサーバー停止でも同じような症状が出るためです。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
入られていないかをどう確かめるか
公式に書かれていること:GHSAには、侵害指標、攻撃元IP、User-Agent、固定のリクエストパターン、ファイルハッシュ、ログ検索式はありません。直接の障害兆候として説明されているのは、JavaScript heap out of memoryによるプロセス終了です。
2026年10月23日時点で、GitHubの公式告知に実際の悪用確認や侵害事例の記載はありません。IPAとJPCERT/CCの公開情報をCVE番号で確認しましたが、該当する告知は確認できず、CISAのKnown Exploited Vulnerabilities Catalogにも掲載されていませんでした。JVN iPediaは確認時にサービス停止中だったため、同サイト上の掲載有無は未確認です。ただし、「記載がない」「一覧にない」ことは、悪用されていないことの証明ではありません。
ここからは一般的な確認です:まずログを消さず、時刻をそろえて保全します。そのうえで、次の順に突き合わせます。
- Node.js、コンテナ、プロセス管理、クラウド実行基盤のログで、ヒープ不足、OOM kill、異常終了、短時間の再起動増加を確認する。
- MCPのHTTPエンドポイント付近で、同時刻のメモリ急増、5xx、接続切断、ヘルスチェック失敗を確認する。
- リバースプロキシ、WAF、ロードバランサー、アプリケーションのアクセスログを同じ時刻で照合する。
- 認証をSDKの前段で実施している場合、その時刻にどのクライアントが通過したかを認証記録で確認する。
- 業務上の正当な大きい入力、リリース、負荷試験、バッチ処理と重なっていないかを確認する。
- ログ保持期間外なら「痕跡なし」ではなく「確認不能」と記録する。
OOMや切断が見つかっても、それだけで侵入、情報漏えい、コード実行を断定しないでください。このCVEの公式評価は可用性への影響です。不審な停止が続く間は、対象エンドポイントの到達範囲を一時的に絞り、証跡を保全してから、更新と設定を適用します。
別の不正アクセス証拠がある場合に限る一般的な初動:このCVE単体では認証情報漏えいを示していません。根拠なく全トークンを一斉交換せず、次を事故対応として切り分けます。
- 漏えいが疑われ、書き込み・管理権限の大きいAPIトークンから無効化する。JPCERT/CCの注意喚起も、不要または漏えいが疑われるAPIトークンを速やかに無効化できるよう求めています。
- 証跡を保全したうえで、社内エージェントの外部API、MCPツール、自動実行を一時停止し、到達先と権限を必要最小限へ絞る。
- MCPとエージェントの監査ログから、時間帯、利用者、呼び出したツール、接続先、読み書きしたデータの範囲を確認する。ログがなければ「確認不能」と記録する。
- 従業員教育だけで終えない。依存パッケージとサーバー設定の問題は、IPAの注意喚起が求める外部サービスの洗い出し、パッチ、権限、API連携、ログの管理で補います。
広い初動確認の考え方は、AIサイバー攻撃の傾向と中小企業の防御も参考になります。
バックアップから戻せるか
公式に書かれていること:GitHubの告知にバックアップ復元手順はありません。CVSSでも機密性と完全性への影響はNoneで、公式に確認されているのはプロセス停止です。したがって、バックアップ復元はこのCVEの修正方法ではありません。
一般的な復旧判断:単にMCPサーバープロセスがメモリ不足で停止しただけなら、古いバックアップへ戻すより、修正版へ更新し、2上限を設定した成果物を再配置します。脆弱なコンテナイメージや上限未設定の設定ファイルを復元すると、同じ状態を戻してしまいます。
一方、異常終了の瞬間に業務データや外部システムへ書き込み中だった場合は、アプリ固有の整合性確認が必要です。処理中ジョブ、重複実行、未完了トランザクション、外部APIの結果を確認し、破損や不整合が独立して確認された場合だけ、復元手順へ進みます。このCVEの存在だけを理由にデータベース全体を戻すべきではありません。
復旧可能性を高めるため、データだけでなく、lockfile、設定、コンテナイメージ、デプロイ定義も復元対象に含めます。復元テストは隔離環境で行い、修正版と上限設定を反映した状態で、代表的なMCPツールが動くところまで確認します。「バックアップがある」と「安全な構成で戻せる」は別の確認項目です。
経営者・責任者が確認する5項目
経営側がコードの詳細まで追う必要はありません。ただし、「対応済み」という報告には、次の5点を添えてもらうと判断しやすくなります。
- 対象の明示:どのMCPサーバー、エンドポイント、部署、業務が対象か。
- 実版の証拠:実行中成果物のパッケージ名と版を、lockfileや依存ツリーだけでなく本番側でも確認したか。
- 到達条件:HTTPかstdioか、誰が到達でき、認証がSDKの前にあるか。
- 設定と反映:2種類の上限値、その根拠、再起動・再配置時刻、全インスタンスへの反映を示せるか。
- 前後比較:正常呼び出し、境界超過時の拒否、ヘルスチェック、メモリ、ログ、復旧手順を確認したか。
よくある質問
1.32.0または2.3.0へ更新すれば終わりですか?
いいえ。公式は、更新だけでは動作が変わらないと明記しています。maxToolInputElementsを正当な最大入力より少し上に設定し、maxRequestBodySizeも必要量まで下げ、再起動・再配置と更新後確認まで行います。
Claude Codeをインストールしている会社はすべて対象ですか?
いいえ。Claude CodeはMCPホスト/クライアントとしてリモートHTTPサーバーにもローカルstdioサーバーにも接続できます。接続先のHTTPサーバーが対象パッケージと対象版を使う場合、そのサーバー側を確認します。Claude Code本体の脆弱性と一括りにしないでください。
stdio専用のMCPサーバーも影響を受けますか?
公式告知では対象外です。今回の条件は、十分に信頼していないクライアントがHTTPで到達できるサーバーです。ただし、stdio専用であることは、他の脆弱性や不適切なツール権限がないことまで保証しません。
情報漏えいや外部からのコード実行は起きますか?
CVE-2026-111768の公式評価では、機密性と完全性はNone、可用性はHighです。公式に確認されているのはメモリ枯渇とプロセス停止であり、このCVEについて情報漏えい、データ改ざん、任意コード実行を示す記載はありません。
実際の悪用は確認されていますか?
2026年10月23日時点で、GitHubの公式告知に実悪用や侵害事例の記載はありません。IPAとJPCERT/CCの公開情報、CISA KEVにも該当掲載を確認できませんでした。JVN iPediaはサービス停止中で未確認です。いずれも悪用がないことの証明ではないため、自社ログで確認できる範囲を別に記録してください。
リバースプロキシで4 MiBに制限すれば十分ですか?
十分とは言えません。今回の告知は、既定の4 MiB以内でも入力要素数が多い1件のリクエストでメモリを使い切り得ると説明しています。更新できない間の本文サイズ制限は必要ですが、恒久対応は修正版への更新と2種類の上限設定です。
バックアップから戻せば直りますか?
直りません。バックアップが古い脆弱版や上限未設定の構成なら問題を再導入します。まず修正版と設定を反映し、業務データに別の破損・不整合が確認された場合に限って、アプリ固有の復元判断を行います。
参考・出典
- MCP TypeScript SDK: One HTTP request within the default size limit could exhaust server memory during validation — GitHub Advisory Database。対象版、修正版、CVSS、CWE、影響を確認(参照日:2026年10月23日)
- GHSA-46jr-4wx8-v453 リポジトリ勧告 — Model Context Protocol TypeScript SDK。影響条件、更新後に必要な設定、一時対策を確認(参照日:2026年10月23日)
- リポジトリ勧告API — GitHub。元の勧告の公開・更新日時を確認(参照日:2026年10月23日)
- MCP TypeScript SDK Releases — Model Context Protocol。1.32.0、2.3.0の変更履歴と設定が初期状態で無効であることを確認(参照日:2026年10月23日)
- v2向けmaxToolInputElements実装PR #2926 — Model Context Protocol。上限の数え方、拒否時の挙動、設定値の考え方を確認(参照日:2026年10月23日)
- v1向けmaxToolInputElements実装PR #2927 — Model Context Protocol。1.xへの実装内容を確認(参照日:2026年10月23日)
- HTTP本文サイズとJSON-RPCバッチ長に関するGHSA — Model Context Protocol。4 MiBの本文上限と一時対策の前提を確認(参照日:2026年10月23日)
- MCP TypeScript SDK v1公式ドキュメント — Model Context Protocol。v1のパッケージ構成とtransportを確認(参照日:2026年10月23日)
- MCP TypeScript SDK v2公式ドキュメント — Model Context Protocol。v2のサーバー/クライアント分離を確認(参照日:2026年10月23日)
- MCP Architecture overview — Model Context Protocol。ホスト、クライアント、サーバーとHTTP/stdioの関係を確認(参照日:2026年10月23日)
- Connect Claude Code to tools via MCP — Anthropic。Claude CodeのリモートHTTP接続とstdioサーバー機能を確認(参照日:2026年10月23日)
- Known Exploited Vulnerabilities Catalog — CISA。CVE番号の掲載有無を確認(参照日:2026年10月23日)
- 脆弱性対策情報 — IPA。CVE番号の公開告知有無を確認(参照日:2026年10月23日)
- JPCERT/CCからのお知らせ — JPCERT/CC。CVE番号の公開告知有無を確認(参照日:2026年10月23日)
- Debian security FAQ — Debian。修正のバックポートとパッケージ版の読み方を確認(参照日:2026年10月23日)
最後に確認すべきこと
CVE-2026-111768で最も見落としやすいのは、修正版へ更新しても保護が自動で有効にならない点です。対象はHTTPで到達できるサーバー側であり、stdio専用サーバーやMCPクライアント一般へ無条件に広げる話ではありません。
- 今日:実行中成果物の版、HTTP/stdio、到達範囲を確認し、対象サーバーを確定します。
- 変更作業時:修正版への更新、2種類の上限設定、全実行単位の再起動・再配置を一つの作業として実施します。
- 完了判定:更新後の実版、設定、正常呼び出し、境界拒否、サーバー継続、ログ、復旧手順まで証拠を残します。
あわせて確認:Node.jsの脆弱性と2026年10月の更新手順、PHPの緊急脆弱性で確認することも、周辺ランタイムとWebサーバーの作業票をそろえる際に参照できます。
著者:佐藤傑(さとう・すぐる)
株式会社Uravation代表取締役。X(@SuguruKun_ai)フォロワー約10万人。
100社以上の企業向けAI研修・導入支援。著書『AIエージェント仕事術』『Claude仕事術』(SBクリエイティブ・書籍シリーズ累計66,000部)、『AI推進担当になったら読む本』(大和書房)。
SBクリエイティブ「ビジネス+IT」ほかで生成AI連載を執筆(NewsPicks最大1,125ピックス)。
AIエージェントやMCPサーバーの棚卸し、運用ルールの整理については、お問い合わせフォームからご相談ください。
この記事の内容を社内展開する方へ: MCP(外部連携)を社内で安全に使うためのガイド(無料・PDF 32ページ+Excel/Word) をダウンロードできます。