メインコンテンツへスキップ
攻撃者
記事を書く
人気
新着
857
件
【PHP本体に穴があったら? 】乗っ取られたサイトの末路と、確認すべきこと?~「うちは小さいサイトだから大丈夫」は通用しない!
Rin Sumi Zeal
4週間前
Rin Sumi Zeal
システムが狙われる
ラーニングアニマル
3週間前
ラーニングアニマル
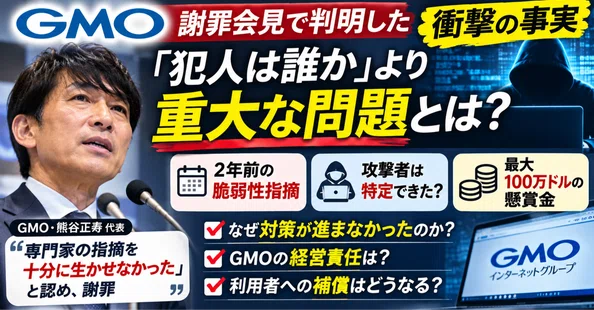
【無料】GMO謝罪会見で衝撃の事実。「犯人は誰か」より重大な問題とは?2年前の警告、経営責任、100万ドル懸賞金を徹底検証。
ビジハックマスター|会社員の「壁」攻略本
2週間前
ビジハックマスター|会社員の「壁」攻略本
本物のお詫びメールすら疑わなければならない時代
まいたけ | 理系パパの記録
12日前
まいたけ | 理系パパの記録
Claude Code拡張 2.1.313 にSSHバックドア。入れただけで乗っ取られる仕組みと確かめ方
ゆいまる‐IT界隈以外でAIを使いまくる2005年生まれ
3週間前
ゆいまる‐IT界隈以外でAIを使いまくる2005年生まれ
【AIニュース】AI攻撃ツール「ARTEX」が企業の本番環境へ侵入。Chainstackで顧客情報への不正アクセスが発生
コロッバーBS
9日前
コロッバーBS
80億円を拒み、100万ドルを懸けた男——GMO熊谷正寿「逃げない危機管理」の解剖
¥
0〜
割引あり
Takashi UESUGI, Journalist
3週間前
Takashi UESUGI, Journalist
相次ぐ大規模な情報漏洩。ハッカーはAIを悪用しているのか?私たちが今すぐできる「現実的な防衛策」
ドン亀ラナー
3週間前
ドン亀ラナー
Anthropicの蒸留攻撃対策とAI安全保障の現実
tyo
1か月前
tyo
AIが攻撃者の「実行役」になる──サイバー攻撃はどこまで自動化されたのか
沢蛍
2か月前
沢蛍
GMOが国に「攻撃元を止めて」と頼んだ。能動的サイバー防御について3分で解説
Hiroto @ AIで日常を便利にする人
3週間前
Hiroto @ AIで日常を便利にする人
「通信先が正規なら安全」は、もう通用しない。クラウドを悪用するバックドアの現在地
白梟と226人の眷族
3日前
白梟と226人の眷族
【2026年秋の教訓】なぜ「多要素認証」や「VPN」を導入した企業が相次いで破られたのか?デジタルアイデンティティを巡る7つの衝撃的真実
未来エンジンTV
41分前
未来エンジンTV
GMOインターネットを襲ったサイバー攻撃が突きつけた「クラウド依存」のリスク
ゆたろん
2週間前
ゆたろん
止まらない情報漏洩
カエル🐸
1か月前
カエル🐸
【実録】AIがサイバー犯罪の常識を崩したー3つの事件が示す新たな脅威
山瀬明宏
13日前
山瀬明宏
【朱雀之暗卡组介绍】
Ryougi
2週間前
Ryougi
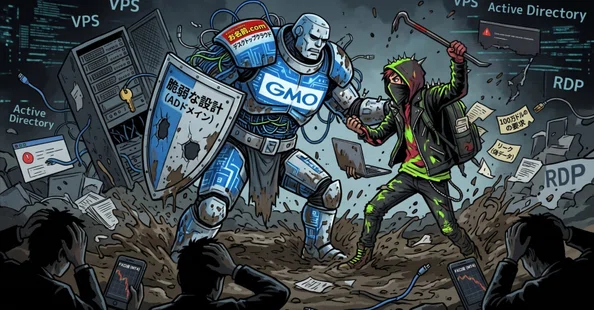
「巨人と半グレの泥仕合」――GMOサイバー攻撃事件に見る、お粗末なインフラ設計と三流ハッカーのチグハグな茶番劇
ポスくま
3週間前
ポスくま
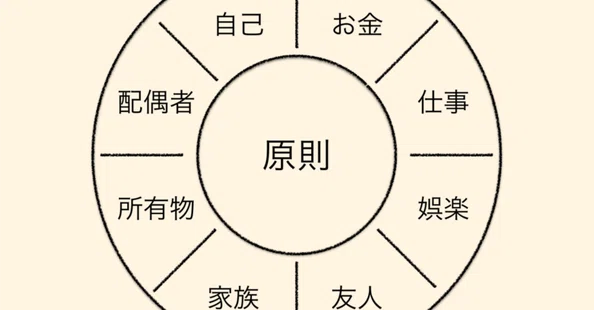
サイバーセキュリティも原則中心で
Hisashi Yamaguchi
2週間前
Hisashi Yamaguchi
特別編 この秋、何が起きているのか ー割れ続ける器と、私たちの守り方
株式会社Trive Secure Lab
3週間前
株式会社Trive Secure Lab
サイバー攻撃への合理的対応策のプロトコルと日本国の法律による制限との狭間での折り合いの付け方に関しての詳細な技術的解説[※Gemini AI で作成]
ふちょーぜん(CFT)
2日前
ふちょーぜん(CFT)
送金されていないのに、お金が減る? GMOサイバー攻撃の「不正取引」を4つの論点で読み解く
SEABOUs|半導体の中の人が読む世界
3週間前
SEABOUs|半導体の中の人が読む世界
世界のサイバー攻撃 日次レポート
Beyond Nations
2週間前
Beyond Nations
<続報 5 10/23~24>『個人情報流出』の次に来たもの !!? ーGMO不正アクセス・口座被害事案ー
KYOSHINKA
4週間前
KYOSHINKA
【防げたはずの脆弱性】GMOサイバー攻撃事件に見る企業責任とガバナンスの限界
Sora
3週間前
Sora
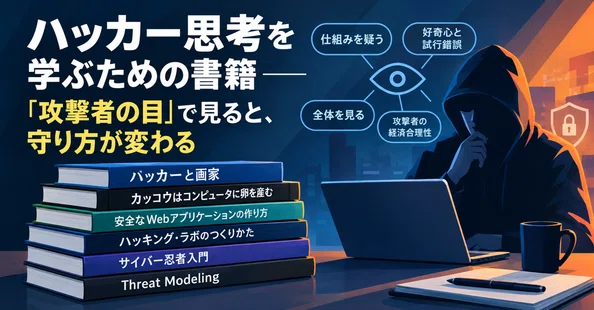
ハッカー思考を学ぶための書籍──「攻撃者の目」で見ると、守り方が変わる
SOC報告書ラボ
4週間前
SOC報告書ラボ
生成AI・AIエージェントの事故と弱点の事例11件、会社は使う前に何を確かめるか
AI事故記録|生成AIの事故事例と対策
10日前
AI事故記録|生成AIの事故事例と対策
【GMOサイバー攻撃】個人情報公開は始まりにすぎない?今後起こり得る5つの展開をSE視点で考察
¥
300
ドパ社畜
3週間前
ドパ社畜
非弁提携弁護士に似てるな。
村本武志
3週間前
村本武志
【緊急】OPTIMJACK攻撃とは?大手サイトを「見ただけ」で危険になる理由
【サイバー×金融×防災】最新レポート
4日前
【サイバー×金融×防災】最新レポート
悪人を報道してください
unCreateur
8日前
unCreateur
GMOの件で流れた話を仕分けた──本当だったこと、違っていたこと、まだ誰にも分からないこと
SIer課長豊洲悦司
9日前
SIer課長豊洲悦司
【2026/10/28 仮想通貨ニュース】
take2(テイクツー)
3週間前
take2(テイクツー)
AIが「ほぼ一人で」攻撃した、その後──2026年、攻撃を任されるAIたち
Seki
1か月前
Seki
「割に合わない攻撃標的」がなくなる― Anthropic脅威レポートが示した、サイバー攻撃の採算ラインの消滅ー
Yuya Nakamoto
2か月前
Yuya Nakamoto
擁護されない企業のバランスシート——GMOインターネット・シナリオA/B/Cと監視リスト
政策 投資太郎
3週間前
政策 投資太郎
もう一言
Cika@ホワイトハッカー
3週間前
Cika@ホワイトハッカー
500台のサーバー停止、真相は「物理」ではなく「仮想基盤」だった——大学サイバー攻撃から学ぶ現代インフラ防衛の誤解と教訓
蛭本義治
1か月前
蛭本義治
日本がサイバー犯罪組織の摘発に貢献!ランサムウェア集団「Qilin」と国際捜査の舞台裏サイバー犯罪は、もはや国境を越えた巨大ビジネス
雑学 作家 望月麗子
3週間前
雑学 作家 望月麗子
【徹底分析】1つのクラウド障害が金融機関70社超を揺るがした日—GMO不正アクセス事案の全貌と「能動的サイバー防御」の衝撃
ちばおじ
3週間前
ちばおじ
GMOの不正アクセス、報道があまり触れない「中身」を、攻撃者の言い分から考えてみた
定年エンジニア漂流記
13日前
定年エンジニア漂流記
【都市伝説】日本を襲うサイバー攻撃の黒幕は誰なのか?北朝鮮・中国・ロシアという表の敵と、日本政府が進める「見えないサイバー戦争」
こやち
2週間前
こやち
情報漏洩
株式会社AKC 代表 梶上政人
1か月前
株式会社AKC 代表 梶上政人
サイバーセキュリティは「戦争論」だった。似ていると感じた5つのこと
初心者からサイバー人材に@大学院生
3週間前
初心者からサイバー人材に@大学院生
AI以外あり得ない? サイバー攻撃の常識が変わる
SHIBUYA
1か月前
SHIBUYA
【構造批評】-サイバー攻防の動機非対称編-GMOは100万ドルを身代金ではなく、攻撃者を追う懸賞金に変えた
turning point
3週間前
turning point
【新聞の感想・10月28日】GMOへの攻撃が「劇場型」に。第三者を巻き込む手口で企業が逃げ場を失う構造。
森永 光洋
3週間前
森永 光洋
AIで加速する情報漏えい、今すべきこと ― パスワードからパスキーへ
おじさんSEのAI活用メモ
1か月前
おじさんSEのAI活用メモ
DuneSlide:Cursor IDEのゼロクリック・プロンプトインジェクションを介した2件の重大なRCE脆弱性
Cato Networks
2週間前
Cato Networks
急上昇
1
キングギドラ
2
AIゲーム開発
3
パスワード管理
4
Meta Muse
5
サロン経営
もっとみる
やってみた
note公式SNS
noteの使い方
運営会社
採用情報
利用企業一覧
✕