建設業界におけるISO 31000:2009準拠リスクマネジメント・フレームワークの構築【読む・聴く・図解でわかる | マルチモーダル解説】

【✅この記事の要約】
和文: 建設業界特有の不確実性を制御し、プロジェクトの成功率を高めるためのISO 31000準拠リスクマネジメント・フレームワークを解説します。組織文化への統合からPDCAサイクルによる継続的改善まで、実務に即したガイドラインを提示します。
英文: This article explores a risk management framework for the construction industry based on ISO 31000:2009. It details how to integrate risk processes into organizational systems, ensuring project success through strategic commitment and continual improvement.
俳句風: 不確かな 土台を固める 冬の風(リスク管理は建設の基礎であることを表現)
猫ならどう考えてどのように行動する?🐈: 「にゃん、人間たちは『不確実性』なんて難しい言葉を使っているけれど、要は『いつキャットフードが切れるか』『どこの屋根が崩れそうか』を気にしてるんだにゃ。僕なら、まずは一番高いところに登って全体を見渡すにゃ。どこが危ないか、どこに獲物が隠れているか、ひげで空気の揺れを感じ取るんだにゃ。もし危なそうなら、無理はしない。昼寝の場所を変えるだけにゃ。準備が大事だって?当たり前だよ、着地の時に足を挫きたくないからにゃ。」
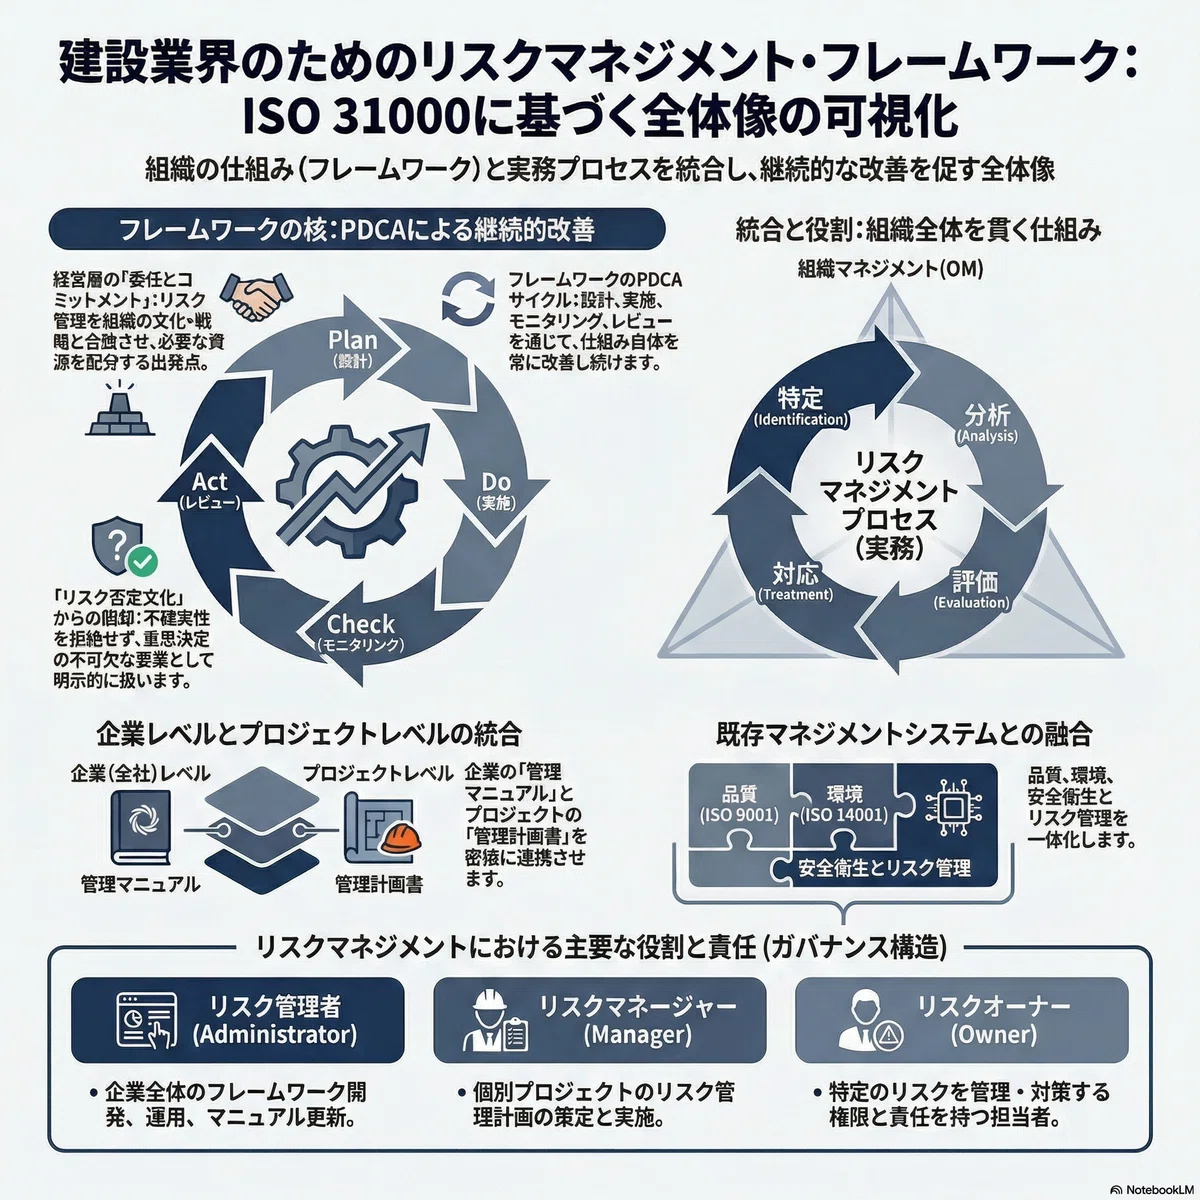
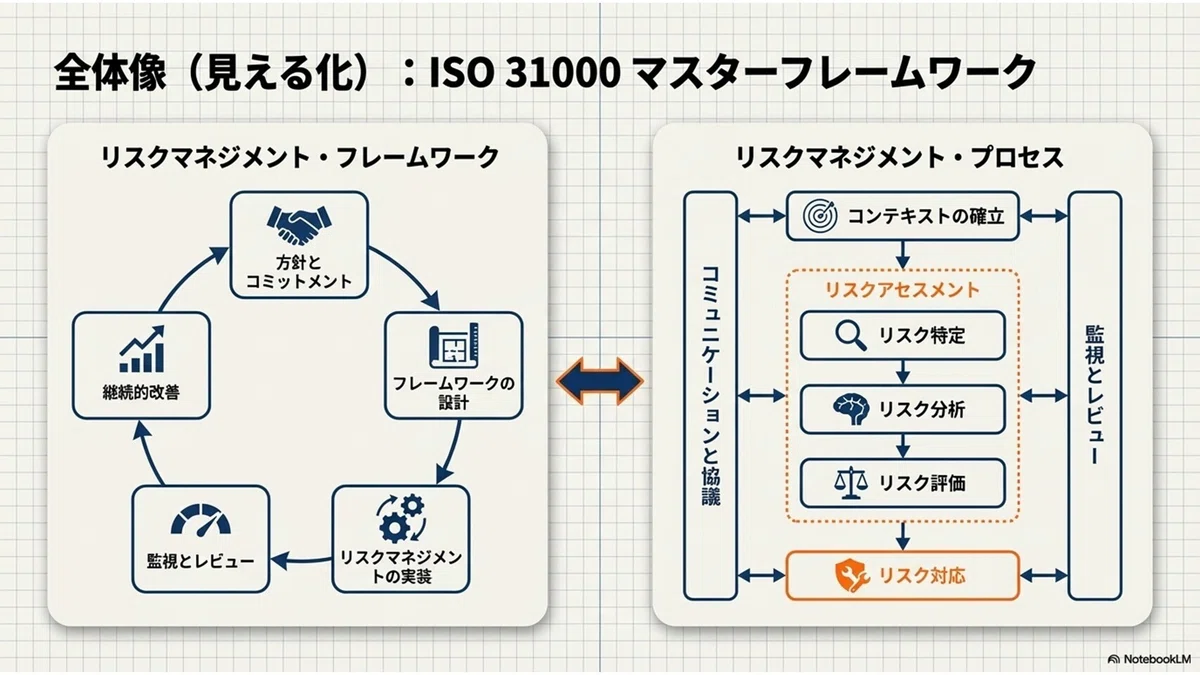
「リスクマネジメント・フレームワーク」と「リスクマネジメント・プロセス」の相互作用
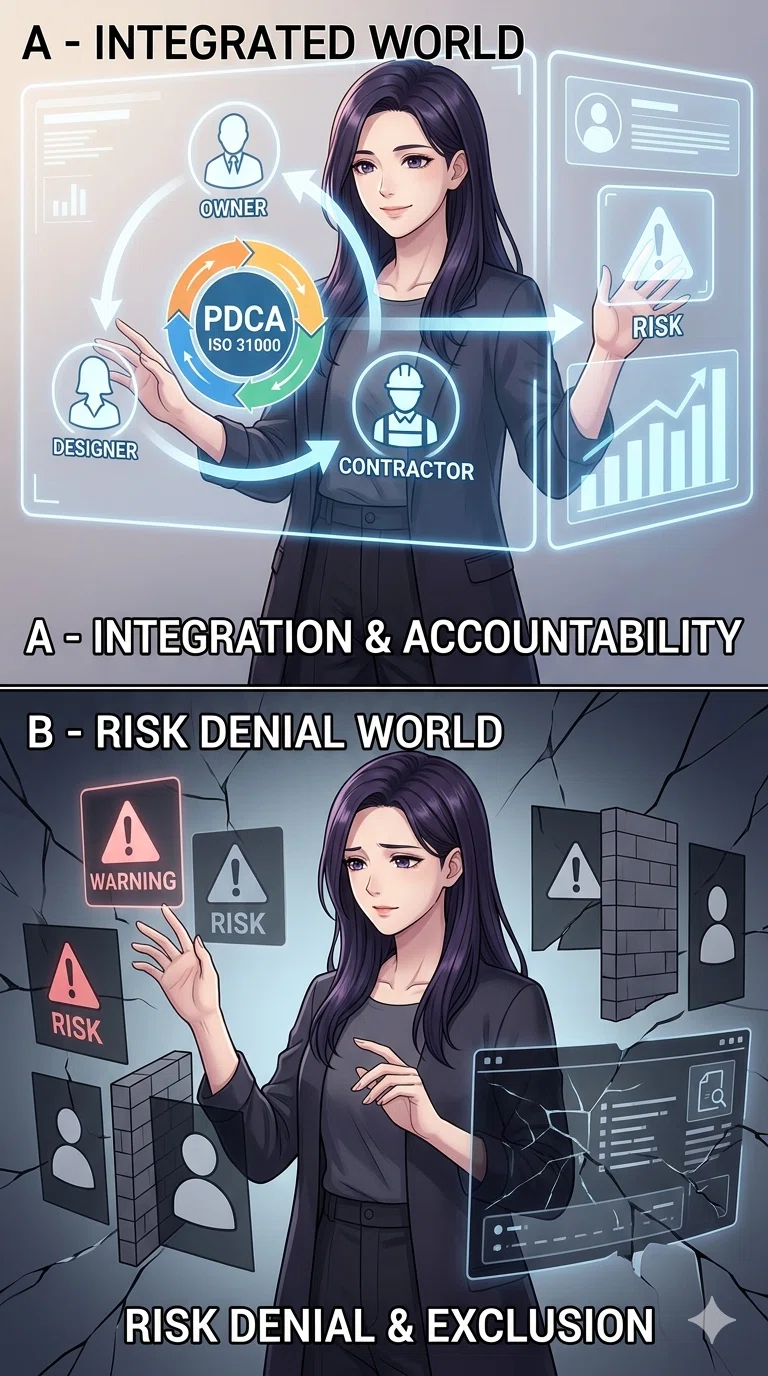
A:オーナー、設計者、施工者といった全てのステークホルダーがリスク管理に参加し、情報が共有される世界
B:「リスク否定文化(Risk Denial Culture)」や、リスクを指摘する人が「障害」と見なされて排除される状況
🎵聴想:秩序の裏側に沈む、リスク否認という名の「むごさ」
BGM:【ロマサガ】呼び醒まされた記憶【弾いてみた】
『ロマンシング サ・ガ』に登場する闇の女王シェラハは、光の秩序の裏側で、人間の醜さや残酷な営みを永劫の時の中で見つめ続けてきました。
彼女が感じた、避けることのできない「人のむごさ」に対する深い悲しみは、実はリスクマネジメントの概念が欠落した組織の姿と痛切に重なります。
参考文献が指摘するように、
準備不足の組織はしばしば「リスク否認(Risk Denial)の文化」に陥り、
不都合な真実を突きつける者を「組織の発展を阻む障害」
として排除しようとします。
これは、自らの平穏(秩序)を守るために、
警鐘を鳴らす者の存在を闇に葬る、
システム的な「むごさ」と言えるでしょう。
リスク管理という「土台(フレームワーク)」を持たない世界では、
意思決定において不確実性が無視され、
その結果、
組織の目標は保護されることなく脅威に晒され続けます。
シェラハが見た「秩序の裏側」に漂う虚無感は、
管理プロセスが断片化し、
トップマネジメントの責任が形骸化してしまった、
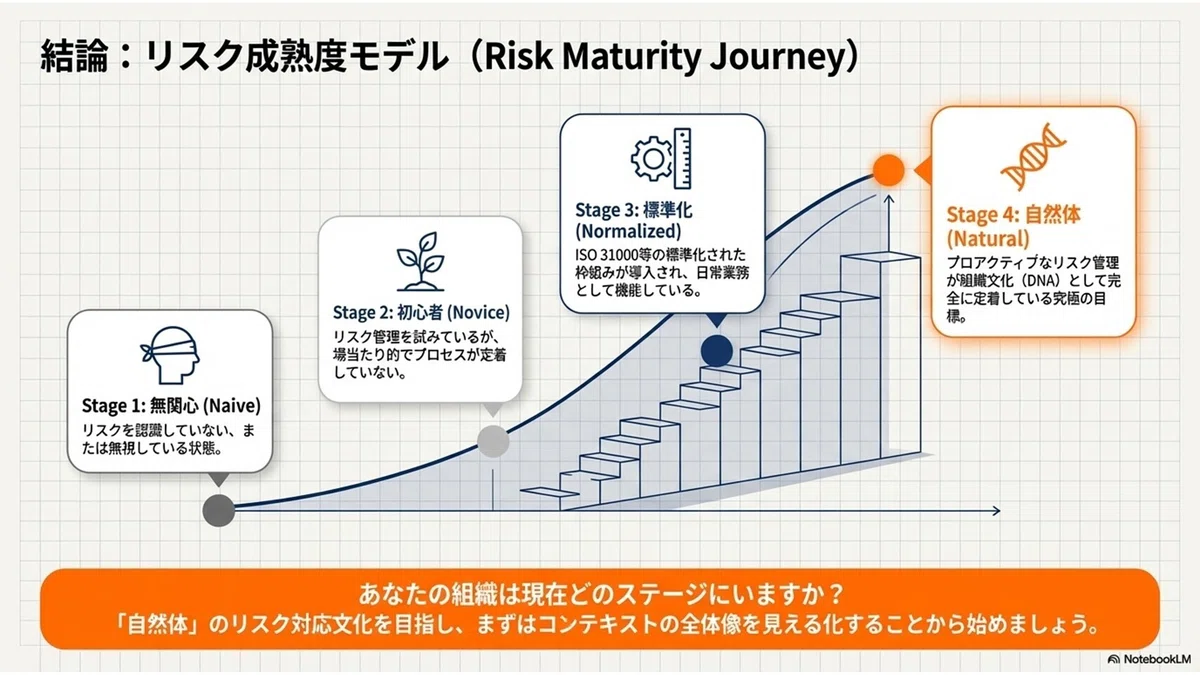
リスク成熟度が「初歩(Naive)」の段階に留まる組織の悲劇と
共鳴するのです。
このBGMを背景に、
私たちがこれから学ぼうとしている「ISO 31000」の光が、
いかにしてこの暗い「否認の文化」を照らし、
不確実性という闇を「機会」へと変えていくための道標となるのか、
その歩みを進めていきましょう。
#PRIMARY_DATA # 要約
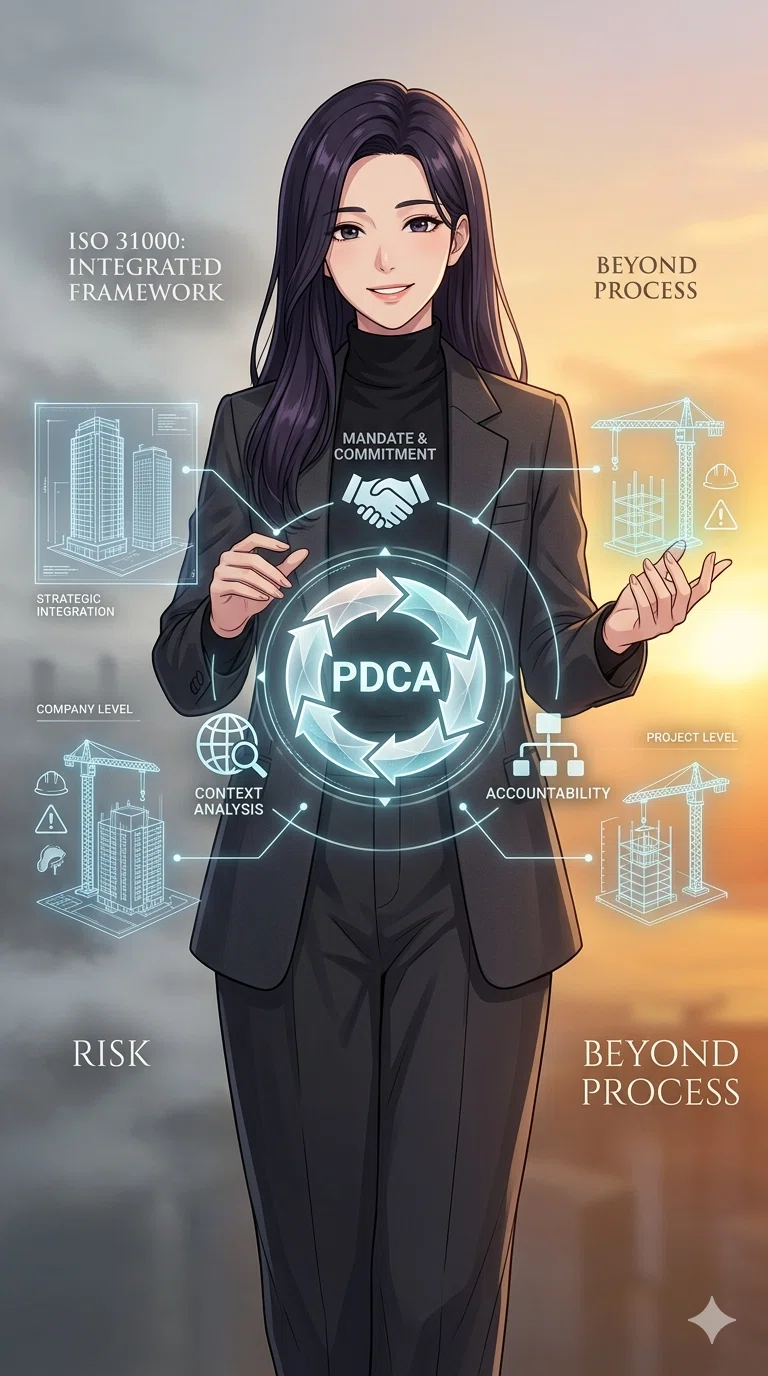
本論文は、建設業界におけるISO 31000:2009規格に基づいたリスクマネジメント・フレームワーク(RMF)の提案である。
背景: 建設プロジェクトは不確実性が高いが、従来の管理は「プロセス」に偏り、「フレームワーク(基盤)」の整備が軽視されていた。
核心: リスクマネジメントを独立した作業ではなく、組織全体の戦略、政策、日常業務に統合することを提唱。
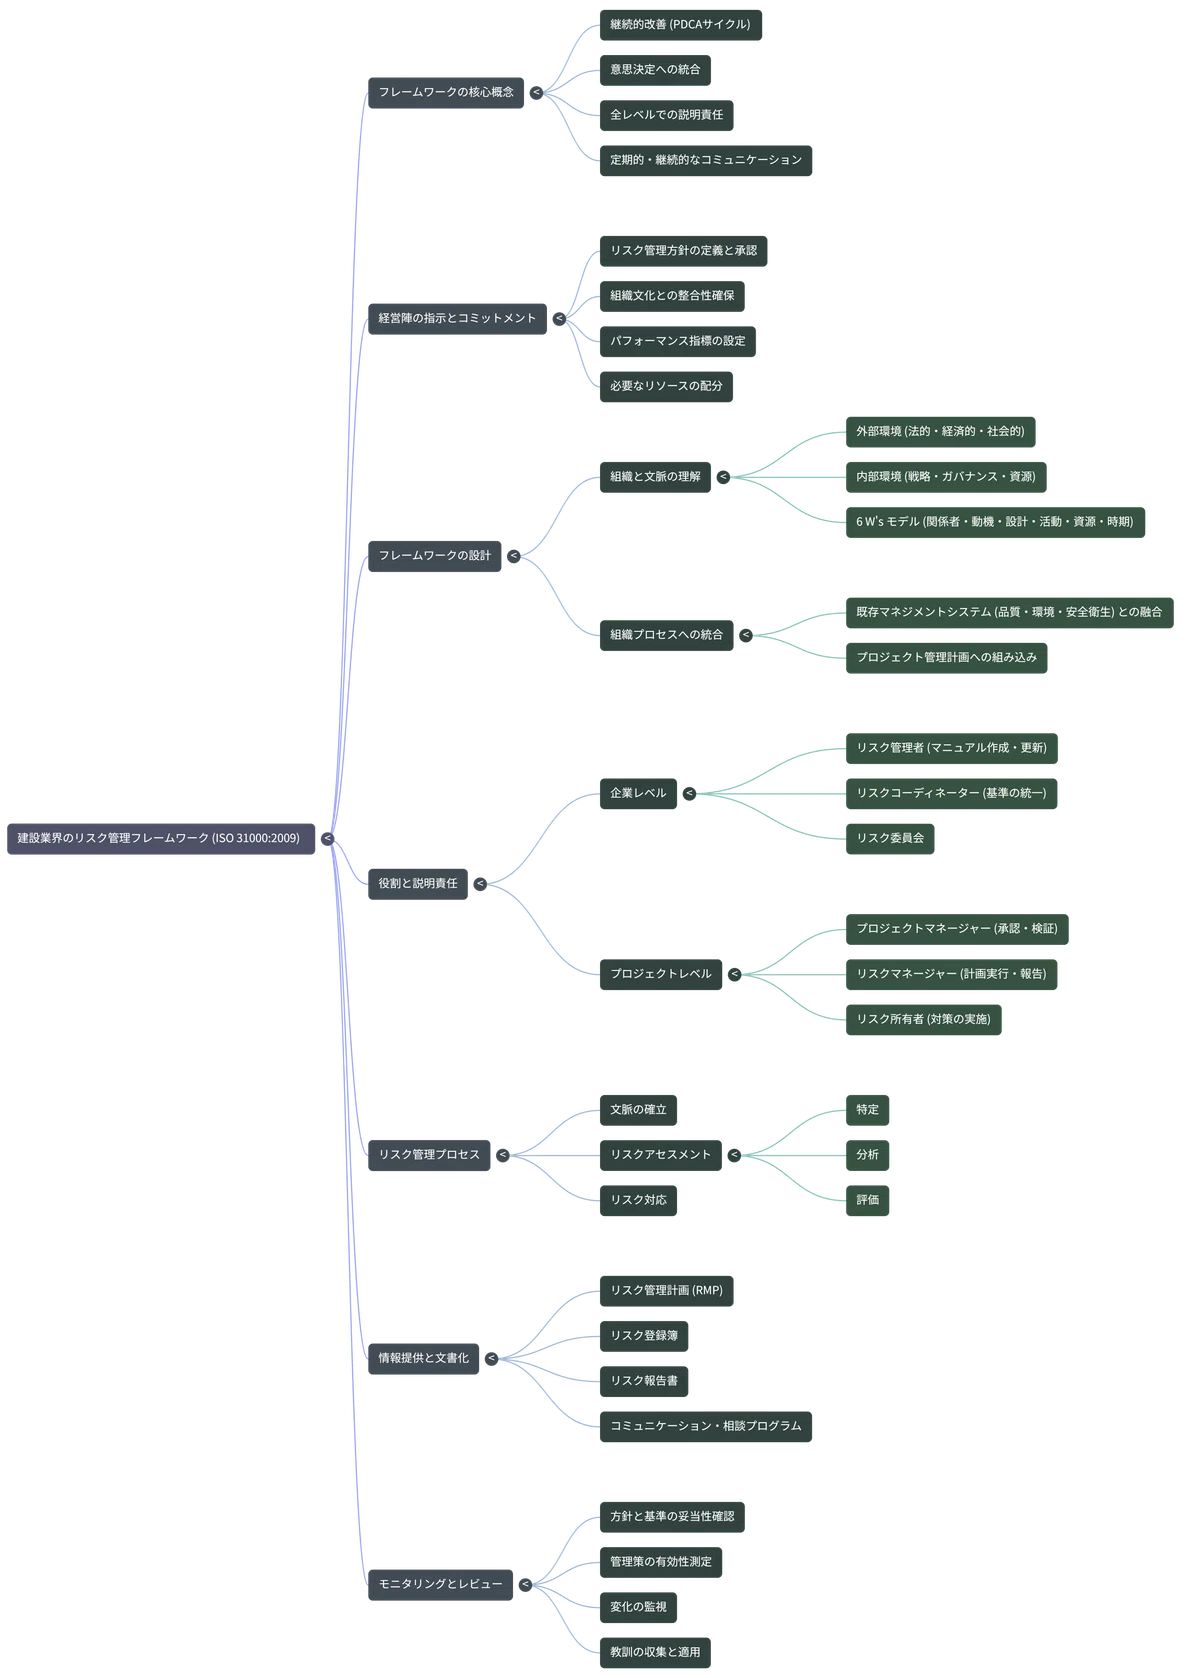
構成要素: 経営陣のコミットメント、組織内外の文脈(コンテキスト)把握、責任の明確化(リスク管理者・所有者の配置)、継続的なモニタリング、およびPDCAサイクルによる改善を含む。
実装: 建設会社レベルとプロジェクトレベルの両方で適用可能であり、ISO 9001などの既存の管理システムとの統合が効率的である。
結論: リスク成熟度を「自然的(Natural)」なレベルへ引き上げることで、不確実性を脅威だけでなく機会としても活用できる組織を目指す。
【本文:ISO 31000:2009規格に基づく建設業界のためのリスクマネジメント・フレームワーク】
1. 序論
ステークホルダーが建設プロジェクトの不確実性の低減を求める中、過去数十年にわたりリスクマネジメントへの関心、特にリスクマネジメント・プロセスへの関心が高まってきました。
しかし、建設セクター内でリスクマネジメント・プロセスを支える「フレームワーク」については、ほとんど注目されてきませんでした。
ISO 31000:2009規格の最も重要な特徴の一つは、プロセスの実施を監督するリスクマネジメント・フレームワークの推進です。
本論文は、リスクマネジメントを総合的な管理システム内に統合しようとする建設関連企業およびプロジェクトの特殊性を考慮した、建設業界向けのリスクマネジメント・フレームワークを提案します。
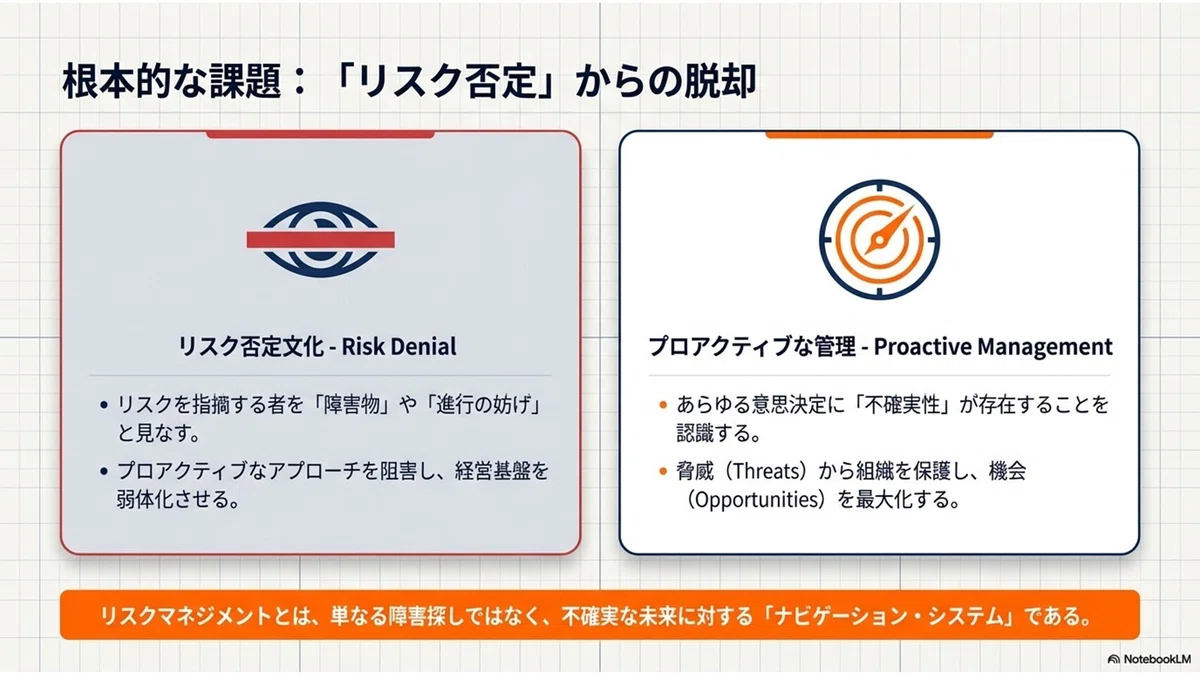
組織におけるリスクマネジメントの成功には、リスク否定文化、組織的サポートの欠如、不十分なインフラの防止が含まれます。
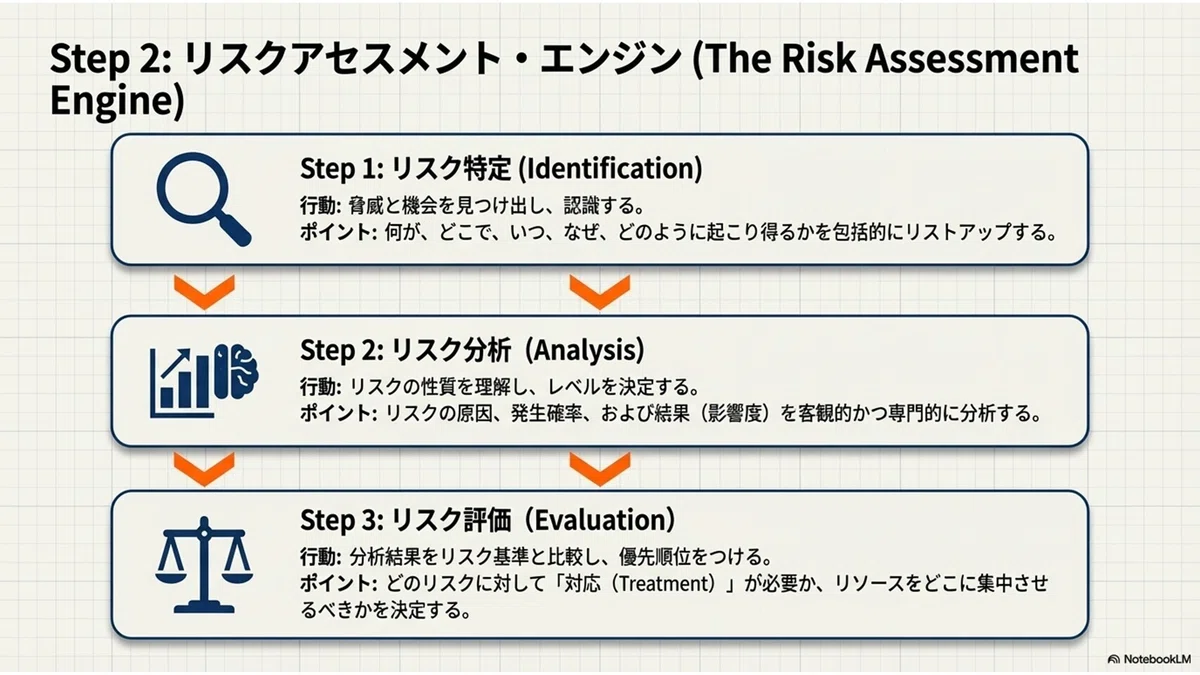
準備不足の組織はリスクに対して消極的になりがちですが、本来、リスクマネジメントは不確実性が意思決定に影響を与えることを認識し、目標を保護・強化するために行われるべきです。
この不確実性は、現象の自然なランダム性や知識の限界から生じます。
実装には組織全体の認識とトップマネジメントの正式なサポートが不可欠であり、これにより概念が各レベルに定着します。
また、独立した個別のプロセスが乱立するのを防ぎ、企業の経験やプロジェクトの実績とともに継続的に改善されるように、すべての側面を効果的に枠組み化(フレーミング)する必要があります。
2. リスク管理のためのフレームワーク
2.1 一般的な定義
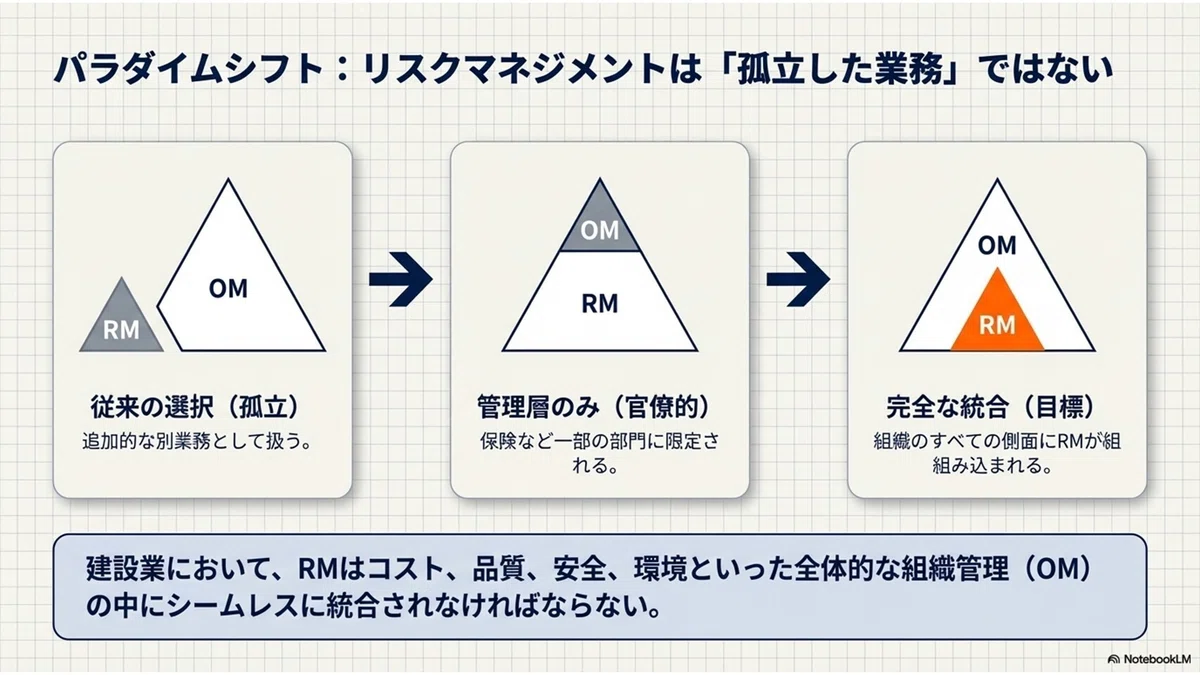
リスクマネジメント・フレームワークは、リスク管理を組織内の他の活動と結びつけるものです。
そのため、組織の全体戦略、政策、慣行に組み込まれる必要があります。
特に、継続的改善、リスクに対する完全な責任(アカウンタビリティ)、意思決定への適用、継続的なコミュニケーション、ガバナンス構造への完全な統合を確保しなければなりません。
継続的改善への焦点は、官僚的な管理と効果的な管理を分ける重要な違いです。リスクマネジメントのパフォーマンス評価は、組織全体の評価システムの一部であるべきです。
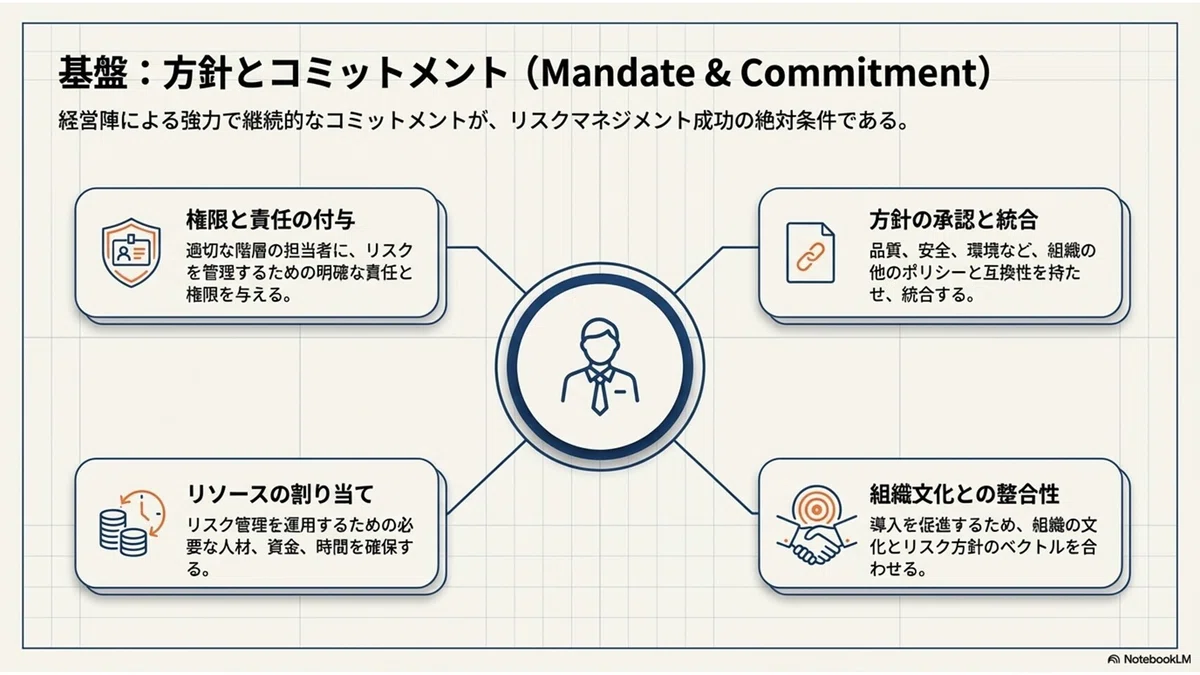
2.2 権限とコミットメント
経営陣はリスクマネジメントを開始し、その効率性を確保する強いコミットメントを示す必要があります。
これには、ポリシーの策定、組織文化との整合、パフォーマンス指標の定義、リソースの配分、そしてステークホルダーへの利益の周知が含まれます。
2.3 フレームワークの設計
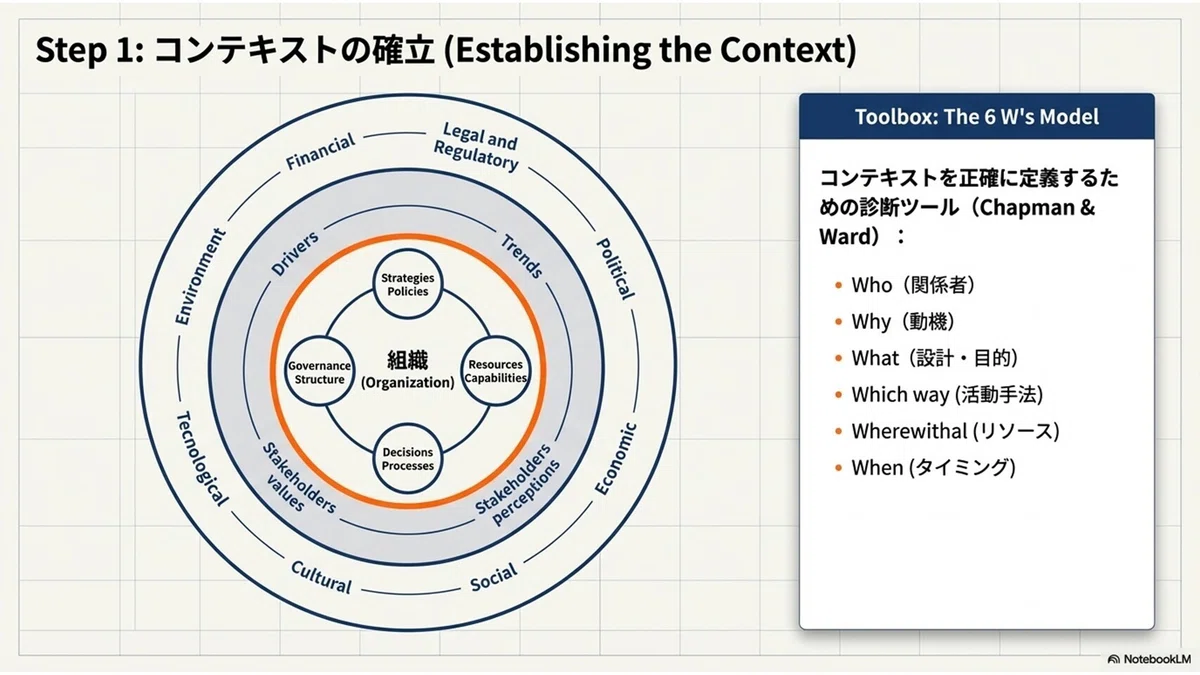
2.3.1 組織とその文脈の理解: 外部および内部の文脈を理解することは、フレームワーク設計の出発点です。これには、政治、経済、社会、技術、法規制などの外部要因と、組織の戦略、構造、リソースなどの内部要因の把握が含まれます。
2.3.2 リスクマネジメント方針の確立: 方針には、組織のリスクに対する姿勢、目的、責任、リソース提供の約束、パフォーマンスの測定方法を明記する必要があります。
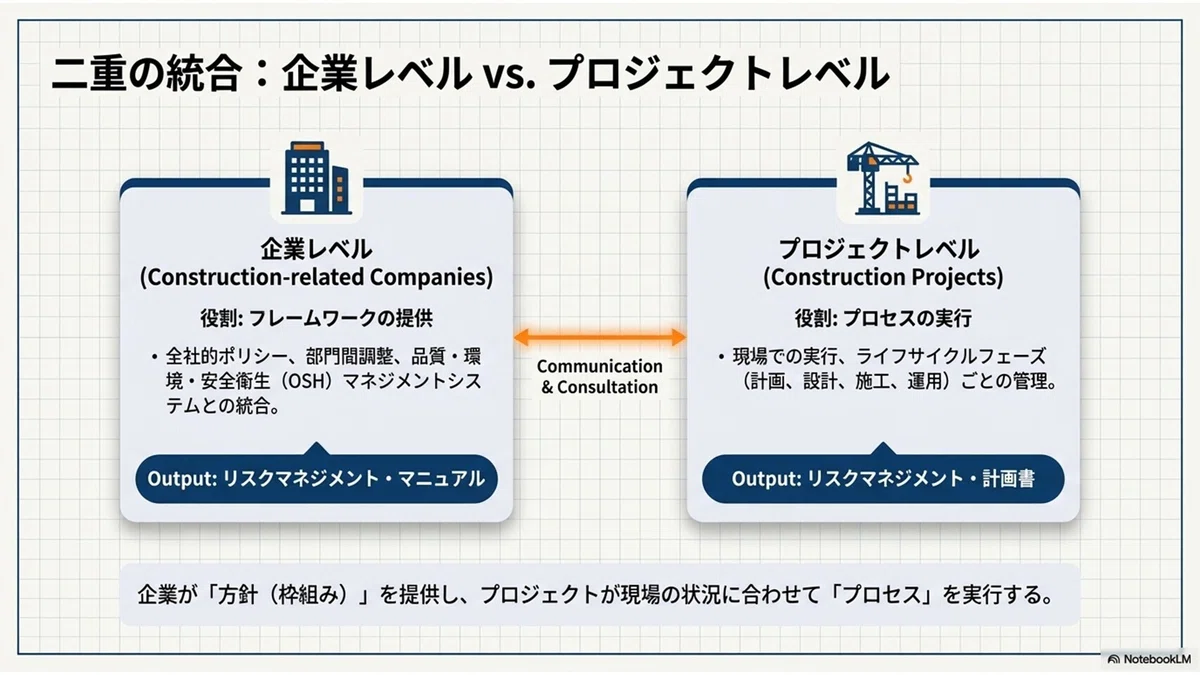
2.3.3 組織プロセスへの統合: 効率化のため、リスクマネジメントはISO 9001(品質)、ISO 14001(環境)、OHSAS 18001(安全衛生)などの既存の管理システムと統合されるべきです。提案するモデルでは、PDCAサイクルに基づき、企業の管理マニュアルやプロジェクト管理計画にリスク管理を組み込むことを強調しています。
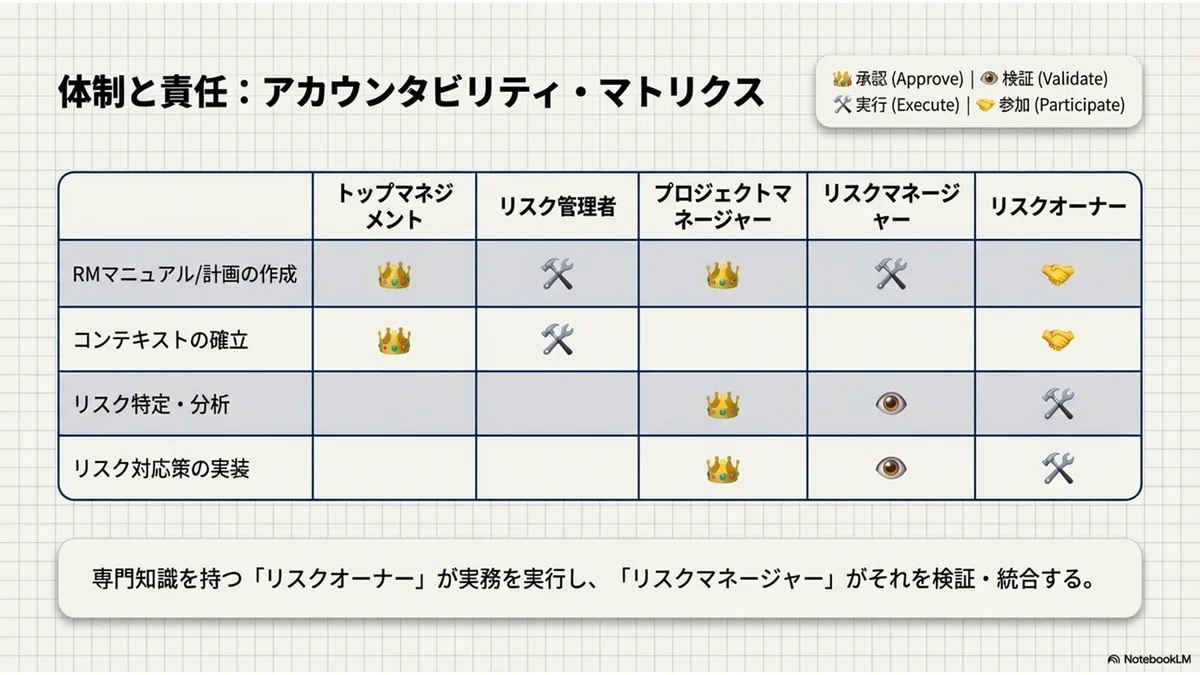
2.3.4 責任とリソース: 適切なスキルを持つ人員の配置が重要です。建設関連企業では「リスク管理者(Risk Administrator)」や「リスクコーディネーター」を、プロジェクトでは「リスクマネージャー」や「リスク所有者(Risk Owner)」を指名することが推奨されます。
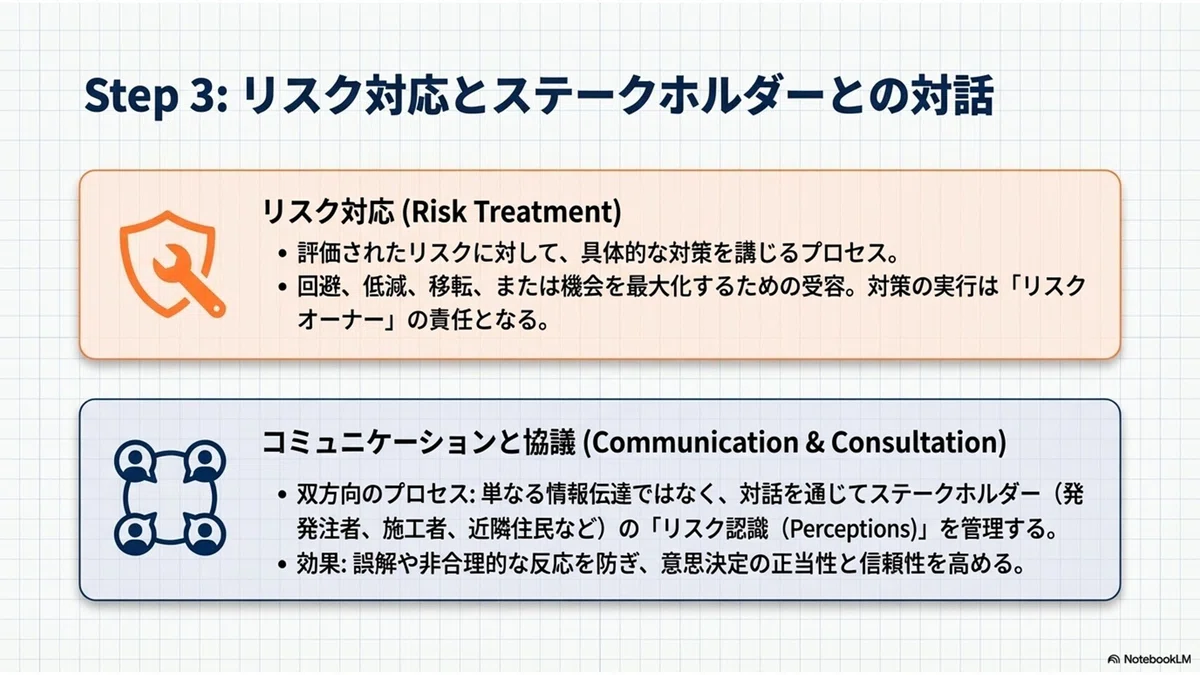
2.3.5 コミュニケーションと協議: ステークホルダー(当局、銀行、設計者、施工者、エンドユーザー等)との対話は、リスク情報の伝達方法によって知覚が左右されるため非常に重要です。適切なコミュニケーションは、合意形成を促進し、意思決定の根拠を明確にします。
2.4 実施
建設会社レベルでは、既存の管理システムにISO 31000の要素を適応させることが求められます。
プロジェクトレベルでは、オーナーが初期段階からリスク管理計画を策定・実施することを確実にしなければなりません。
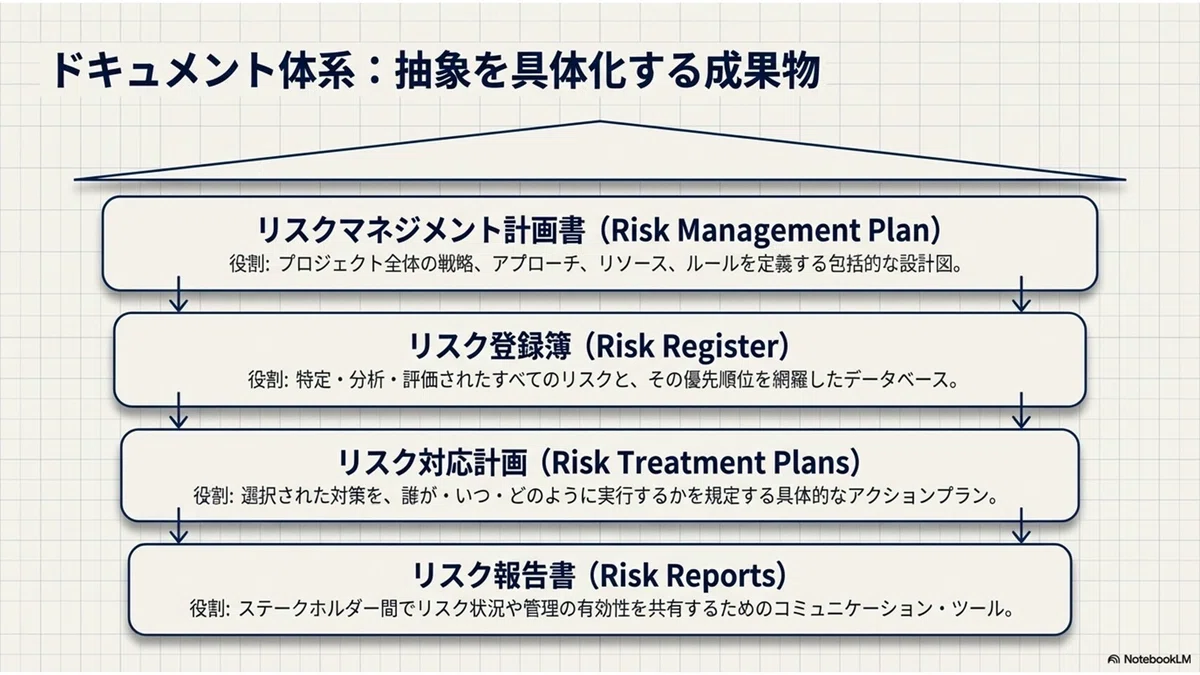
主要な文書には、リスク登録簿、リスク対応計画、リスクレポートが含まれます。
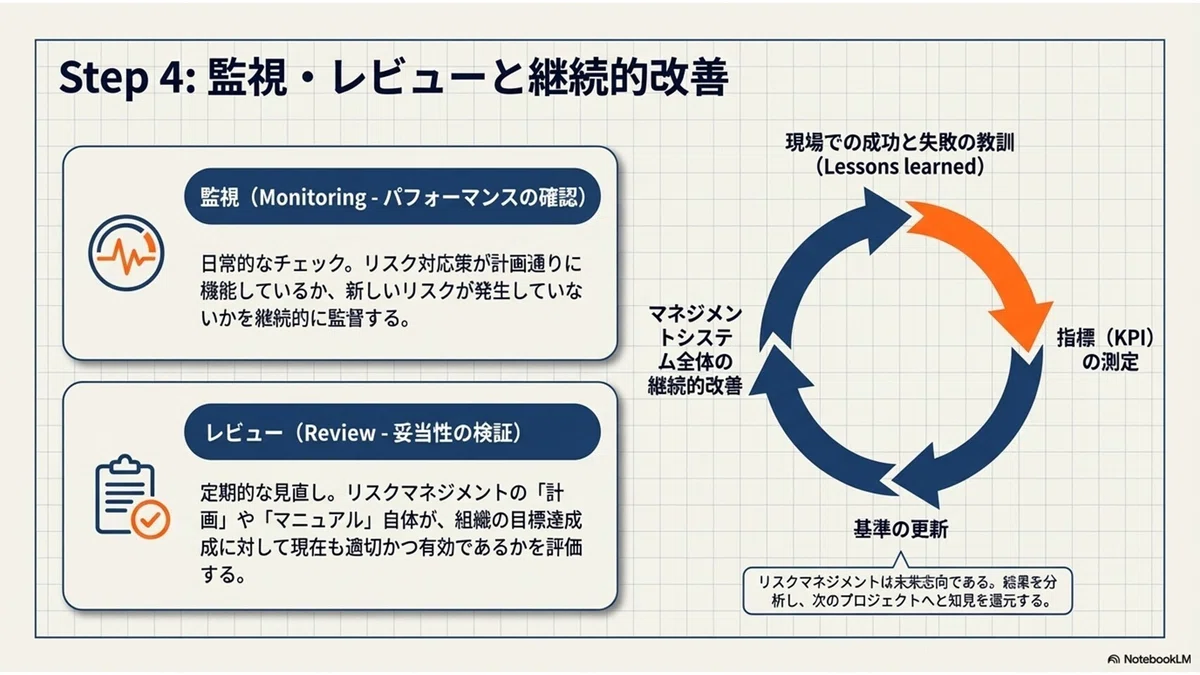
2.5 監視およびレビュー
提案された対策が正しく実施され、効果を上げているかを確認するために、監視(モニタリング)とレビューが不可欠です。
建設会社レベルでは管理マニュアルの適切性を、プロジェクトレベルではリスク管理計画の進捗と効果を評価します。
これにより、リスク管理が未来志向であるゆえの「不発生時に効果が見えにくい」という困難を克服します。
2.6 継続的な改善
監視、レビュー、コミュニケーションを通じて得られた知見を活かし、
建設業界におけるリスク管理文化を成熟させていく必要があります。
3. 結論
建設業界のリスク成熟度を、
単なる「初心者」から「自然的(当たり前の文化)」な
レベルへと引き上げることが本論文の狙いです。
成功のためには、オーナーが主導してガイドラインを示し、
設計者や施工者がそれに基づいてエンドユーザーの要求を満たすリスク管理を実行することが不可欠です。
気づきと問い
気づき
リスクマネジメントとは、単なる「危機の回避」ではなく、組織の「OS(基盤)」そのものをアップデートするプロセスであるという点に深い感銘を受けました。特に、ISO 31000がプロセスだけでなく「フレームワーク」を強調している点は、日本の建設現場における「安全第一」という文化を、より戦略的な経営レベルへと昇華させるヒントになります。
物質主義的な問い
リスクマネジメント・フレームワークの構築に費やされる「時間」と「人的リソース」という具体的コストは、最終的な建築物の資産価値や事故による損失回避額と、具体的にどのような数式で相関させることができるでしょうか?
耽美主義的な問い
あらゆる不確実性が管理され、計算され尽くした建設プロジェクトにおいて、人間が直感的に感じる「建築のゆらぎ」や「偶然の美」が介在する余地は残されているのでしょうか。あるいは、完璧な管理システムそのものに美を見出すべきなのでしょうか。
ポスト構造主義的な問い
「リスク」という概念自体が、特定の社会制度や権力構造(保険業界や規制当局など)によって定義された「言語の産物」であるとするならば、このフレームワークが排除している「記述不可能な不確実性」とは何でしょうか?
人に話したくなる三行
リスク管理とは「危ないことを避ける」ことではなく、「不確実性を味方につけて目標を達成する」ための戦略である。
ISO 31000は、現場の作業(プロセス)よりも、それを支える会社の仕組み(フレームワーク)を重視している。
猫のように「高い視点」と「鋭い感覚」を持ち、組織全体でリスクを「当たり前」に語り合う文化が、最強の防備になる。
励ましのメッセージ
不確実な未来に挑む建設の世界において、
リスクを恐れる必要はありません。
この論文が示すように、
しっかりとした「フレームワーク」という足場を組めば、
どんな高い目標にも安全に到達できます。
あなたの今の努力が、
未来の誰かの安心と、
素晴らしい建築物を支える礎になります。
一歩ずつ、確実な土台を築いていきましょう!
ステップアップ行動指針案
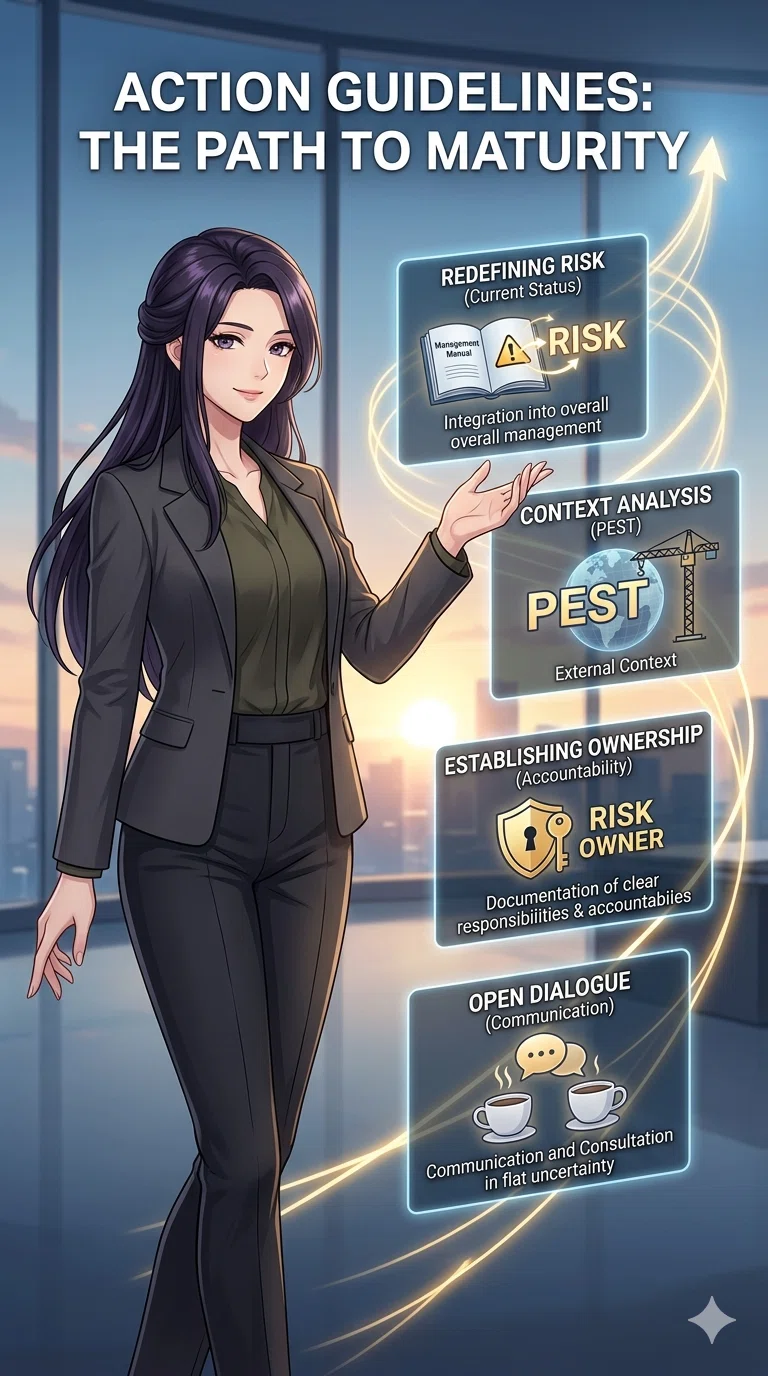
【現状把握】 自社の現在の管理マニュアルを開き、「リスク」という言葉が単なる安全確認以外にどう使われているかチェックする。
【文脈の定義】 次のプロジェクトの前に、PEST分析(政治・経済・社会・技術)を用いて、現場を取り巻く「外部の文脈」をチームで書き出してみる。
【責任の明確化】 「このリスクの最終的な所有者(オーナー)は誰か?」を曖昧にせず、役割分担を文書化する習慣をつける。
【対話の促進】 堅苦しい会議だけでなく、コーヒーブレイクなどで「最近、何が不確実だと感じる?」とフラットに話し合える環境を作る。
インフォグラフィックで振り返る
参考文献
関連記事
本計画の分析評価データは、国際的な研究データ共有プラットフォームであるZenodoに、DOI(Digital Object Identifier)付データとして公開・アーカイブされています。
執筆者:東北イタコ(Tohoku I-ST)
以上です。
いただいたチップは、地域の外猫たちの見守り活動に活用します🐾 具体的には、毎日の食事と衛生管理の備品の購入に使います。 少額でもたいへん助かります。
